L’essentiel en 3 points
- L’attaque Optimizely du 16 novembre 2026 a fait servir un script malveillant aux visiteurs de 178 organisations, dont CNN, la BBC, Zoom, IKEA, Ledger et Air France-KLM.
- Le script remplaçait les adresses crypto copiées, volait les cartes saisies dans certains formulaires et tentait de pirater les iPhone restés sous un vieil iOS.
- Si vous avez visité un de ces sites ce jour-là : mettez votre iPhone à jour, vérifiez vos virements crypto et surveillez vos relevés bancaires.
Attaque Optimizely : le 16 novembre 2026, des pirates ont glissé du code malveillant dans l’outil de test A/B utilisé par 178 organisations, dont CNN, la BBC, Zoom et Air France. Pendant près de 17 heures, leurs visiteurs ont pu se faire voler des cryptos ou une carte bancaire, et des iPhone anciens ont été visés.
Vous hésitez ? Comparez Ledger Nano X Noir Onyx aux autres smartphones du comparateur, fiche contre fiche.
Attaque Optimizely : ce qui s’est passé le 16 novembre
Optimizely est un service américain qui permet aux sites de tester plusieurs versions d’une page sans toucher à leur code. Chaque client charge un petit fichier JavaScript depuis les serveurs d’Optimizely. Ce fichier contient un champ, « Project JavaScript », où le client peut écrire son propre code, exécuté sur toutes ses pages.
C’est ce champ que les pirates ont rempli. Selon le chercheur Scott Helme, de la société Report URI, la première injection apparaît à 4 h 21 UTC dans le fichier de la BBC. Le code ajouté chargeait un second script, track.js, hébergé sur un domaine des attaquants. Le reste du fichier restait intact et partait toujours du réseau d’Optimizely, ce qui le rendait difficile à repérer.
Optimizely a confirmé l’incident le 17 novembre à 1 h 02 UTC. L’entreprise explique qu’un tiers non autorisé a exploité une vulnérabilité de son produit Experimentation pour ajouter du JavaScript malveillant à des projets clients. Elle dit avoir corrigé la faille, retiré le code et sécurisé les comptes touchés. Report URI indique que tous les fichiers suivis étaient propres à 23 h 11 UTC le 16 novembre.
Une attaque par la chaîne d’approvisionnement
On parle d’attaque par la chaîne d’approvisionnement : au lieu de pirater 178 sites un par un, les attaquants ont visé le fournisseur qu’ils utilisent tous. Les serveurs de la BBC ou de Zoom n’ont pas été piratés. Ils ont simplement chargé, comme chaque jour, un fichier de confiance qui avait été modifié en amont.
Les sites touchés, dont plusieurs connus en France
Report URI a analysé 1 611 fichiers Optimizely et en a trouvé 188 infectés, appartenant à 178 organisations. Le chiffre réel est sans doute plus élevé, l’équipe n’ayant pu vérifier que les fichiers qu’elle a trouvés à temps. Le tableau ci-dessous reprend les noms les plus parlants pour un lecteur français.
| Secteur | Exemples de sites touchés | Domaines cités par Report URI |
|---|---|---|
| Médias | CNN, BBC, Fox News, NPR, Top Gear | cnn.com, bbc.com, bbc.co.uk |
| Transport aérien | Air France-KLM, Transavia | wwws.airfrance.fr, klm.be, transavia.com |
| Tech et logiciels | Zoom, Salesforce, GitLab, Bitly | zoom.us, gitlab.com, bit.ly |
| Crypto et trading | Ledger, IG, OANDA | ledger.com, ig.com |
| Commerce | IKEA, ASOS, Levi’s (Asie) | client.home-design.ikea.com, asos.com |
| Banque | HSBC (plusieurs pays), Equifax, ABN AMRO | hsbc.com.hk, equifax.com |
| Jeux d’argent | PokerStars, Betsson | pokerstars.fr, betsson.com |
La liste complète figure dans l’article de Report URI. Optimizely lui-même était touché : ses propres pages, dont celle de connexion, chargeaient le code malveillant.
Code malveillant : ce que faisait le script
Le script, modifié 26 fois dans la journée, cumulait plusieurs fonctions actives en même temps.
Adresse crypto remplacée dans le presse-papiers
Le script repérait toute adresse de portefeuille valide (Bitcoin, Ethereum, Tron, Solana, TON, Litecoin, Dogecoin) et la remplaçait par une adresse des pirates : dans la page, dans les formulaires et dans le presse-papiers. Copier une adresse depuis un onglet ouvert sur un site touché suffisait. Report URI a tracé environ 7 040 dollars reçus par les attaquants en neuf heures.
Vol de cartes bancaires et de cookies
À partir de 13 h 43 UTC, un module de vol de cartes a été ajouté. Il récupérait le numéro, la date d’expiration et le cryptogramme tapés dans les formulaires du site lui-même. Les cartes saisies dans un cadre de paiement hébergé par un prestataire comme Stripe ou Adyen restaient hors de portée. Le script envoyait aussi certains cookies et une capture de la page.
Exploit iOS contre les vieux iPhone
Sur iPhone et iPad, le script chargeait une page cachée qui lisait la version d’iOS et lançait un kit d’exploit adapté : Coruna pour iOS 13 à 17, DarkSword pour iOS 18. Selon les commentaires du kit lui-même, iOS 18.7.3 et versions suivantes, ainsi qu’iOS 26.3 et suivantes, sont corrigés. Pour iOS 26, le script se contentait de relever les caractéristiques de l’appareil au moment de l’analyse.
Un signe visible : sur iOS 18.6 ou plus ancien, la page se rechargeait toutes les 60 secondes pour retenter l’attaque. Nous avions déjà vu des wallets visés sur iPhone avec la faille sandbox iOS worse_query.
Que faire si vous avez visité un de ces sites
Le risque concerne la journée du 16 novembre. Trois vérifications suffisent.
- Mettre à jour son iPhone : Réglages, Général, Mise à jour logicielle. Les iPhone sous iOS 27 ne sont pas dans les versions visées par les kits décrits. Si un vieil appareil ne reçoit plus de mises à jour, évitez d’y naviguer.
- Vérifier vos virements crypto : comparez l’adresse de destination avec celle que le destinataire vous a donnée, par un autre canal.
- Surveiller vos relevés si vous avez payé par carte sur un site touché, et activez les alertes de transaction de votre banque.
Méfiez-vous aussi des faux messages qui surfent sur l’affaire. Notre guide pour reconnaître une alerte de sécurité iPhone vraie ou fausse reste valable. Si vous utilisez des services Microsoft, revoyez aussi comment sécuriser son compte Microsoft.
Le portefeuille matériel, une parade contre l’adresse crypto remplacée
Contre un script qui change l’adresse dans le presse-papiers, un portefeuille matériel apporte une vraie protection. L’adresse de destination s’affiche sur l’écran de l’appareil, hors du navigateur, et c’est elle qu’on valide physiquement. Encore faut-il la comparer à celle attendue. Ledger figure d’ailleurs parmi les sites dont le fichier Optimizely était infecté, ce qui ne touche pas ses appareils.
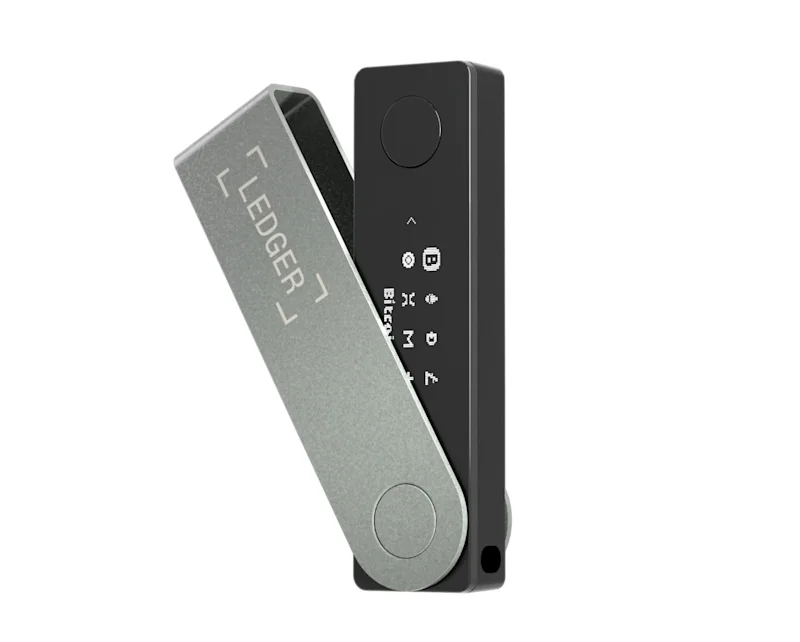
Ledger Nano X (Noir Onyx)
Puce sécurisée, écran intégré, Bluetooth et USB-C
L’adresse de destination se confirme sur l’appareil
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
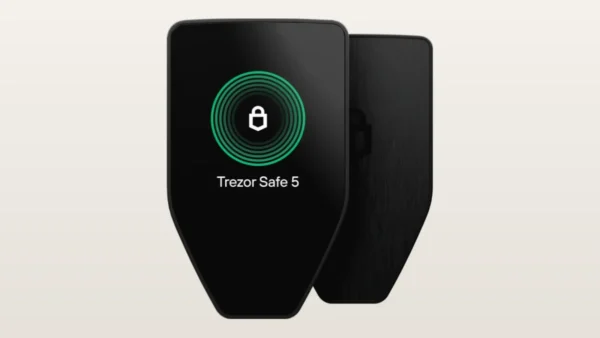
Limites : un portefeuille matériel ne protège pas une carte bancaire et ne sert à rien si l’on valide sans lire. Achetez-le neuf, chez un vendeur fiable, et mettez son firmware à jour : notre article sur l’implant caché du Trezor Safe 5 montre pourquoi.
Verdict attaque Optimizely : un outil marketing devenu porte d’entrée
L’attaque Optimizely montre qu’un site sûr peut servir un logiciel malveillant sans avoir été piraté lui-même, via un script tiers ajouté par le service marketing. Pour le lecteur, le réflexe utile reste le même : un iPhone à jour, une adresse crypto vérifiée sur un second écran et des alertes bancaires actives.
Côté éditeurs, Report URI note que seuls 24 des sites analysés ont bloqué la charge grâce à leur politique de sécurité de contenu (CSP). Une question reste ouverte : Optimizely n’a pas dit comment l’attaquant a obtenu l’accès en écriture à autant de projets.
Sources : Report URI, analyse de Scott Helme (16 novembre 2026, consulté le 17 novembre) ; page d’incident Optimizely (17 novembre 2026) ; BleepingComputer (16 novembre 2026) ; The Register (17 novembre 2026) ; Malwarebytes (17 novembre 2026).
Comparer
Comparer avec les autres smartphones du comparateur
Ledger Nano X Noir Onyx
- Puce sécurisée CC EAL5+, Bluetooth et USB-C · Écran OLED 128 x 64 pixels, 34 g
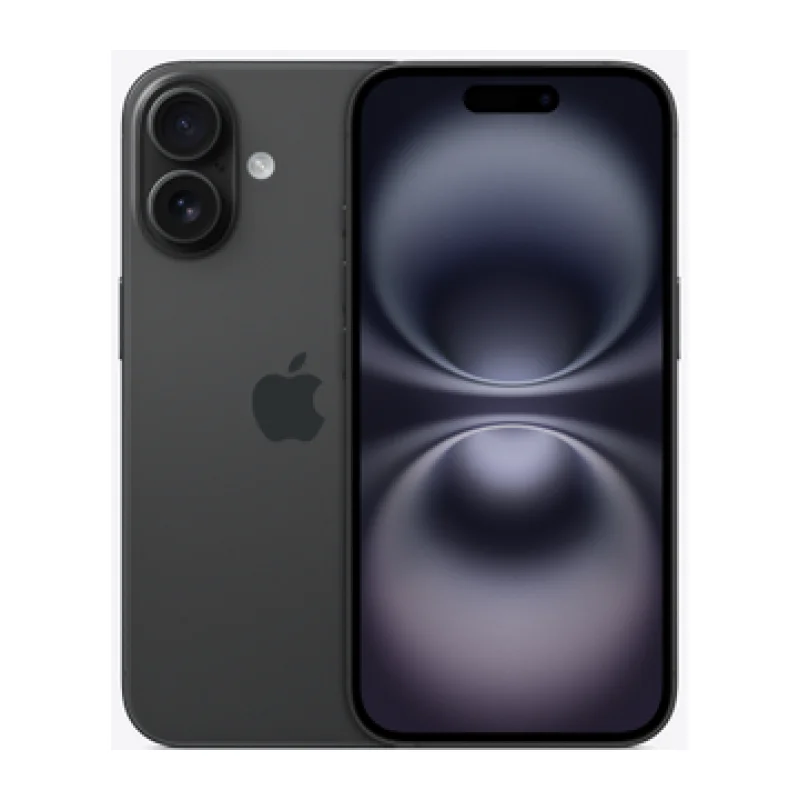
- Écran6,1 pouces OLED, 60 Hz
- PuceA18, GPU 5 cœurs
- Stockage de base128 Go
- Photo arrièreFusion 48 MP et ultra grand-angle 12 MP
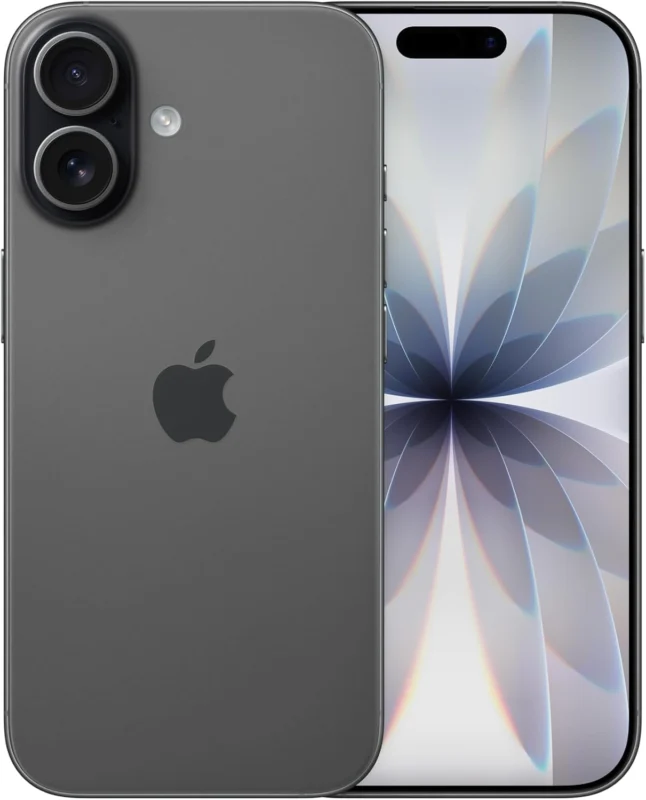
- Écran6,3 pouces ProMotion 120 Hz, toujours activé
- PuceA19
- Stockage de base256 Go
- Photo arrièreDeux capteurs 48 MP (grand-angle et ultra grand-angle), macro
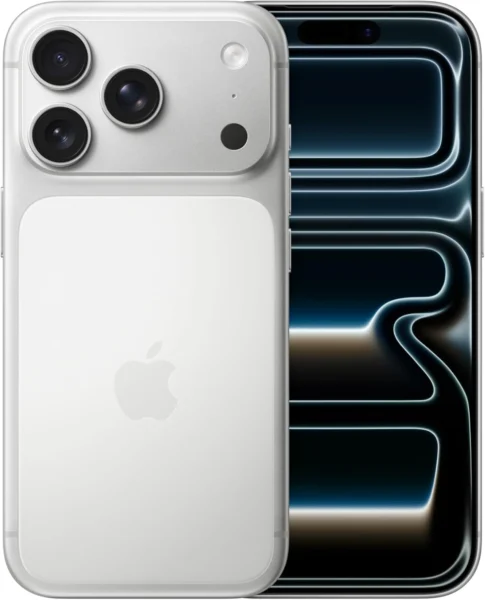
- Écran 6,3 pouces ProMotion 120 Hz · puce A19 Pro · Une fiche distincte pour chaque capacité et coloris
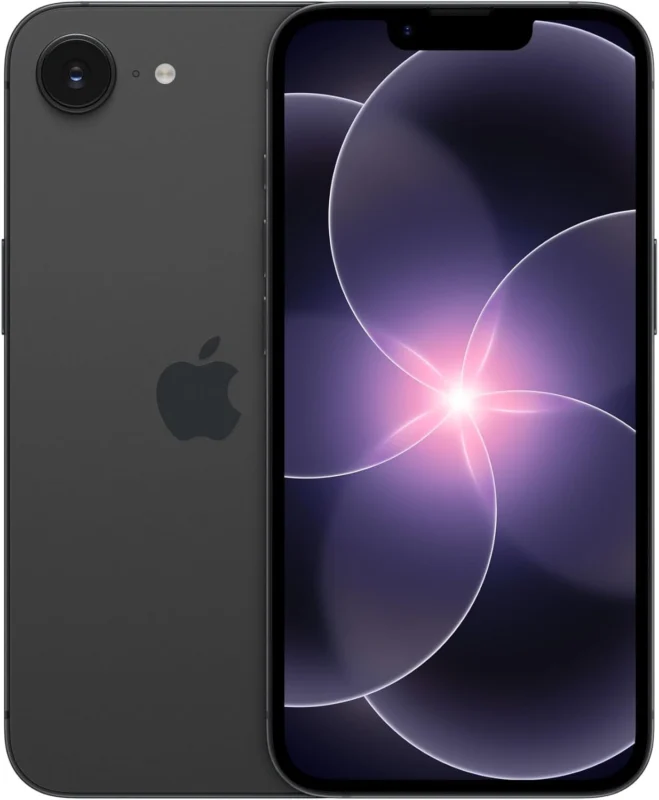
- Écran6,1 pouces, 60 Hz, encoche
- PuceA19
- Stockage de base256 Go
- PhotoUn capteur principal 48 MP
- Écran6,3 pouces ProMotion 120 Hz, toujours activé
- PuceA20 Pro
- PhotoTrois capteurs 48 MP, principal à ouverture variable, zoom optique ju…
- Écran6,9 pouces ProMotion 120 Hz, toujours activé
- PuceA20 Pro
- PhotoTrois capteurs 48 MP, principal à ouverture variable, zoom optique ju…
Compatibilité
Les accessoires compatibles
Chargeurs, écouteurs, batteries, coques, montres : les produits du comparateur Dealotronic qui fonctionnent avec ce produit, vérifiés à partir des fiches techniques.
Voir tout ce qui est compatible avec Ledger Nano X Noir Onyx
FAQ sur l’attaque Optimizely
Qu’est-ce que l’attaque Optimizely ?
C’est une attaque par la chaîne d’approvisionnement découverte le 16 novembre 2026. Des pirates ont ajouté du code malveillant aux projets de clients d’Optimizely, un outil de test de pages web. Les sites de 178 organisations ont ainsi chargé ce code chez leurs visiteurs, depuis les serveurs d’Optimizely.
Quels sites connus en France étaient touchés ?
Report URI cite notamment Air France-KLM, Transavia, Zoom, IKEA, ASOS, Ledger, PokerStars, CNN et la BBC. La liste complète, classée par secteur, figure dans l’analyse publiée par Report URI. Tous les fichiers sauf un avaient été nettoyés le soir du 16 novembre.
Mon iPhone est-il en danger ?
Les kits d’exploit visaient iOS 13 à 18, et les commentaires du kit indiquent qu’iOS 18.7.3 et iOS 26.3 sont corrigés. Un iPhone à jour sous iOS 27 n’est pas dans les versions visées. Un appareil bloqué sur une vieille version d’iOS doit être mis à jour, ou ne plus servir à naviguer.
Ma carte bancaire a-t-elle pu être volée ?
Seulement si vous l’avez tapée le 16 novembre dans un formulaire propre à un site touché. Les cartes saisies dans un cadre de paiement hébergé par Stripe, Adyen ou un prestataire similaire étaient hors de portée. Par prudence, surveillez vos relevés et contactez votre banque en cas d’opération inconnue.
Comment savoir si une adresse crypto a été remplacée ?
Comparez l’adresse de destination de votre transaction avec celle que le destinataire vous a donnée, en la lui redemandant par un autre canal. Un portefeuille matériel affiche l’adresse sur son propre écran avant validation, ce qui permet de repérer un remplacement fait dans le navigateur.
Le problème est-il réglé ?
Optimizely dit avoir corrigé la vulnérabilité, retiré le code injecté et sécurisé les comptes concernés. L’entreprise n’a pas encore expliqué comment l’attaquant a obtenu l’accès. Les attaquants ont toutefois pu récupérer des données avant le nettoyage, d’où les vérifications conseillées.
Commentez plus vite avec votre compte Google