L’essentiel en 3 points
- La faille NoisyTCP (CVE-2026-99288) permet de faire planter à distance, sans mot de passe, un serveur Linux qui expose Nginx, Apache ou SSH.
- Le bug existe depuis octobre 2015. Le correctif est dans les noyaux 6.12.117, 6.18.63 et 7.3.4, publiés le 10 novembre 2026.
- Mettez à jour le noyau puis redémarrez. À défaut, désactiver les SYN cookies bloque l’attaque connue, au prix d’une protection plus faible contre les inondations SYN.
La faille NoisyTCP touche le noyau Linux depuis onze ans. Révélée le 15 novembre 2026, elle permet à n’importe qui de faire planter un serveur à distance avec des paquets TCP piégés, sans connexion préalable. Voici qui est concerné, quelles versions corrigent le bug et que faire dès maintenant.
Vous hésitez ? Comparez UGREEN NASync DXP2800 aux autres réseau et nas du comparateur, fiche contre fiche.
Faille NoisyTCP : ce qu’a découvert Hyunwoo Kim
Le chercheur sud-coréen Hyunwoo Kim, connu sous le pseudonyme v4bel, a publié son avis sur la liste oss-security le 15 novembre 2026 à 16 h UTC, à la fin de l’embargo convenu avec les distributions Linux. Il est aussi l’auteur de Dirty Frag, une autre faille du noyau dévoilée en mai.
Le bug porte l’identifiant CVE-2026-99288. Il se cache dans la pile TCP du noyau Linux, la partie qui gère presque tout le trafic réseau. Red Hat lui attribue une note de 7,5 sur 10, Oracle de 8,1 pour ses noyaux UEK.
Le point qui inquiète : aucune configuration exotique n’est nécessaire. Un simple programme qui écoute un port TCP suffit, comme Nginx, Apache ou un serveur SSH réglés par défaut. L’attaquant n’a besoin ni de compte ni de mot de passe.
Comment le noyau Linux finit par planter
Pendant une connexion TCP, le noyau crée une socket de requête en attendant la fin de la poignée de main. L’attaque joue sur une course entre deux cœurs du processeur : l’un retrouve une ancienne socket, l’autre la libère et la remplace aussitôt au même endroit en mémoire.
La nouvelle socket, recréée grâce aux SYN cookies, n’a pas de listener associé. Le noyau suit alors un pointeur vide et s’arrête net : c’est le message « Kernel panic ». Le serveur se fige ou redémarre, selon sa configuration.
Pour que la course soit possible, la machine doit traiter les paquets sur plusieurs files de réception, ou répartir le trafic entre plusieurs cœurs avec RPS. C’est le cas de la plupart des serveurs actuels et des machines virtuelles.
Un plantage, pas une prise de contrôle
Le chercheur est clair : NoisyTCP sert à provoquer un déni de service, pas à exécuter du code. Une seconde variante peut mener à une corruption mémoire de type use-after-free, mais elle reste très difficile à déclencher selon lui.
Des minutes sur une VM, des heures sur une machine calme
Sur des machines virtuelles QEMU/KVM avec Nginx, Apache ou SSH par défaut, il a fallu entre 5 secondes et 2 minutes pour faire tomber la cible. Sur un serveur physique peu chargé avec 8 files de réception, l’attaque a pris environ 14 heures, avec un outil réglé pour cette machine.
Autre détail important : un conteneur ne protège pas. Tous les conteneurs partagent le même noyau, donc un seul site attaqué dans Docker fait tomber l’hôte entier et tous les services qu’il héberge.
Noyau Linux : les versions qui corrigent NoisyTCP
Le correctif, le commit 4e2b3ef19e0e, a été intégré au noyau principal le 3 novembre 2026. Les versions stables qui l’embarquent sont sorties le 10 novembre. Un serveur mis à jour en octobre n’est donc pas protégé.
| Branche du noyau ou distribution | Version corrigée | Situation au 16 novembre 2026 |
|---|---|---|
| Noyau 6.12 LTS | 6.12.117 | Corrigé depuis le 10 novembre |
| Noyau 6.18 LTS | 6.18.63 | Corrigé depuis le 10 novembre |
| Noyau 7.3 | 7.3.4 | Corrigé depuis le 10 novembre |
| Noyau 7.2 | Aucune | Branche arrêtée à 7.2.15, passer en 7.3 |
| Debian 12 bookworm | 6.1.192-1 | Corrigé (DLA-4906-1) |
| Debian 13 trixie | 6.12.117-1 | Corrigé (DSA-6628-1) |
| Ubuntu | En attente | Paquets encore en évaluation |
| Oracle Linux (UEK) | Errata ELSA-2026-500630 à 500632 | Corrigé |
Ce tableau reprend les suivis publiés par kernel.org, Debian, Ubuntu et Oracle. Ils évoluent vite : vérifiez la page de votre distribution avant de conclure que votre machine est à jour.
Serveur Linux, NAS, box : qui doit agir
Les premiers concernés sont les serveurs accessibles depuis Internet : VPS, sites web, serveurs SSH, hébergeurs. Les machines virtuelles chargées sont les cibles les plus faciles d’après les mesures du chercheur.
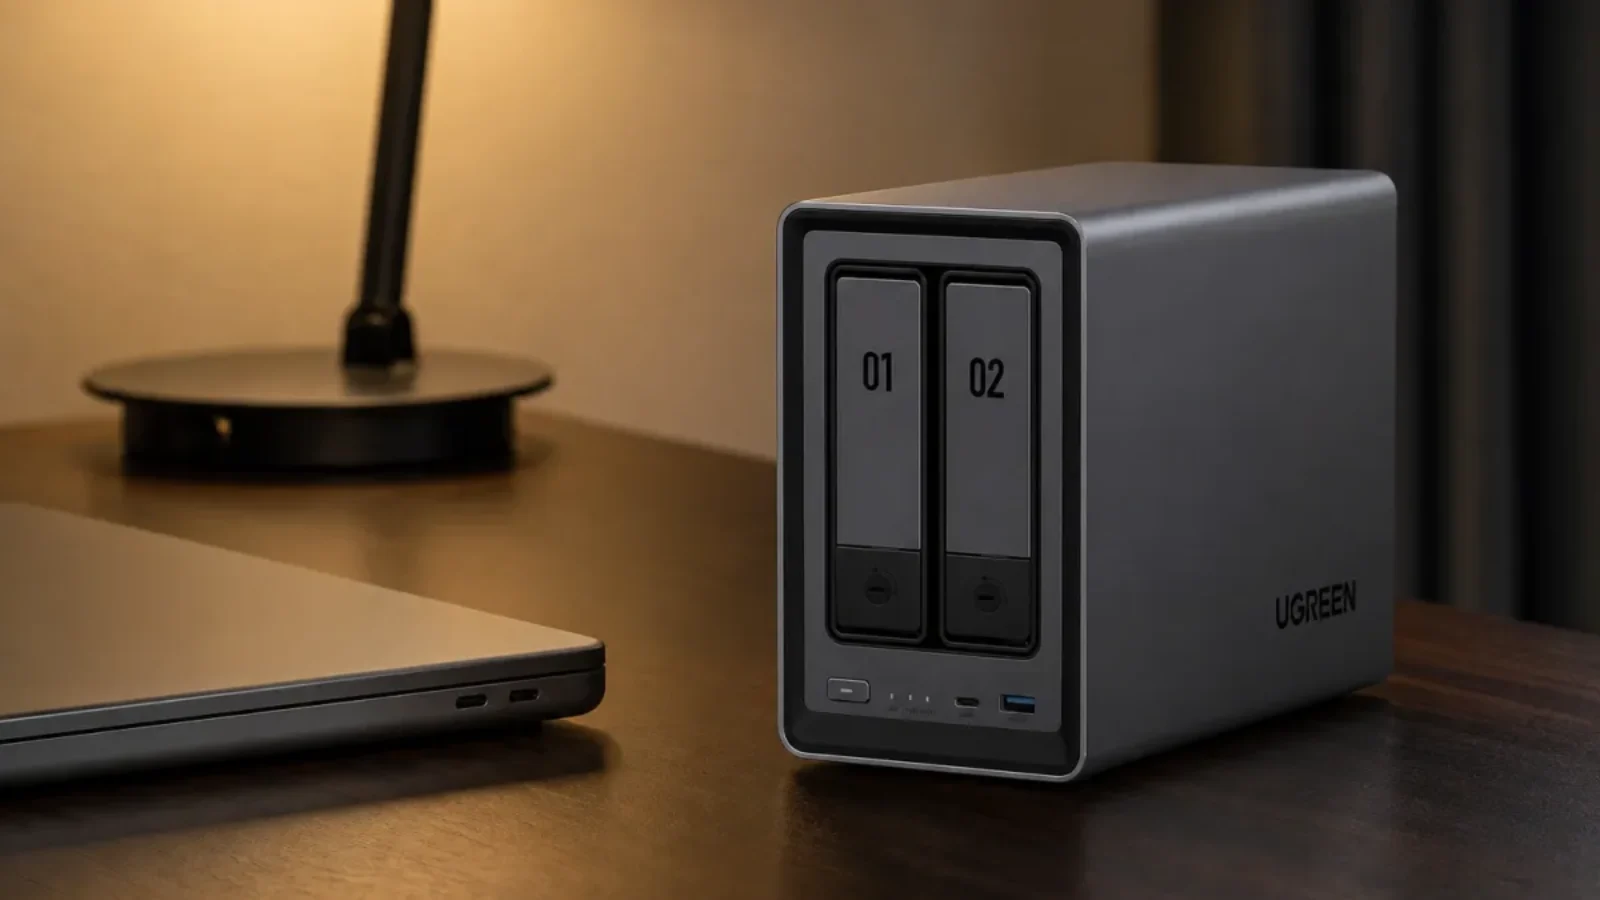
À la maison, la question se pose pour un mini PC sous Linux, un Raspberry Pi ou un NAS dont un port est ouvert sur Internet, par exemple pour Plex, Nextcloud ou un accès SSH. Un appareil joignable uniquement depuis votre réseau local court beaucoup moins de risques.
Les NAS du commerce, de Synology à UGREEN en passant par QNAP, reposent sur un noyau Linux. À ce jour, aucun de ces fabricants n’a publié d’avis sur NoisyTCP. Surveillez leurs pages sécurité et installez les mises à jour du système dès leur sortie, comme lors de la récente faille Plex sur les NAS QNAP.
Windows, macOS, iOS et les consoles ne sont pas touchés. Le cas d’Android et des box opérateur n’est pas documenté dans l’avis du chercheur.
Serveur Linux : vérifier en trois étapes s’il est exposé
1. Lire la version du noyau actif
Connectez-vous en SSH et tapez uname -r. Le résultat indique le noyau en cours d’exécution, pas celui qui vient d’être téléchargé. Sur Debian ou Ubuntu, la commande apt list –installed ‘linux-image*’ montre les paquets présents, ce qui permet de voir si une mise à jour attend un redémarrage.
Comparez ensuite ce numéro avec le suivi de sécurité de votre distribution, et non avec la seule branche du noyau. Debian, par exemple, corrige NoisyTCP dans son noyau 6.1 alors que la branche 6.1 officielle n’a pas encore de version corrigée.
2. Lister les ports ouverts sur Internet
La commande ss -tlnp affiche les programmes qui écoutent un port TCP. Repérez ceux qui écoutent sur 0.0.0.0 ou sur l’adresse publique : ce sont eux qu’un attaquant peut atteindre. Un service lié uniquement à 127.0.0.1 n’est pas joignable depuis l’extérieur.
À la maison, ouvrez aussi l’interface de votre box et regardez la liste des redirections de ports. Une règle oubliée vers un NAS ou un Raspberry Pi suffit à l’exposer, même si vous ne vous en servez plus depuis des mois.
3. Compter les files de réception de la carte réseau
La commande ethtool -l suivie du nom de l’interface, par exemple eth0, indique le nombre de files de réception. Avec plusieurs files, ou avec RPS actif, la course décrite par le chercheur devient possible. Un petit appareil à une seule file sans RPS est beaucoup moins exposé, sans être un argument pour retarder la mise à jour.
Sur un VPS loué, vous n’avez pas toujours la main sur ces réglages. Dans ce cas, la mise à jour du noyau invité reste la seule protection sérieuse, et il faut vérifier auprès de l’hébergeur si son infrastructure est elle-même corrigée.
Que faire si vous ne pouvez pas mettre à jour
La vraie solution reste d’installer le noyau corrigé puis de redémarrer. Vérifiez ensuite la version active avec la commande uname -r : tant que la machine n’a pas redémarré, l’ancien noyau tourne toujours.
En attendant, Hyunwoo Kim propose deux parades. La première consiste à désactiver les SYN cookies avec la commande sysctl -w net.ipv4.tcp_syncookies=0. Elle bloque le chemin d’attaque connu, mais réduit la protection contre les attaques par inondation SYN. Sur un hôte Docker, il faut l’appliquer dans chaque espace réseau de conteneur.
La seconde consiste à ramener la carte réseau exposée à une seule file de réception et à couper RPS et RFS. Elle supprime la course entre les cœurs, mais peut réduire les performances : testez-la sur une machine de secours avant la production.
Un NAS récent pour héberger vos services à la maison
Si votre serveur maison tourne sur une vieille machine qui ne reçoit plus de mises à jour, c’est le bon moment pour changer. Un NAS suivi par son fabricant reçoit des correctifs de noyau sans que vous ayez à le recompiler. Nous l’avions comparé en détail dans notre duel UGREEN DH2300 vs DXP2800.
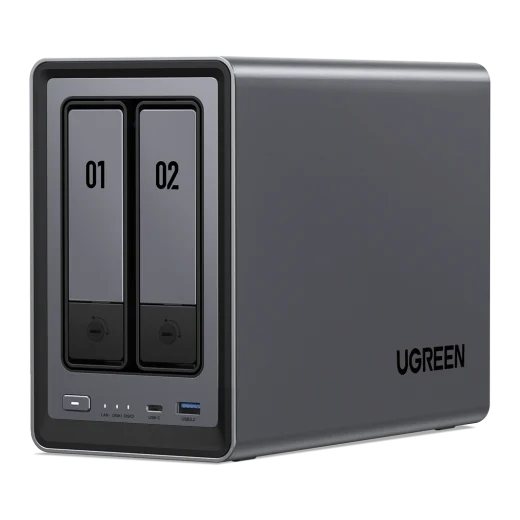
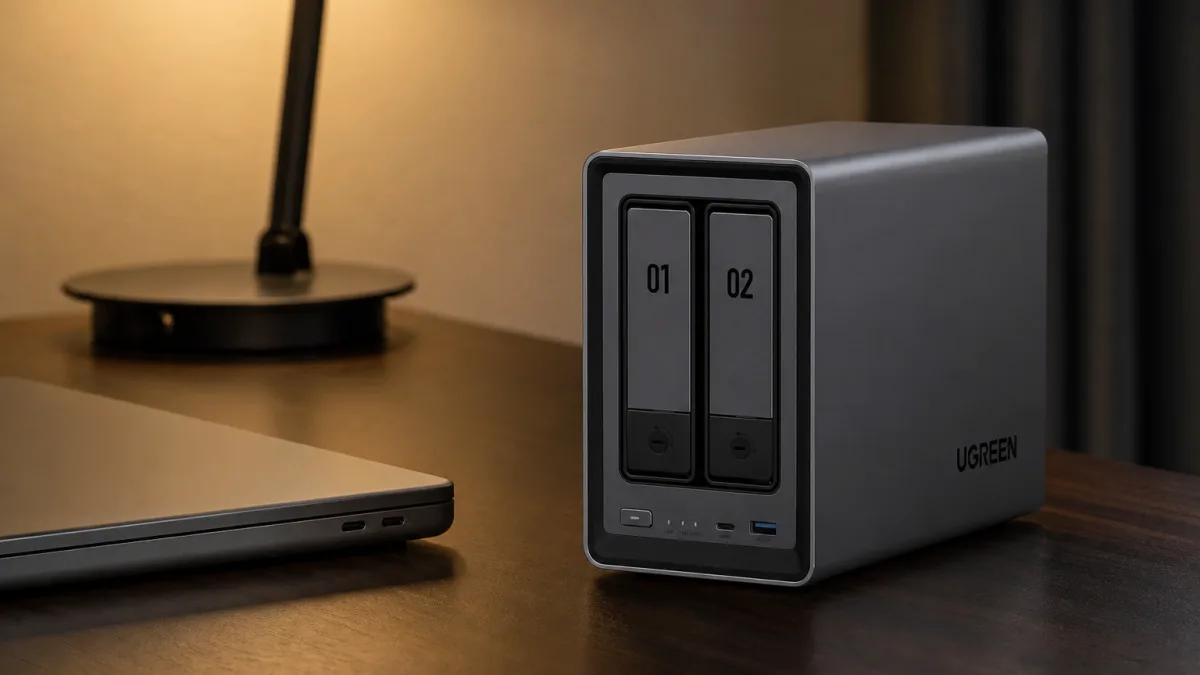
UGREEN NASync DXP2800
NAS 2 baies, Intel N100, 8 Go DDR5, Ethernet 2,5 GbE
Docker et machines virtuelles, disques non fournis
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
Pour qui : ceux qui veulent regrouper sauvegardes, Plex, Jellyfin ou n8n dans un boîtier silencieux. Limites : disques à acheter en plus, et comme tout NAS, il ne faut pas exposer ses services sur Internet sans nécessité. Pour un usage automatisation, voyez aussi notre guide mini PC ou NAS pour n8n.
Verdict faille NoisyTCP : mettez à jour le noyau Linux cette semaine
La faille NoisyTCP ne permet pas de pirater un serveur, mais elle permet de l’éteindre à volonté, et ce sur presque toutes les distributions Linux depuis 2015. Si votre machine répond sur Internet, passez au noyau 6.12.117, 6.18.63, 7.3.4 ou au correctif de votre distribution, puis redémarrez.
Pour un usage domestique, la priorité est simple : fermer les ports inutiles de votre box, mettre à jour NAS et mini PC, et ne garder exposés que les services dont vous avez vraiment besoin. Côté sécurité, notre article sur le Trezor Safe 5 piégé rappelle aussi l’importance des mises à jour.
Sources : avis NoisyTCP de Hyunwoo Kim sur GitHub (versions touchées, durées d’attaque, contournements) ; message oss-security du 15 novembre 2026 ; BleepingComputer, 16 novembre 2026 ; iTnews (note Red Hat, versions stables) ; suivi Debian, suivi Ubuntu et page Oracle Linux. Relevé le 16 novembre 2026.
Comparer
Comparer avec les autres réseau et nas du comparateur
UGREEN NASync DXP2800
- ProcesseurIntel N100, 4 cœurs / 4 threads
- Mémoire8 Go DDR5, extensible à 16 Go
- Stockage2 baies SATA et 2 emplacements M.2 NVMe, disques non fournis
- RéseauEthernet 2,5 GbE
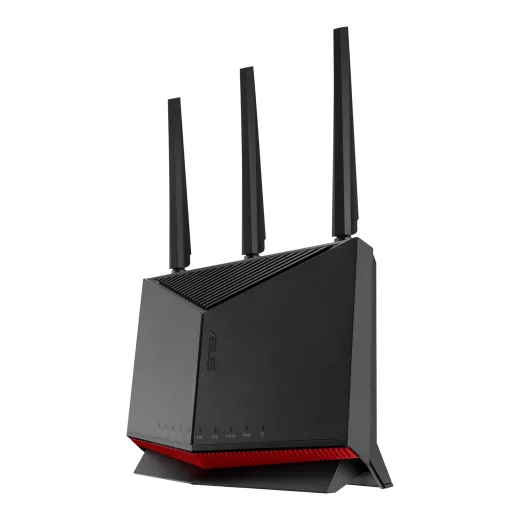
- VPNServeur et client OpenVPN et WireGuard, VPN Fusion, Instant Guard
- MaillageAiMesh
- SécuritéAiProtection Pro et contrôle parental sans abonnement
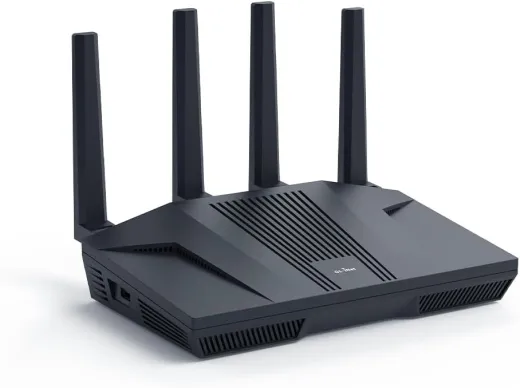
- VPNWireGuard jusqu’à 900 Mbit/s, OpenVPN jusqu’à 880 Mbit/s avec DCO
- ProcesseurMediaTek 4 cœurs à 2,0 GHz
- Mémoire1 Go DDR4, stockage eMMC 8 Go
- Intel Celeron N5095 4 cœurs, 8 Go de RAM, deux ports 2,5 GbE, deux emplacements M.2, sortie HDMI 4K, système QTS
- VPNServeur et client OpenVPN, PPTP, L2TP et WireGuard, débit non communi…
- MaillageCompatible EasyMesh
- SécuritéWPA3, HomeShield
- VPNServeur et client OpenVPN, WireGuard, PPTP, L2TP
- MaillageEasyMesh
- SécuritéWPA3, HomeShield (options avancées payantes)
- ProcesseurRockchip RK3576, ARM 8 cœurs, 2,2 GHz
- Mémoire4 Go LPDDR4X, soudée
- Stockage2 baies SATA, 64 To au maximum, disques non fournis
- RéseauEthernet 1 GbE
FAQ faille NoisyTCP
Qu’est-ce que la faille NoisyTCP ?
NoisyTCP est une faille du noyau Linux, référencée CVE-2026-99288, découverte par le chercheur Hyunwoo Kim. Elle permet à un attaquant distant, sans identifiant, de provoquer un plantage complet du système avec des paquets TCP piégés. Elle existe depuis octobre 2015.
Mon serveur Linux est-il vulnérable à NoisyTCP ?
Il l’est s’il écoute un port TCP joignable par l’attaquant et s’il tourne sur un noyau antérieur au correctif, par exemple une version 6.12 inférieure à 6.12.117. Il doit aussi traiter le trafic sur plusieurs files de réception ou plusieurs cœurs, ce qui est courant. Vérifiez la version avec uname -r et le suivi de votre distribution.
Quelles versions du noyau Linux corrigent NoisyTCP ?
Les noyaux stables 6.12.117, 6.18.63 et 7.3.4, sortis le 10 novembre 2026, contiennent le correctif. Debian propose aussi des noyaux corrigés pour bookworm et trixie. La branche 7.2 ne sera pas corrigée et Ubuntu n’avait pas encore publié de paquet au 16 novembre.
La faille NoisyTCP permet-elle de pirater un serveur ?
Non, selon son découvreur. L’effet démontré est un arrêt brutal du noyau, donc un déni de service. Une variante plus complexe peut corrompre la mémoire, mais le chercheur la juge très difficile à exploiter et n’annonce aucune exécution de code.
Désactiver les SYN cookies est-il sans risque ?
Cela bloque le chemin d’attaque connu de NoisyTCP, mais affaiblit la défense contre les inondations SYN, une attaque classique par saturation. C’est une mesure temporaire à retirer une fois le noyau corrigé installé. Sur un hôte Docker, le réglage doit être appliqué dans chaque espace réseau.
Mon NAS ou mon Raspberry Pi est-il concerné ?
Ces appareils fonctionnent sous Linux et peuvent donc embarquer un noyau vulnérable. Le risque est surtout réel si un service est ouvert sur Internet. Installez les mises à jour du fabricant ou de la distribution, et fermez les ports inutiles sur votre box.
Commentez plus vite avec votre compte Google