L’essentiel en 3 points
- La faille sandbox iOS worse_query, publiée le 8 novembre 2026 sur GitHub, permet à une application de lire les fichiers des autres apps sur les iPhone sous iOS 26 et iOS 27.
- Binance alerte : phrases de récupération, clés privées et identifiants des wallets crypto installés sur l’iPhone peuvent être exposés. Aucun vol n’est signalé à ce jour.
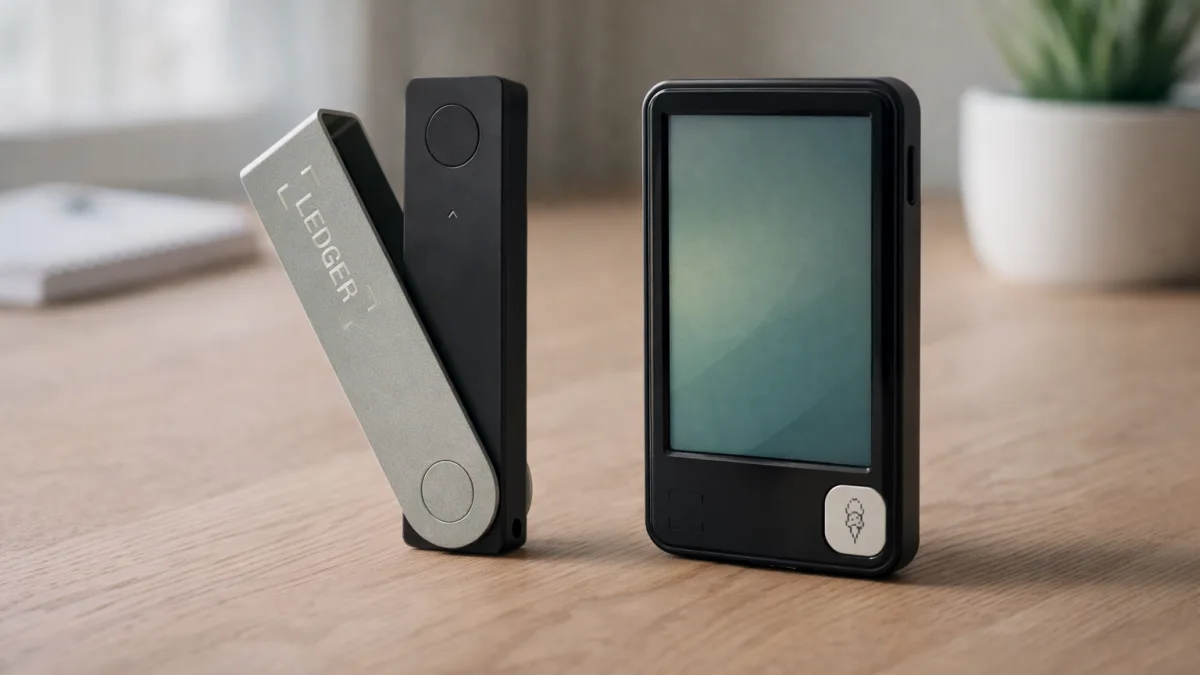
- Apple ne mentionne aucun correctif dans iOS 27.2.1 ni dans iOS 26.7.3. Supprimez les apps sideloadées et gardez vos clés sur un portefeuille matériel comme le Ledger Nano X.
Faille sandbox iOS : un chercheur a publié le 8 novembre un code qui permet à une application de lire les données des autres apps sur iPhone. Binance a lancé l’alerte le 10 novembre, car les phrases de récupération des wallets crypto sont concernées. Apple n’a encore rien corrigé.
Faille sandbox iOS : ce que permet worse_query
Le code s’appelle worse_query. Il a été mis en ligne sur GitHub le dimanche 8 novembre par un chercheur qui signe forcequit, la veille de la sortie d’iOS 27.2.1 et d’iOS 26.7.3. Il succède à bad_query, une première version du même auteur, qu’il remplace.
Sur iPhone, chaque application vit dans un bac à sable, la sandbox : elle ne voit que ses propres fichiers. Ce code casse cette séparation. D’après la page du projet, il donne accès aux conteneurs de données de toutes les applications, aux dossiers partagés entre apps et, sous iOS 27, à certains dossiers système.
L’auteur précise que ce n’est pas un jailbreak et que son code « n’est pas utile tout seul » : c’est une preuve de concept destinée aux développeurs. Pour fonctionner, l’application qui l’embarque doit disposer d’un conteneur App Group, un espace partagé que l’on déclare lors de la signature.
Quelles versions d’iOS sont touchées ?
Le dépôt GitHub cite iOS 26.0 à 26.7.2 et iOS 27.2. L’application WQ Files, construite sur ce code, indique avoir été testée sur iOS 26.7.1, 27.0.1 et 27.2. Les développeurs d’un autre outil, Erosion, ajoutent iOS 27.2.1 avec un simple « pretty sure », sans confirmation formelle. Aucune source ne cite iOS 26.7.3.
| Point | Ce que l’on sait au 10 novembre 2026 |
|---|---|
| Nom | worse_query, successeur de bad_query |
| Publication | 8 novembre 2026 sur GitHub, par forcequit |
| Versions citées | iOS 26.0 à 26.7.2, iOS 27 jusqu’à 27.2 (27.2.1 probable selon Erosion) |
| Accès obtenu | Données de toutes les apps, dossiers partagés, certains dossiers système sous iOS 27 |
| Condition | Une app disposant d’un conteneur App Group, installée par sideloading dans les cas connus |
| Correctif Apple | Aucun mentionné dans iOS 27.2.1 et iOS 26.7.3 |
| Attaques signalées | Aucune, selon Binance et le chercheur |
Pourquoi Binance parle de vos cryptos
Le 10 novembre, Binance a publié un avertissement de sécurité sur X. La plateforme explique qu’une application malveillante utilisant cette technique pourrait lire les fichiers d’un wallet crypto installé sur le même iPhone : phrase de récupération, clés privées, identifiants de connexion.
Binance ne cite aucune application de portefeuille exposée, et ni la plateforme ni le chercheur ne rapportent de vol lié à cette technique. Le risque reste théorique pour l’instant, mais il vise exactement les données qui permettent de vider un portefeuille en quelques secondes.
Une application de l’App Store peut-elle l’utiliser ?
Personne ne l’a affirmé ni démenti. Les exemples connus passent par le sideloading. WQ Files, un gestionnaire de fichiers créé par le développeur Christoph Kolbicz, s’installe avec AltStore ou SideStore. Ces outils créent automatiquement le groupe d’apps nécessaire quand on signe l’application avec son identifiant Apple.
Une fois installé, WQ Files lit, modifie et supprime les données des autres applications, sans jailbreak ni faille du noyau. C’est la démonstration la plus parlante de ce que la faille rend possible sur un iPhone ordinaire.
iOS 27.2.1 ne mentionne pas worse_query
Apple a publié iOS 27.2.1 et iOS 26.7.3 le 9 novembre. Ces versions corrigent deux failles iMessage dans les discussions de groupe, détaillées dans notre article sur la faille iMessage d’iOS 27.2.1, ainsi que plusieurs bugs Bluetooth et AirPlay. Les notes de sécurité ne parlent pas de cette évasion du bac à sable.
Apple ne commente jamais une faille avant d’avoir publié un correctif. Le chercheur affirme sur X qu’il n’avait pas prévu de publier son code si tôt et qu’Apple tardait à lui répondre. La marque a pourtant déjà durci l’isolement des données ailleurs, par exemple avec l’accès complet au disque sur macOS.
Comment protéger votre iPhone et vos cryptos
Les conseils de Binance sont simples à appliquer, et ils valent même si vous ne possédez aucune crypto.
- Supprimez les applications installées hors App Store : apps sideloadées, signées à la main, ou passées par AltStore et SideStore.
- Installez iOS 27.2.1, ou iOS 26.7.3 sur un ancien modèle, puis mettez à jour toutes vos applications.
- Si vous pensez avoir été touché, créez un nouveau portefeuille sur un appareil sain et transférez-y vos fonds.
- Fermez toutes les sessions actives de vos comptes d’échange et changez vos mots de passe.
La mesure la plus efficace reste de ne pas stocker sa phrase de récupération sur le téléphone. Avec un portefeuille matériel, les clés privées restent dans une puce sécurisée et chaque transaction se valide sur l’appareil lui-même. Une app qui fouille les fichiers de l’iPhone n’y trouve rien d’exploitable.
Le principe vaut pour tous les appareils de la maison : n’installez que des logiciels de source sûre. Android a ses propres brèches, comme la faille Android corrigée en novembre, et certaines box sont piégées dès l’usine, comme l’a montré le botnet x.cpe.
Un portefeuille matériel pour sortir les clés du téléphone
Ledger Nano X : le classique en Bluetooth
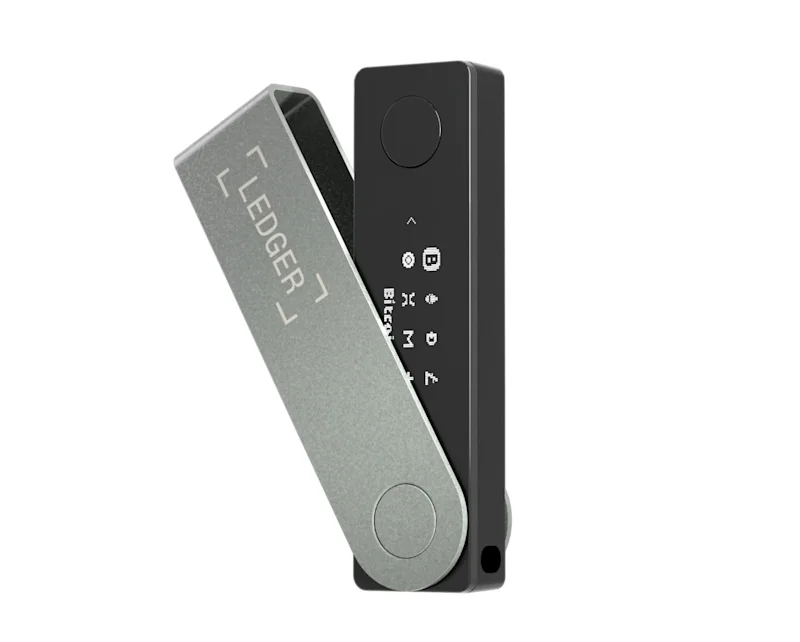
Ledger Nano X Noir Onyx
Puce sécurisée CC EAL5+, Bluetooth et USB-C
Écran OLED 128 x 64 pixels, 34 g
Pour qui : ceux qui gèrent leurs cryptos depuis l’iPhone et veulent signer en Bluetooth avec l’application Ledger. Atouts : clés isolées dans une puce certifiée, validation de chaque transaction sur l’appareil, format clé USB. Limites : petit écran et deux boutons, sauvegarde de la phrase sur papier uniquement.
Ledger Nano Gen5 : l’écran tactile
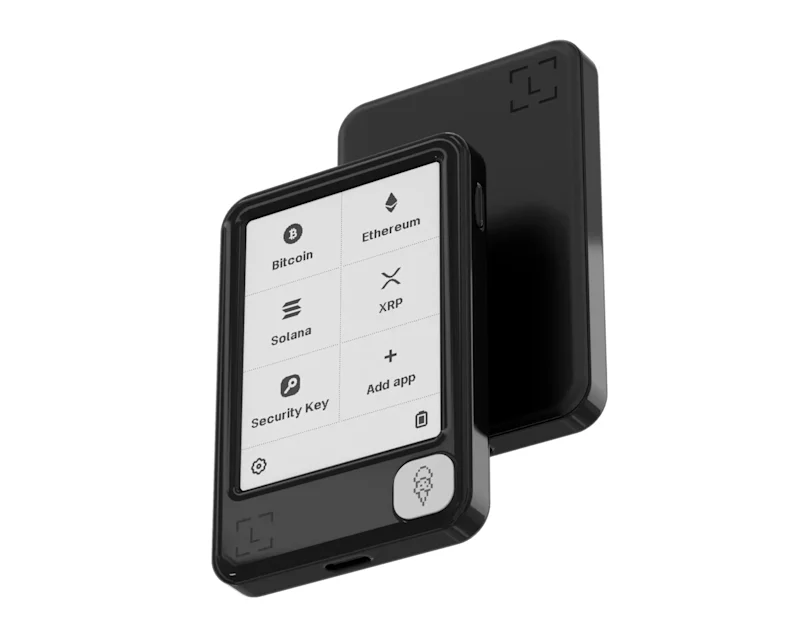
Ledger Nano Gen5 Noir
Écran tactile E Ink 2,8 pouces, puce CC EAL6+
Bluetooth, NFC, USB-C, Recovery Key incluse
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
Pour qui : ceux qui veulent lire chaque transaction en clair avant de la signer. Atouts : grand écran tactile, connexion sans fil à l’iPhone, clé de récupération physique fournie. Ledger l’a lancé à 179 €. Limites : plus cher et plus encombrant que le Nano X.
Verdict faille sandbox iOS : supprimez les apps sideloadées et sortez vos clés du téléphone
Supprimer les apps sideloadées et sortir ses clés du téléphone : c’est la bonne réponse à la faille sandbox iOS. Les cas connus passent par des apps installées hors App Store, mais aucun correctif n’est annoncé. Mettez l’iPhone à jour, ne gardez pas votre phrase de récupération dessus et, pour des montants importants, confiez vos clés à un Ledger Nano X ou à un Nano Gen5.
Sources : The Hacker News, 10 novembre 2026 ; dépôt worse_query de forcequit sur GitHub, consulté le 10 novembre 2026 ; notes de version de WQ Files 0.7, 10 novembre 2026 ; notes de sécurité d’iOS 27.2.1, Apple, 9 novembre 2026 ; avertissement de Binance sur X, 10 novembre 2026 ; annonce du Ledger Nano Gen5, Ledger, 23 octobre 2025.
FAQ : faille sandbox iOS et worse_query
Qu’est-ce que la faille sandbox iOS worse_query ?
C’est une technique publiée le 8 novembre 2026 sur GitHub par le chercheur forcequit. Elle permet à une application de sortir de son bac à sable et de lire les fichiers des autres applications de l’iPhone. Il s’agit d’une preuve de concept, pas d’un jailbreak.
Mon iPhone est-il concerné ?
Le chercheur cite iOS 26.0 à 26.7.2 et iOS 27 jusqu’à la version 27.2. iOS 27.2.1 est probablement touché selon un autre développeur, sans confirmation. Le risque concret dépend surtout des applications installées hors App Store.
iOS 27.2.1 corrige-t-il worse_query ?
Rien ne l’indique. Les notes de sécurité d’iOS 27.2.1 et d’iOS 26.7.3, publiées le 9 novembre, ne mentionnent ni worse_query ni le bac à sable. Il faut tout de même installer la mise à jour, qui corrige d’autres failles.
Mes cryptos sur iPhone sont-elles en danger ?
Binance estime que les phrases de récupération et les clés privées des wallets installés sur l’iPhone peuvent être lues par une app malveillante. Aucun vol n’a été signalé. Si vous avez sideloadé des applications, déplacez vos fonds vers un nouveau portefeuille créé sur un appareil sain.
Une application de l’App Store peut-elle exploiter cette faille ?
Personne ne l’a confirmé ni exclu. Les exemples connus, comme WQ Files, s’installent par sideloading avec AltStore ou SideStore, qui créent le conteneur App Group dont la technique a besoin.
Un portefeuille matériel protège-t-il contre cette faille ?
Oui pour les clés : elles restent dans la puce sécurisée du portefeuille et ne sont jamais écrites dans les fichiers de l’iPhone. Chaque transaction se valide sur l’appareil. Il faut seulement ne jamais saisir ni photographier sa phrase de récupération sur le téléphone.
Commentez plus vite avec votre compte Google