L’essentiel en 3 points
- Google corrige une faille Android critique, CVE-2026-58868, qui permet d’exécuter du code à distance sans aucune action de l’utilisateur, sur Android 14 à 17.
- Le même bulletin de novembre 2026 règle 216 vulnérabilités, dont 23 critiques, et le bug « SMS of Death » qui coupe les appels avec un simple SMS invisible.
- Vérifiez votre niveau de correctif : il doit afficher le 1er novembre 2026 au minimum, et le 5 novembre pour être totalement protégé.
Faille Android critique : Google a publié le 2 novembre 2026 un bulletin qui corrige une brèche exploitable à distance, sans clic ni ouverture de fichier. Elle touche Android 14, 15, 16 et 17. Aucune attaque n’est signalée pour l’instant, mais la mise à jour de sécurité Android de novembre est à installer dès qu’elle arrive.
Faille Android CVE-2026-58868 : ce que Google a corrigé
La faille la plus grave porte le numéro CVE-2026-58868. Elle se trouve dans le composant Framework d’Android, plus précisément dans la fonction onOutputReceived du fichier FrameDecoder.cpp. Il s’agit d’un dépassement de mémoire tampon, une porte classique vers l’exécution de code malveillant.
Google la classe « critique » parce qu’elle ne demande aucune interaction : l’utilisateur n’a rien à toucher. Ce classement suppose toutefois que les protections d’Android et de Google Play Protect sont désactivées ou contournées. Le bulletin ne précise pas comment un attaquant atteindrait ce code.
Au 4 novembre, Google ne signale aucune exploitation active. La faille ne figure pas non plus dans le catalogue des vulnérabilités exploitées de l’agence américaine CISA, selon The Hacker News.
216 failles et 23 critiques : le détail du bulletin de novembre
Le bulletin de novembre 2026 recense 216 vulnérabilités, dont 23 jugées critiques. Deux autres failles permettent aussi une exécution de code à distance : CVE-2026-58876 et CVE-2026-58936, toutes deux dans le composant System. La première est également corrigée par les mises à jour système Google Play, qui passent par le Play Store.
| Faille | Type | Ce qu’il faut retenir | Niveau de correctif |
|---|---|---|---|
| CVE-2026-58868 | Exécution de code à distance | Framework, sans interaction, Android 14 à 17 | 1er novembre 2026 |
| CVE-2026-58876 | Exécution de code à distance | System, aussi corrigée via Google Play | 1er novembre 2026 |
| CVE-2026-58936 | Exécution de code à distance | System | 1er novembre 2026 |
| CVE-2026-58882 | Déni de service à distance | Code WAP Push des SMS, rapproché du « SMS of Death » | 1er novembre 2026 |
| Noyau Linux | Élévation de privilèges | 6 failles critiques, dont 2 dans le Bluetooth | 5 novembre 2026 |
| Puces MediaTek et Qualcomm | Écriture hors limites | Modem MediaTek et composant fermé Qualcomm | 5 novembre 2026 |
Google publie deux niveaux de correctif chaque mois. Celui du 1er regroupe les corrections communes à tous les appareils, celui du 5 ajoute le noyau et les pilotes des puces.
SMS of Death : un simple SMS pour couper vos appels
La faille CVE-2026-58882 est un déni de service à distance, lui aussi sans interaction. Elle se situe dans decodeWapPdu, la fonction qui traite les messages WAP Push reçus par SMS. Le 29 octobre, un chercheur publiant sous le nom de Mark B a décrit un bug dans cette même fonction, baptisé « SMS of Death ».
D’après son analyse, un seul message WAP Push malformé fait planter le service téléphonique et met fin à l’appel en cours, y compris un appel d’urgence. L’attaquant n’a besoin que du numéro de la victime, et le message n’apparaît jamais dans la boîte de réception. Il est retraité à chaque démarrage, d’où des plantages en boucle.
Un code de démonstration est public. Techlicious range ce bug parmi les corrections du 1er novembre, The Hacker News note que le bulletin ne fait pas le lien explicitement. Selon le chercheur, Android 12 et 13 ne reçoivent pas de correctif.
Mise à jour de sécurité Android : comment vérifier votre téléphone
Sur la plupart des smartphones, ouvrez les Paramètres, puis À propos du téléphone et Version d’Android. Repérez la ligne Mise à jour de sécurité Android : c’est votre niveau de correctif. Une date au 1er novembre 2026 ou après couvre CVE-2026-58868 et le SMS of Death.
Sur un Galaxy, le chemin passe par Paramètres, Sécurité et confidentialité, puis Mises à jour. Pensez aussi à la ligne Mise à jour du système Google Play, qui corrige certaines failles sans attendre le constructeur. Si rien n’est proposé, relancez la recherche dans quelques jours : il n’existe aucune solution de contournement.
Samsung, Google Pixel : qui reçoit le correctif en premier
Samsung a publié son propre bulletin le 3 novembre. Il reprend les trois failles d’exécution de code et le SMS of Death, et ajoute 24 vulnérabilités propres aux Galaxy, selon Techlicious et SamMobile. Le déploiement varie selon le modèle et le pays, et certaines corrections liées aux puces peuvent arriver plus tard.
Chez Google, les Pixel reçoivent habituellement le correctif dans le mois. Au 3 novembre, il n’était pas encore arrivé sur un Pixel 10 Pro XL, selon Techlicious. Ailleurs, le délai dépend du constructeur, comme pour la mise à jour du Galaxy S26.
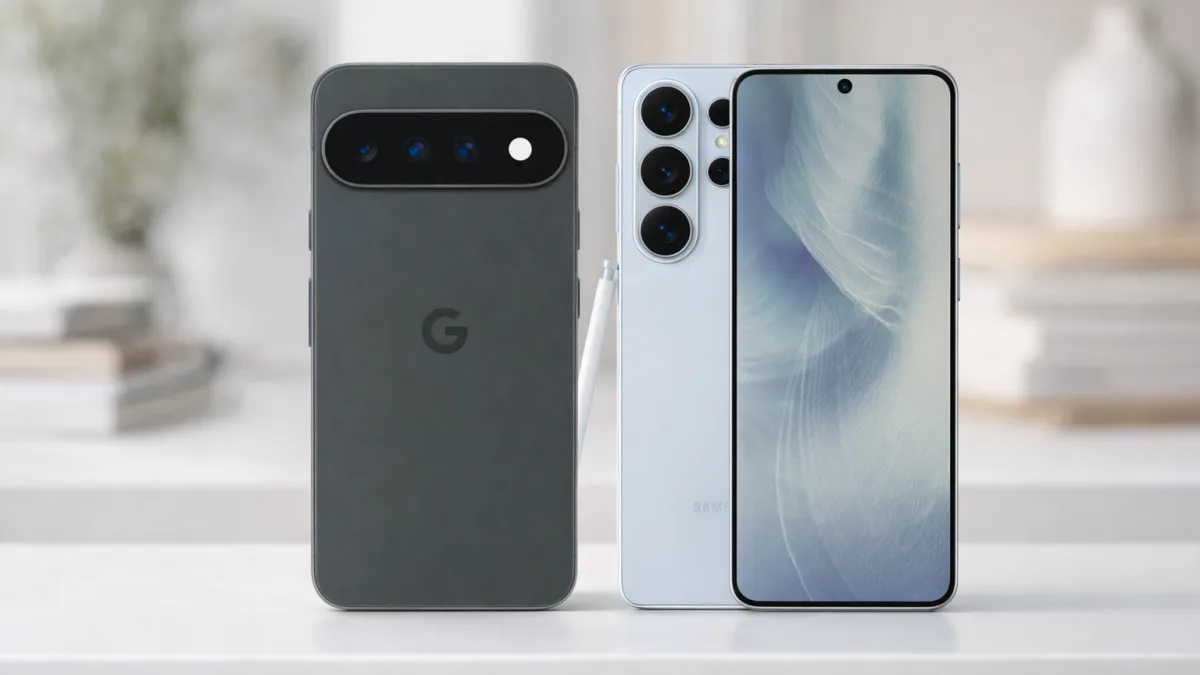
Deux smartphones mis à jour rapidement
Google Pixel 11 : le correctif à la source
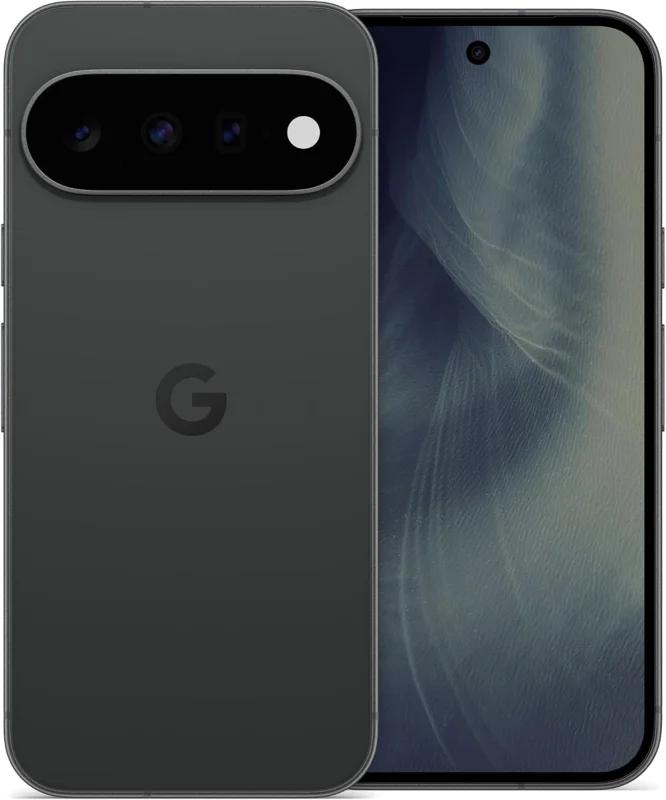
Google Pixel 11 (256 Go, Noir volcanique)
Écran OLED 6,3 pouces, puce Tensor G6, 12 Go de RAM
799 € sur Amazon le 4 novembre 2026
Le Pixel 11 reçoit ses mises à jour directement de Google, sans couche constructeur ni validation par l’opérateur. Google promet sept ans de mises à jour système et de sécurité sur ses Pixel récents. Notre dossier Pixel 11 détaille ses autres atouts.
Samsung Galaxy S26 Ultra : le suivi le plus long chez Samsung
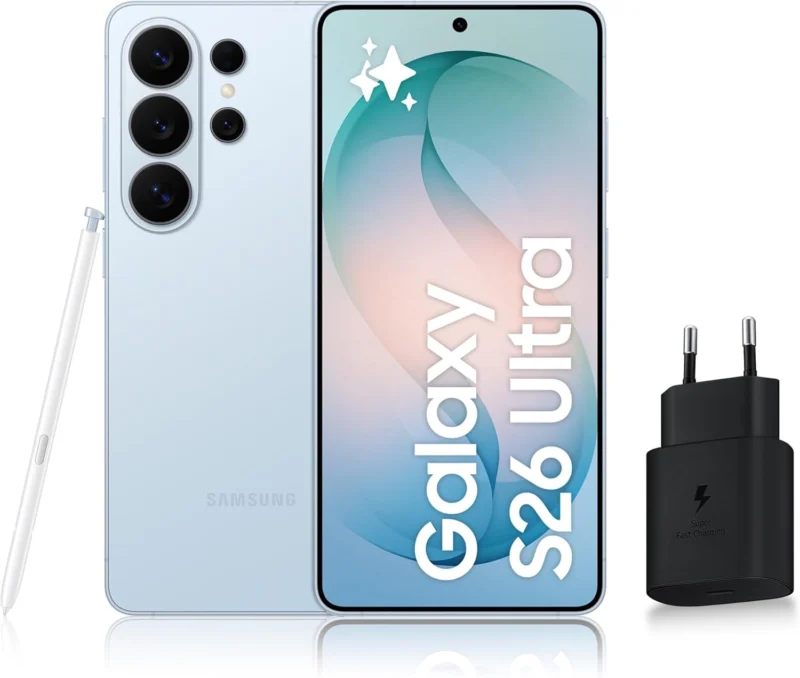
Samsung Galaxy S26 Ultra (256 Go, Bleu)
Écran 6,9 pouces, S Pen, chargeur 25 W inclus
1 472 € sur Amazon le 4 novembre 2026
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous. Prix relevés le 4 novembre 2026.
Le Galaxy S26 Ultra fait partie des premiers Galaxy servis lors des déploiements mensuels, et Samsung annonce sept ans de mises à jour pour sa gamme S26. Notre duel Galaxy S26 Ultra contre iPhone 18 Pro Max aide à trancher.
Verdict faille Android : installez le correctif de novembre sans attendre
Notre verdict est simple : cette faille Android n’est pas exploitée à ce jour, mais elle est critique et le SMS of Death dispose déjà d’un code public. Installez la mise à jour de sécurité Android dès qu’elle apparaît, et vérifiez que votre niveau de correctif affiche au moins le 1er novembre 2026.
Si votre téléphone ne reçoit plus de correctifs, surtout sous Android 12 ou 13, il est temps de penser à le remplacer. Voir notre comparatif Android 17 contre iOS 27 et notre enquête sur le botnet x.cpe des box Android TV.
Sources : Google, Android Security Bulletin de novembre 2026 (publié le 2 novembre 2026) ; The Hacker News (4 novembre 2026) ; Techlicious (3 novembre 2026) ; SamMobile (bulletin Samsung de novembre 2026). Relevé le 4 novembre 2026.
FAQ faille Android de novembre 2026
Qu’est-ce que la faille Android CVE-2026-58868 ?
C’est une vulnérabilité critique du composant Framework d’Android, corrigée par Google en novembre 2026. Elle peut permettre d’exécuter du code à distance sans aucune action de l’utilisateur.
Mon téléphone est-il protégé contre cette faille ?
Il l’est si sa mise à jour de sécurité Android est datée du 1er novembre 2026 ou après. Vous trouvez cette date dans Paramètres, À propos du téléphone, Version d’Android.
La faille est-elle déjà exploitée par des pirates ?
Pas à ce jour. Le bulletin de Google ne signale aucune attaque et la faille ne figure pas dans le catalogue des failles exploitées de la CISA.
Qu’est-ce que le SMS of Death ?
C’est le nom donné par un chercheur à un bug du traitement des messages WAP Push. Un SMS invisible fait planter le service téléphonique et coupe l’appel en cours, même un appel d’urgence.
Quand mon Samsung recevra-t-il la mise à jour de novembre ?
Samsung a publié son bulletin le 3 novembre 2026 et déploie la mise à jour modèle par modèle. Le calendrier dépend aussi du pays et de l’opérateur.
Que faire si mon smartphone ne reçoit plus de mises à jour ?
Installez au moins les mises à jour système Google Play, qui corrigent une partie des failles. Gardez Play Protect actif. À terme, un téléphone sans correctif reste exposé et mérite d’être remplacé.
Commentez plus vite avec votre compte Google