L’essentiel en 3 points
- Trezor confirme que trois Trezor Safe 5 vendus par le revendeur indonésien CryptoBilis contenaient un implant matériel capable de copier la phrase de récupération et de l’envoyer par le réseau mobile.
- Le firmware 2.13.1, publié le 11 novembre 2026, neutralise les implants connus, mais une phrase déjà capturée reste compromise : il faut transférer ses fonds vers un nouveau portefeuille.
- Aucun cas n’a été trouvé hors de CryptoBilis : en France, achetez sur trezor.io ou sur la boutique Trezor officielle d’Amazon.fr, jamais d’occasion.
Trezor Safe 5 : le fabricant tchèque a confirmé le 12 novembre 2026 que trois de ses portefeuilles, achetés chez le revendeur CryptoBilis, cachaient un circuit espion. Cette carte lit la phrase de récupération affichée à l’écran et la transmet aux attaquants. Voici qui est concerné et ce qu’il faut faire.
Trezor Safe 5 piégé : ce que Trezor a découvert
L’affaire a commencé le 28 octobre, quand un acheteur a signalé un composant suspect dans son appareil. Trezor a publié une première alerte le 30 octobre, puis un bilan détaillé sur son blog le 12 novembre. Son laboratoire a examiné l’appareil signalé, et deux autres ont été identifiés à partir de photos envoyées par leurs propriétaires.
Les trois portefeuilles ont été achetés entre le 20 août et le 23 septembre 2026, sur les boutiques de CryptoBilis hébergées par Tokopedia et Shopee, ou directement auprès du revendeur. Selon Trezor, aucun des trois propriétaires n’a perdu de fonds. Quarante-huit acheteurs de CryptoBilis ont contacté le support, et leurs appareils sont en cours de vérification.
CryptoBilis était un revendeur officiel de Trezor en Asie du Sud-Est jusqu’au 9 octobre, date de son exclusion. Ce jour-là, Ledger, l’autre grand fabricant de portefeuilles matériels, ouvrait une enquête sur des vols de fonds touchant des clients de ce même revendeur.
Comment fonctionne l’implant matériel
L’implant matériel est une petite carte électronique glissée entre la carte mère du Trezor Safe 5 et son écran. Il ne modifie ni le firmware ni l’élément sécurisé : il se contente d’écouter ce qui passe vers l’affichage. C’est ce qui le rend invisible aux contrôles logiciels habituels.
Ce que l’implant capture
Dès que des mots de récupération apparaissent à l’écran, l’implant les reconnaît et les enregistre. Cela vaut pour la création d’une sauvegarde comme pour la restauration d’un portefeuille existant sur l’appareil. Il copie aussi la passphrase si elle s’affiche. Autrement dit, restaurer une ancienne phrase sur un appareil piégé revient à la livrer.
Comment les données partent
Les données sont chiffrées puis envoyées par le réseau mobile vers un serveur contrôlé par les attaquants. Pas besoin de Wi-Fi ni de connexion à l’ordinateur. Si le réseau n’est pas disponible, l’implant garde les données et réessaie jusqu’à réussir. Trezor indique que le principe est le même que celui des implants découverts chez Ledger, adapté à l’écran du Safe 5.
Les faits clés de l’affaire CryptoBilis
| Point | Ce que l’on sait au 14 novembre 2026 |
|---|---|
| Modèle touché | Trezor Safe 5 uniquement, aucun autre modèle Trezor |
| Revendeur | CryptoBilis (Tokopedia, Shopee et vente directe), Asie du Sud-Est |
| Période d’achat | Du 20 août au 23 septembre 2026 pour les trois cas confirmés |
| Appareils piégés confirmés | 3, dont 1 analysé en laboratoire |
| Fonds volés signalés | Aucun chez les propriétaires de Trezor |
| Correctif | Firmware 2.13.1 du 11 novembre 2026 (Safe 7, Safe 5, Safe 3, Model T) |
| Réseau de revendeurs | Réduit d’environ 80 % avec des règles plus strictes |
Firmware 2.13.1 : ce que le correctif change
La mise à jour 2.13.1, publiée le 11 novembre pour les Trezor Safe 7, Safe 5, Safe 3 et Model T, intègre une protection qui empêche les implants connus de capturer quoi que ce soit. Le lot actuel devient donc inutile sur un appareil à jour. Trezor ne détaille pas le mécanisme, pour ne pas aider les attaquants.
Cette mise à jour a une limite claire : elle ne protège pas une phrase de récupération déjà copiée avant son installation. Si le portefeuille a été configuré sur un appareil piégé, les attaquants détiennent peut-être déjà la clé de vos fonds, quelle que soit la version du firmware installée ensuite.
Vous avez un Trezor : que faire maintenant
Si vous l’avez acheté chez CryptoBilis
Trezor demande à tout acheteur depuis mars 2026 de déplacer ses fonds vers un nouveau portefeuille avec une nouvelle phrase. Ne configurez pas un appareil neuf de ce revendeur et n’y saisissez jamais une phrase existante. Gardez l’appareil et contactez le support : Trezor propose un remplacement gratuit, ou un remboursement selon le pays de livraison.
Si vous l’avez acheté en France
Aucun cas n’a été confirmé hors de CryptoBilis, ni chez les autres revendeurs de la région. Installez tout de même le firmware 2.13.1 via Trezor Suite. N’ouvrez pas et ne pesez pas votre appareil pour le contrôler : Trezor précise que ce n’est pas un test fiable. En cas de doute sur l’origine, écrivez au support officiel.
Attention aux faux remplacements
Des escrocs profitent déjà de ce type d’affaire pour proposer de faux échanges ou remboursements. Trezor ne vous demandera jamais votre phrase de récupération. Passez uniquement par trezor.io/support, comme pour les arnaques de type ClickFix qui imitent des services connus.
Acheter un portefeuille crypto sans risque
Cette attaque vise la chaîne de distribution, pas la puce : des appareils authentiques ont été ouverts, modifiés puis remis en vente. Le risque se situe donc chez l’intermédiaire. Pour un portefeuille crypto, la règle est simple : boutique du fabricant ou revendeur listé sur son site, et jamais d’appareil d’occasion ou au déballage abîmé.
Trezor indique sur sa page d’aide qu’il dispose d’une boutique officielle sur Amazon en France, approvisionnée directement et séparée des autres stocks. Le même risque de matériel modifié en usine ou en chemin s’est déjà vu avec le botnet x.cpe des box Android TV, piégées dès la fabrication.
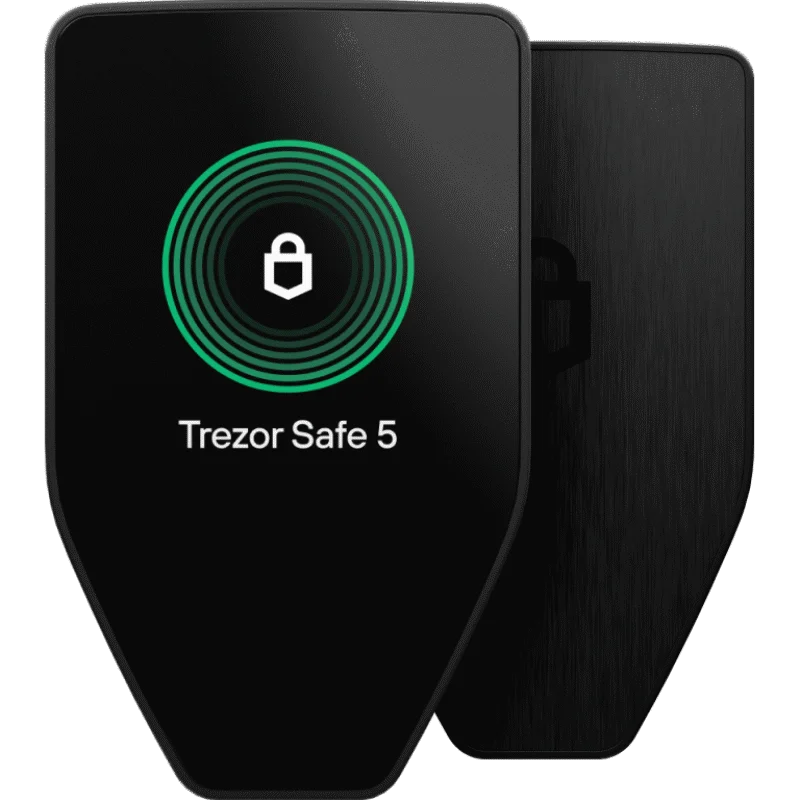
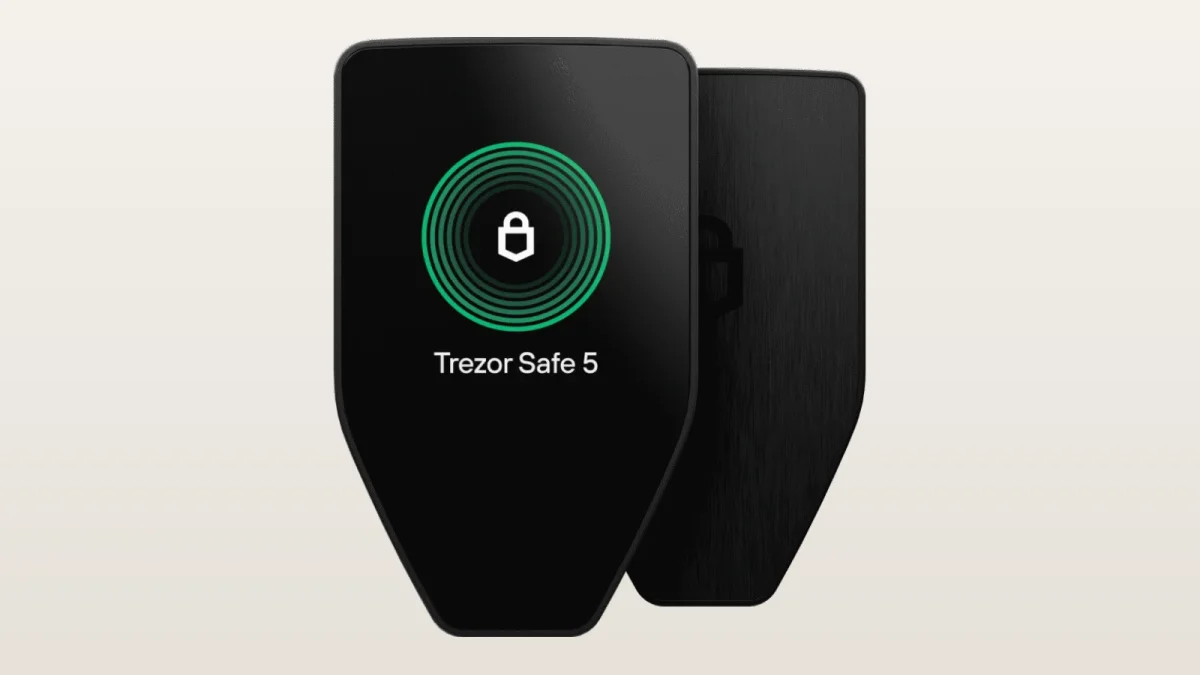
Trezor Safe 5 (Black Graphite)
Écran couleur tactile, élément sécurisé EAL6+, passphrase
Vérifiez que le vendeur est bien Trezor Company avant d’acheter
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous. Fiche relevée le 14 novembre 2026.
Une fois l’appareil reçu, mettez-le à jour avant de créer le portefeuille, et notez la phrase sur un support hors ligne. Ne la photographiez pas : une faille comme celle de la sandbox iOS a montré que les fichiers d’un téléphone peuvent être lus par une application malveillante.
Verdict Trezor Safe 5 : appareil sûr, circuit de vente à surveiller
Le Trezor Safe 5 n’est pas cassé : c’est un revendeur qui a été compromis. Le firmware 2.13.1 bloque les implants connus, et aucun cas n’existe hors de CryptoBilis. Pour un acheteur français, le risque est faible tant qu’il passe par trezor.io ou la boutique officielle Trezor sur Amazon.
Ce dossier rappelle surtout que la phrase de récupération est le vrai coffre-fort. Les vols de secrets se multiplient, des identifiants IA revendus aux portefeuilles piégés. Si vous avez le moindre doute sur l’origine de votre appareil, transférez vos fonds vers une nouvelle phrase.
Sources : Trezor, bilan de l’enquête CryptoBilis (12 novembre 2026) ; Trezor, historique des firmwares (2.13.1 du 11 novembre 2026, relevé le 14 novembre 2026) ; The Hacker News (13 novembre 2026) ; Ledger, réponse à l’attaque par implant (15 octobre 2026) ; Trezor, achat sur Amazon (relevé le 14 novembre 2026).
FAQ : Trezor Safe 5 et implant CryptoBilis
Mon Trezor Safe 5 acheté en France est-il concerné ?
Selon Trezor, aucun implant n’a été trouvé dans un appareil acheté ailleurs que chez CryptoBilis, un revendeur d’Asie du Sud-Est. Un Trezor Safe 5 acheté sur trezor.io ou auprès de la boutique officielle Trezor sur Amazon.fr n’est pas concerné à ce jour. Installez quand même le firmware 2.13.1.
Le firmware 2.13.1 suffit-il à me protéger ?
Il empêche les implants connus de capturer de nouvelles données sur un appareil à jour. En revanche, il ne peut rien contre une phrase de récupération copiée avant la mise à jour. Un acheteur de CryptoBilis doit donc créer un nouveau portefeuille et y transférer ses fonds.
Puis-je vérifier moi-même si mon appareil contient un implant ?
Non. Trezor déconseille d’ouvrir ou de peser l’appareil, car ce ne sont pas des tests fiables et cela peut l’endommager. En cas de doute sur l’origine, contactez le support via trezor.io/support et n’utilisez pas l’appareil en attendant sa réponse.
Pourquoi restaurer mon ancienne phrase ne suffit pas ?
Si la phrase a été affichée ou saisie sur un appareil piégé, les attaquants la connaissent peut-être déjà. La restaurer sur un autre portefeuille ne change rien : ils peuvent vider les fonds à tout moment. Seule une nouvelle phrase, générée sur un appareil sain, coupe cet accès.
Les Ledger sont-ils aussi touchés ?
Oui, Ledger a confirmé en octobre 2026 des implants dans des appareils authentiques vendus par des revendeurs d’Asie du Sud-Est, avec des portefeuilles vidés. Ledger affirme que sa puce et son système n’ont pas été compromis : l’attaque visait la distribution, comme chez Trezor.
Où acheter un portefeuille crypto en toute sécurité ?
Achetez sur la boutique du fabricant ou chez un revendeur listé sur son site officiel. Pour Trezor, la boutique officielle sur Amazon.fr est approvisionnée directement par la marque. Évitez l’occasion, les marketplaces inconnues et tout appareil livré avec une phrase déjà écrite.
Commentez plus vite avec votre compte Google