Publié le 29 septembre 2026 · Mis à jour le 12 novembre 2026
L’essentiel en 3 points
- Identifiants IA volés : Team Cymru a repéré plus de 80 000 serveurs relais qui revendent l’accès à ChatGPT, Claude, Gemini ou Grok, selon CSO Online le 28 septembre 2026.
- Une partie de ces accès utilise des comptes et des clés d’API volés : votre abonnement peut servir à des inconnus sans que vous le sachiez.
- Pour vous protéger : double authentification ou clé de sécurité, surveillance de la consommation et renouvellement des clés d’API.
Identifiants IA volés : c’est le nouveau marché noir que viennent de mettre au jour les chercheurs de Team Cymru. Selon leur enquête, relayée le 28 septembre par CSO Online, plus de 80 000 serveurs relais permettent d’utiliser ChatGPT, Claude, Gemini ou Grok avec des comptes et des clés d’API qui n’appartiennent pas à ceux qui s’en servent.
Une partie de ces accès repose sur des identifiants IA volés. Autrement dit, votre abonnement ou votre clé d’API peut faire tourner les requêtes d’inconnus à l’autre bout du monde, sans que vous le sachiez. Voici ce que révèle l’enquête et, surtout, comment vous protéger.
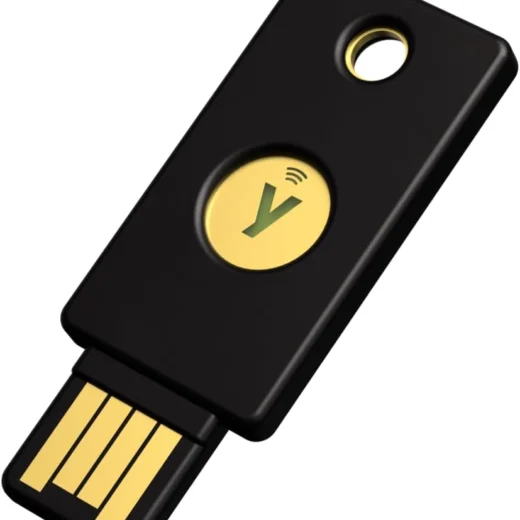
Yubico YubiKey 5 NFC
Clé FIDO2 et passkeys · USB-A et NFC
Google, Microsoft, Apple et plus de 1 000 services
Cet article contient des liens affiliés : un achat effectué via ces liens peut rémunérer Dealotronic, sans coût supplémentaire pour vous.
Vous hésitez ? Comparez Yubico YubiKey 5 NFC aux autres clés de sécurité testés, fiche contre fiche.
Identifiants IA volés : ce qu’a découvert Team Cymru
Team Cymru, une société américaine spécialisée dans le renseignement sur les menaces, a scanné Internet à la recherche de serveurs qui font tourner des logiciels de « relais LLM ». Ces outils, comme sub2api ou Claude Relay Service, se placent entre l’utilisateur et le fournisseur d’IA. Ils reçoivent les requêtes et les renvoient vers OpenAI, Anthropic, Google ou xAI en utilisant un stock de comptes et de clés.
Les chiffres de ce trafic d’identifiants IA volés donnent le vertige :
- Plus de 80 000 serveurs relais identifiés, hébergés aussi bien chez les grands clouds que chez de petits hébergeurs, dont 10 867 repérés dans une première analyse.
- 561 jetons de session Anthropic retrouvés dans les données de logiciels espions (infostealers) récupérées sur 5 871 ordinateurs infectés.
- Un seul acteur malveillant a vérifié 2 975 identifiants sur 1 742 machines.
- 14 To de données envoyés vers ces relais en huit jours depuis des adresses situées en Chine et à Hong Kong.
Sur un petit groupe de 17 relais connectés à l’API d’Anthropic, les chercheurs estiment que le trafic observé en huit jours représente entre 16 et 23 milliards de tokens envoyés, soit l’équivalent de 160 000 à 240 000 dollars au tarif public de l’API. Et ce n’est qu’une infime partie des serveurs repérés.
À quoi servent vos identifiants IA volés ?
Ces relais et ces identifiants IA volés ne servent pas seulement à tricher sur le prix d’un abonnement. L’enquête décrit quatre usages principaux :
- La distillation de modèles : envoyer des millions de requêtes pour copier les réponses d’un modèle haut de gamme et entraîner un concurrent moins cher. Le trafic observé est très déséquilibré, avec 58 fois plus de données envoyées que reçues, typique de gros volumes de requêtes.
- Le contournement des restrictions géographiques : OpenAI, Anthropic et Google n’ouvrent pas leurs services en Chine continentale. Les relais permettent de passer outre.
- La revente d’abonnements partagés : plusieurs abonnements haut de gamme sont regroupés derrière une seule clé et revendus à bas prix sur des canaux Telegram.
- La revente de crédits d’API alimentés par des comptes volés ou obtenus frauduleusement, ce qui peut faire exploser la facture de la victime.
Le marché des identifiants IA volés est bien organisé : le projet sub2api compte parmi ses sponsors des revendeurs d’accès, des fournisseurs de proxys résidentiels et même deux « fournisseurs de comptes IA ». Team Cymru indique avoir transmis les adresses des relais aux fournisseurs concernés, pour qu’ils bloquent l’usage de ces identifiants IA volés.
Identifiants IA volés : comment ils arrivent chez les pirates
Dans la plupart des cas, personne ne « casse » votre mot de passe. Les identifiants IA volés viennent surtout de trois sources :
- Les logiciels espions (infostealers) cachés dans un logiciel piraté, un faux utilitaire ou une extension de navigateur. Ils récupèrent les cookies et jetons de session, ce qui permet d’utiliser votre compte déjà connecté, même avec la double authentification activée.
- Le hameçonnage : une fausse page de connexion ChatGPT ou Claude, un faux e-mail de facturation, un faux outil « gratuit » qui demande votre clé d’API.
- Les attaques de la chaîne d’approvisionnement : des paquets npm ou des outils de développement piégés qui aspirent les clés d’API stockées dans les fichiers de configuration.
Les développeurs et les utilisateurs d’agents IA sont les premières cibles des identifiants IA volés, car leurs clés d’API traînent souvent dans des fichiers .env, des scripts ou des dépôts de code. Nous en parlions déjà dans notre article sur la sécurité des agents IA selon NVIDIA : plus une IA a d’accès, plus ses identifiants valent cher.
Identifiants IA volés : les signes que votre compte est utilisé à votre insu
- Des conversations que vous n’avez jamais lancées apparaissent dans votre historique.
- Vous atteignez vos limites d’utilisation bien plus vite que d’habitude.
- Vous recevez des alertes de connexion depuis un pays ou un appareil inconnu.
- La consommation de votre clé d’API grimpe sans raison, souvent la nuit ou à des horaires qui ne sont pas les vôtres.
- Votre facture d’API ou un prélèvement inattendu arrive plus élevé que prévu.
7 gestes pour éviter que vos identifiants IA soient volés
- Activez la double authentification sur ChatGPT, Claude, Gemini et sur le compte Google, Microsoft ou Apple que vous utilisez pour vous y connecter. Privilégiez une application d’authentification ou, mieux, une clé de sécurité physique.
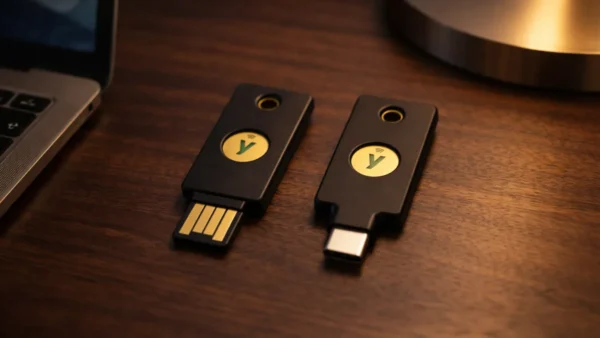
- Utilisez une clé de sécurité ou une passkey quand le service le permet. Une clé FIDO2 comme la YubiKey refuse de s’authentifier sur une fausse page, ce qui neutralise le hameçonnage.
- Déconnectez toutes les sessions régulièrement depuis les paramètres de sécurité de vos comptes IA, et immédiatement au moindre doute.
- Fixez des limites et des alertes de dépense sur vos consoles d’API (OpenAI, Anthropic, Google). Une clé volée sera plafonnée avant de vous coûter une fortune. Notre formation Claude gratuite montre où régler cette limite chez Anthropic.
- Créez une clé par projet, avec les droits minimum, et supprimez celles qui ne servent plus. Ne les écrivez jamais en dur dans un code partagé ou publié.
- Installez une protection contre les logiciels espions et évitez les logiciels piratés, les extensions inconnues et les outils « gratuits » qui réclament votre clé d’API.
- Fuyez les abonnements IA partagés vendus à prix cassé : vous financez le marché des identifiants IA volés et vos conversations passent par un serveur inconnu.
Contre les identifiants IA volés, un gestionnaire de mots de passe complète ces gestes : il génère un mot de passe unique pour chaque service et refuse de remplir automatiquement une page de connexion frauduleuse. Et si vous vous connectez souvent sur des Wi-Fi publics, un VPN ajoute une couche de protection, comme nous l’expliquions dans nos 7 raisons d’utiliser NordVPN.
Les outils avec assistant IA pour sécuriser vos comptes
L’IA sert aussi à se défendre contre les identifiants IA volés. Les suites de sécurité récentes intègrent des assistants capables d’analyser un message douteux, de repérer une page d’hameçonnage ou de vous alerter si vos identifiants apparaissent sur le Dark Web. Voici les trois produits que nous recommandons, disponibles sur Amazon.fr.
1. YubiKey 5 NFC : la barrière physique contre les identifiants IA volés
La YubiKey 5 NFC n’est pas un logiciel mais une petite clé à brancher en USB ou à poser contre votre smartphone. Elle sert de deuxième facteur, ou de passkey, sur plus de 1 000 services, dont les comptes Google, Microsoft et Apple qui ouvrent souvent l’accès à vos outils d’IA. Son grand avantage : elle vérifie l’adresse du site avant de s’authentifier, ce qui la rend insensible aux fausses pages de connexion. C’est la protection la plus efficace contre le hameçonnage, sans abonnement ni batterie.
Yubico YubiKey 5 NFC
Clé de sécurité FIDO2 anti-hameçonnage
4,7/5 Amazon- Protocoles
- FIDO2/WebAuthn, FIDO U2F, OTP, OATH-TOTP/HOTP, PIV, OpenPGP
- Connexion
- USB-A et NFC (smartphone)
- Compatibilité
- Plus de 1 000 services, dont Google, Microsoft et Apple
- Batterie
- Aucune, pas de connexion Internet nécessaire
- Robustesse
- Étanche, résistante à l’écrasement
- Micrologiciel
- 5.7
- Fabrication
- Suède
- Avis Amazon
- 4,7/5 sur plus de 12 400 avis
- Bloque le hameçonnage de vos connexions
- Aucune batterie ni abonnement
- Fonctionne aussi sur smartphone en NFC
- Très robuste
- En acheter deux est conseillé
- Pas encore acceptée par tous les services
2. Norton 360 Deluxe : l’assistant IA Norton Genie
Norton 360 Deluxe intègre Norton Genie, un assistant IA à qui l’on peut soumettre un SMS, un e-mail ou un lien suspect pour savoir s’il s’agit d’une arnaque. La suite ajoute une détection des escroqueries par IA dans les SMS et pendant la navigation, une surveillance du Dark Web qui vous alerte si vos données fuitent, un VPN et un gestionnaire de mots de passe. C’est la solution la plus simple pour protéger toute la famille des arnaques et des identifiants IA volés.
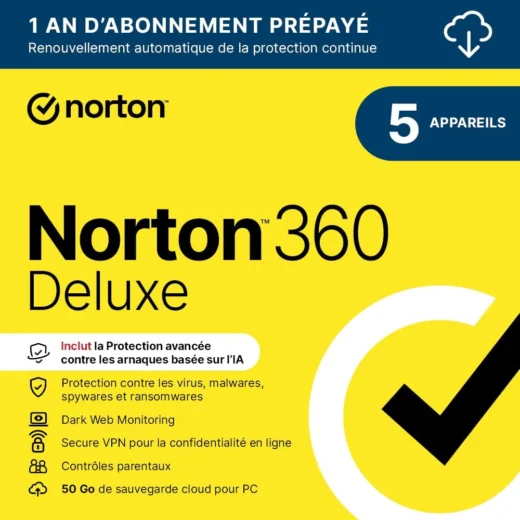
Norton 360 Deluxe 2026
Suite de sécurité avec l’assistant IA Norton Genie
4,1/5 Amazon- Appareils
- 5 (PC, Mac, Android, iOS)
- Durée
- 1 an, renouvellement automatique
- Assistant IA
- Norton Genie : analyse d’arnaques, conseils, détection de deepfakes
- Anti-arnaque
- SMS sécurisés et Safe Web avec détection par IA
- Surveillance
- Alerte si vos données apparaissent sur le Dark Web
- Inclus
- Antivirus, VPN, gestionnaire de mots de passe, contrôle parental
- Avis Amazon
- 4,1/5 sur plus de 1 700 avis
- Assistant IA intégré pour vérifier un message douteux
- Alerte en cas de fuite de vos identifiants
- Gestionnaire de mots de passe inclus
- Protection de toute la famille
- Renouvellement automatique à surveiller
- Interface chargée en notifications
3. Bitdefender Premium Security : la protection anti-arnaque par IA
Bitdefender Premium Security combine l’un des moteurs antimalware les mieux notés des tests indépendants avec Scam Protection Pro, une protection par IA contre les fraudes sophistiquées. Face aux identifiants IA volés, c’est l’antivirus à privilégier contre les logiciels espions qui volent les jetons de session. L’offre ajoute un VPN sans limite de données et un gestionnaire de mots de passe complet.
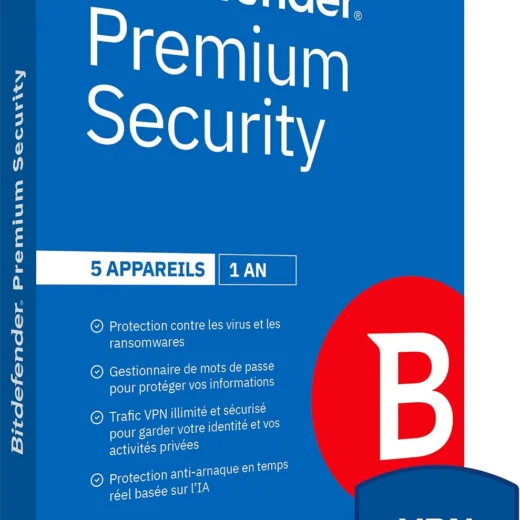
Bitdefender Premium Security 2026
Antivirus haut de gamme avec protection anti-arnaque par IA
4,6/5 Amazon- Appareils
- 5 (PC, Mac, iOS, Android)
- Durée
- 1 an
- Anti-arnaque IA
- Scam Protection Pro contre les fraudes sophistiquées
- E-mails
- Protection des e-mails contre les escroqueries
- VPN
- Trafic illimité
- Mots de passe
- Gestionnaire complet inclus
- Détection
- Moteur antimalware parmi les mieux notés des tests indépendants
- Avis Amazon
- 4,6/5 sur 78 avis
- Moteur antimalware parmi les plus efficaces
- Protection IA contre les arnaques
- VPN sans limite de données
- Gestionnaire de mots de passe complet
- Encore peu d’avis sur Amazon
- Offre la plus complète, donc la plus chère
Norton 360 Deluxe 2026
Assistant IA Norton Genie · Surveillance du Dark Web
Antivirus, VPN et gestionnaire de mots de passe
À lire aussi : sur Mac, les droits accordés aux agents IA comptent autant que vos mots de passe, notre point sur l’accès complet au disque de macOS face aux agents IA.
Notre avis sur ce trafic d’identifiants IA volés
Cette enquête sur les identifiants IA volés montre que les comptes d’IA sont devenus une marchandise, au même titre que les comptes de streaming ou les cartes bancaires. Pour un particulier, le risque principal est de voir son abonnement détourné et ses conversations exposées. Pour un développeur ou une entreprise, c’est la facture d’API qui peut s’envoler.
La bonne nouvelle, c’est que quelques gestes simples suffisent à ne pas rejoindre le stock des identifiants IA volés : double authentification, clé de sécurité, limites de dépense et un bon antivirus. Si vous ne devez faire qu’un achat, prenez une YubiKey, puis complétez avec une suite comme Bitdefender ou Norton pour bloquer les logiciels espions à la source. Pour aller plus loin sur les risques liés à l’IA, relisez aussi notre article sur l’incident OpenAI et Hugging Face.
Yubico YubiKey 5 NFC
Clé FIDO2 et passkeys · USB-A et NFC
Google, Microsoft, Apple et plus de 1 000 services
À lire aussi : GPT malveillant : comment un faux ChatGPT installe un cheval de Troie via ClickFix
À lire aussi : Fuite Claude Code : des mots de passe et clés API exposés sur GitHub
À lire aussi : autre fuite de données liée à un outil d’IA : l’option « Don’t ask again » de Claude Code a exposé des mots de passe sur GitHub.
À lire aussi : Sécuriser son compte Microsoft après la panne Outlook
Comparer
Comparer avec les autres clés de sécurité testés
Compatibilité
Est-ce compatible avec votre appareil ?
Choisissez votre smartphone, tablette ou ordinateur : on vérifie la compatibilité de ce produit, puis on vous propose les accessoires qui vont avec.
FAQ sur les identifiants IA volés
Qu’est-ce qu’un relais LLM ?
C’est un serveur intermédiaire qui reçoit des requêtes et les transmet à ChatGPT, Claude, Gemini ou Grok avec d’autres comptes que ceux de l’utilisateur final. Des logiciels comme sub2api ou Claude Relay Service regroupent plusieurs abonnements ou clés d’API derrière une seule adresse, ce qui permet de revendre l’accès à bas prix ou de contourner les restrictions géographiques.
Comment savoir si mon compte ChatGPT ou Claude est utilisé par quelqu’un d’autre ?
Regardez votre historique de conversations : des échanges que vous n’avez pas lancés sont le signe le plus clair. Surveillez aussi les limites d’utilisation atteintes plus vite que d’habitude, les alertes de connexion inhabituelles et, pour les clés d’API, une consommation qui grimpe sans raison dans la console du fournisseur.
Que faire si mes identifiants IA ont été volés ?
Changez immédiatement votre mot de passe, déconnectez toutes les sessions actives depuis les paramètres de sécurité du service et activez la double authentification. Pour une clé d’API, révoquez-la et créez-en une nouvelle. Lancez ensuite une analyse antivirus complète : un vol de session vient très souvent d’un logiciel espion installé sur l’ordinateur.
La double authentification suffit-elle à me protéger ?
Elle bloque la plupart des vols de mot de passe, mais pas le vol de jeton de session par un logiciel espion, qui récupère une connexion déjà ouverte. C’est pourquoi il faut la combiner avec un antivirus à jour, de la prudence sur les extensions et logiciels installés, et une déconnexion régulière des sessions inutilisées.
Est-ce risqué d’acheter un abonnement IA partagé ou très bon marché ?
Oui. Ces offres passent souvent par des relais qui utilisent des comptes volés ou détournés. Vos conversations transitent par un serveur inconnu qui peut les lire et les conserver, et le service peut couper l’accès du jour au lendemain. C’est aussi contraire aux conditions d’utilisation d’OpenAI, Anthropic et Google.
Yubico YubiKey 5 NFC
Clé FIDO2 et passkeys · USB-A et NFC
Google, Microsoft, Apple et plus de 1 000 services
Commentez plus vite avec votre compte Google