Publié le 30 septembre 2026 · Mis à jour le 11 novembre 2026
GPT malveillant : l’expression n’a plus rien de théorique depuis l’enquête publiée le 28 septembre par Huntress. Les chercheurs de cette société américaine de cybersécurité ont découvert un faux assistant baptisé « Plus 5.6 », hébergé directement dans la boutique des GPT personnalisés de ChatGPT et mis en avant par des annonces sponsorisées sur Google. Derrière une interface identique à celle de ChatGPT se cache une arnaque ClickFix : l’internaute est invité à coller une commande dans Windows, qui installe en silence un cheval de Troie capable d’espionner l’écran, la webcam et le micro. Voici comment fonctionne ce GPT malveillant, étape par étape, et comment ne pas tomber dans le piège.
Bitdefender Premium Security 2026
Moteur antimalware parmi les mieux notés · Scam Protection Pro
VPN illimité et gestionnaire de mots de passe
Cet article contient des liens affiliés : un achat effectué via ces liens peut rémunérer Dealotronic, sans coût supplémentaire pour vous.
Vous hésitez ? Comparez Bitdefender Premium Security 2026 aux autres logiciels et sécurité du comparateur, fiche contre fiche.
 Darty-15 % dès 150 € d'achat sur une sélection de tablettes AndroidRemise immédiate sur les tablettes Android et accessoires tablettes éligiblesJusqu'au 20 nov.Voir l'offre
 FnacAdhérents : -15 % sur une sélection de tablettes AndroidRemise immédiate réservée aux adhérents (hors Fnac&Moi), tablettes Android éligiblesJusqu'au 20 nov.Voir l'offre
GPT malveillant « Plus 5.6 » : ce que Huntress a découvert
Ce GPT malveillant est apparu au détour d’une recherche banale. Selon Huntress et Infosecurity Magazine, des annonces Google sponsorisées apparaissaient sur la requête « chatgpt » et renvoyaient vers un GPT personnalisé nommé « Plus 5.6 ». Le nom joue sur la confusion avec l’abonnement ChatGPT Plus et avec la numérotation des modèles d’OpenAI. Surtout, le lien pointait bien vers chatgpt.com, ce qui suffit à rassurer la plupart des utilisateurs.
Une fois ouvert, ce GPT malveillant n’aidait personne. Il affichait un faux « avis de disponibilité du service » expliquant que le domaine principal subissait des limitations, puis orientait l’utilisateur vers un prétendu site de secours. Ce site, hébergé sur Google Sites, imitait une vérification Cloudflare de type CAPTCHA.
Huntress a enquêté sur au moins 40 incidents liés à cette page Google Sites. Deux infections passaient de façon certaine par le GPT malveillant, les autres par d’autres chemins menant à la même page piège. OpenAI a supprimé le premier GPT le 25 septembre, mais les chercheurs ont repéré le 27 septembre un second GPT lié à la même campagne, toujours actif au moment de leur publication.
Les 8 étapes de l’attaque, de la recherche Google au cheval de Troie
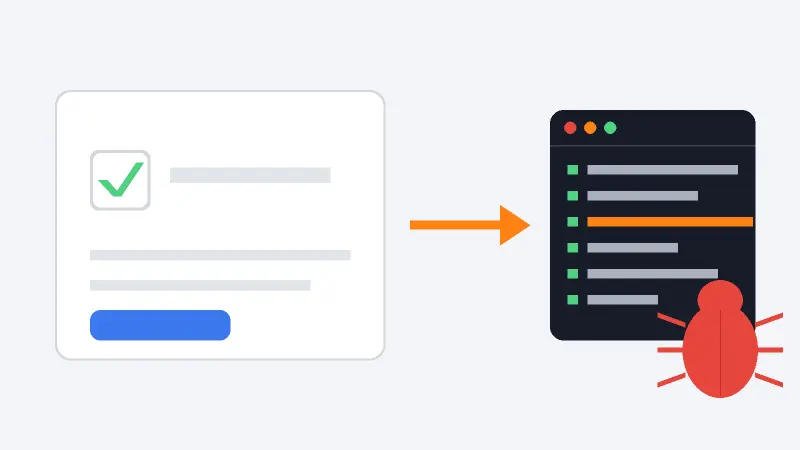
Huntress décrit une chaîne d’infection en huit étapes. Prise isolément, chacune semble anodine, et c’est précisément ce qui la rend efficace :
- Annonce Google : un résultat sponsorisé sur la recherche « chatgpt » mène au GPT « Plus 5.6 ».
- Faux message d’indisponibilité : le GPT malveillant annonce une panne et renvoie vers un « domaine de secours ».
- Page ClickFix : une page Google Sites imite une vérification Cloudflare et demande de copier une commande dans Windows pour « prouver que vous êtes humain ».
- Script PowerShell masqué : la commande télécharge un script fortement obfusqué, qui écrit l’adresse IP du serveur sous forme décimale pour échapper aux filtres.
- Installation MSI silencieuse : un paquet nommé ISOSimple.msi se fait passer pour un utilitaire d’imprimante Canon.
- Détournement de DLL : un vrai programme signé par Canon charge une bibliothèque modifiée, qui appelle à son tour un fichier malveillant (rdCore.dll).
- Chargeur caché dans un fichier audio : la suite du code est extraite d’un fichier WAV grâce à un chiffrement XOR.
- Exécution du cheval de Troie : une archive chiffrée (monitor.raw) livre les scripts de persistance et le RAT final.
Une seconde variante utilise un autre installateur (IconEdit2Turb.msi) et un programme signé par Stardock à la place de Canon. Le principe reste le même : cacher le code malveillant derrière un logiciel légitime pour tromper l’antivirus.
Pourquoi ce GPT malveillant inspire autant confiance
La force de cette campagne de GPT malveillant tient à trois éléments. D’abord, le lien mène à chatgpt.com, un domaine que tout le monde considère comme sûr. Ensuite, la page piège est hébergée sur Google Sites, un autre domaine légitime que les filtres laissent passer. Enfin, la fausse vérification Cloudflare reprend un geste devenu banal : prouver qu’on n’est pas un robot.
Le GPT malveillant profite aussi du contexte. Les pannes de services d’IA sont fréquentes et très commentées, Claude a par exemple connu une panne partielle le 29 septembre. Un message « service temporairement limité » paraît donc crédible. Quant au nom « Plus 5.6 », il évoque à la fois l’abonnement payant et un modèle récent, de quoi faire croire à un accès privilégié.
C’est le schéma classique du ClickFix, une technique en pleine explosion depuis 2025 : au lieu d’exploiter une faille, les pirates convainquent la victime d’exécuter elle-même la commande. Un antivirus a beaucoup plus de mal à bloquer une action que l’utilisateur a lancée de sa propre initiative.
Ce que le cheval de Troie peut faire sur votre PC
Le logiciel installé à la fin de la chaîne est un cheval de Troie d’accès à distance (RAT) très complet. D’après l’analyse de Huntress, il permet de :
- prendre le contrôle du bureau à distance et réaliser des captures d’écran ;
- activer la webcam et le micro ;
- extraire les données de 17 navigateurs différents (mots de passe, cookies, sessions) ;
- fouiller les fichiers, y compris par leur contenu ;
- installer d’autres logiciels malveillants (EXE, DLL, MSI, scripts, archives) ;
- recenser l’antivirus installé, la configuration réseau et le matériel de la machine.
Le RAT installé par le GPT malveillant vérifie aussi s’il tourne dans une machine virtuelle ou un bac à sable d’analyse, pour ne pas se dévoiler aux chercheurs. Ses communications passent par du DNS chiffré (DNS over HTTPS) via les serveurs de Cloudflare, Google et Quad9, ce qui les noie dans le trafic web ordinaire. Autrement dit, un PC infecté par ce GPT malveillant peut rester espionné longtemps sans le moindre signe visible.
Le vol des sessions de navigateur est particulièrement dangereux : il permet d’entrer dans vos comptes sans connaître le mot de passe, parfois même avec la double authentification activée. C’est exactement le mécanisme décrit dans notre article sur les identifiants IA volés revendus sur 80 000 serveurs.
GPT malveillant et fin des GPT personnalisés le 11 décembre
L’affaire tombe à un moment particulier. OpenAI a annoncé la retraite des GPT personnalisés le 11 décembre 2026, au profit des plugins de ChatGPT. Sa page d’aide officielle détaille la marche à suivre pour les créateurs qui veulent migrer leurs assistants.
Cette transition ouvre une nouvelle fenêtre pour les escrocs. Attendez-vous à voir circuler de faux messages « migrez votre GPT avant le 11 décembre », de faux outils de conversion ou de fausses offres « Plus » à prix cassé. Le prochain GPT malveillant, ou le prochain faux plugin, jouera très probablement sur cette date butoir. Retenez une règle simple : une migration légitime se fait depuis votre compte ChatGPT, jamais en exécutant une commande sur votre ordinateur.
Ce n’est pas la première fois que les plateformes d’IA servent de relais aux pirates : Huntress rappelle que des campagnes similaires ont déjà détourné les Artifacts de Claude et des conversations partagées bien référencées sur Google. La sécurité des agents et des assistants est d’ailleurs au cœur des préoccupations du secteur, comme le montre notre article sur la plateforme de sécurité des agents IA de NVIDIA.
Comment reconnaître un GPT malveillant ou une page ClickFix
Quelques signaux doivent vous alerter immédiatement :
- Une page vous demande de copier une commande dans Windows (fenêtre Exécuter, Terminal, PowerShell) ou dans le Terminal du Mac. Comme le résume Huntress, aucun site légitime ne vous demandera jamais de coller une commande pour prouver que vous êtes humain.
- Un GPT vous renvoie vers un autre site pour « continuer » la conversation. ChatGPT n’a pas de « domaine de secours ».
- Le nom imite une offre officielle : « Plus », « Pro », un numéro de version. Les GPT personnalisés affichent le nom de leur créateur, vérifiez-le.
- Vous êtes arrivé par une annonce sponsorisée. Tapez plutôt chatgpt.com vous-même ou passez par l’application officielle.
- Un message d’urgence (panne, quota atteint, compte bloqué) vous pousse à agir vite.
Sur un PC familial, vous pouvez aussi limiter la casse en naviguant avec un compte Windows standard plutôt qu’avec un compte administrateur. Cela n’empêche pas tout, mais complique l’installation silencieuse de logiciels.
Norton 360 Deluxe 2026
Antivirus, VPN et gestionnaire de mots de passe
Surveillance du Dark Web · Assistant IA Norton Genie
Vous avez collé une commande ? Les bons réflexes
Si vous avez exécuté une commande suggérée par un GPT malveillant ou une page de ce type, agissez sans attendre :
- déconnectez le PC d’Internet (Wi-Fi coupé ou câble débranché) ;
- depuis un autre appareil sain, changez les mots de passe de vos comptes importants (messagerie, banque, ChatGPT) et déconnectez toutes les sessions actives ;
- lancez une analyse complète avec un antivirus à jour, idéalement en mode hors ligne ;
- cherchez dans le Gestionnaire des tâches (onglet Démarrage) et dans le Planificateur de tâches des entrées nommées « Canon Configuration Reader » ou « Stardock DeElevation Tool », citées par Huntress ;
- vérifiez le dossier AppDataLocalPrograms à la recherche de programmes Canon ou Stardock que vous n’avez pas installés ;
- sur un PC professionnel, prévenez immédiatement votre service informatique.
Si l’ordinateur contient des données sensibles, la solution la plus sûre reste la réinstallation complète de Windows, après avoir sauvegardé vos documents personnels (et non vos programmes). Un RAT de ce niveau peut avoir déposé d’autres charges que l’antivirus ne repérera pas toutes.
Notre avis : un GPT malveillant qui doit changer nos habitudes
Cette affaire de GPT malveillant montre que la confiance accordée aux grandes plateformes est devenue une arme. Un lien vers chatgpt.com ou Google Sites n’est plus une garantie de sécurité. La bonne nouvelle, c’est que l’attaque repose entièrement sur un geste de la victime : tant que vous ne collez jamais une commande proposée par une page web, ce GPT malveillant reste inoffensif.
Pour choisir sereinement votre assistant, notre comparatif Claude IA vs ChatGPT fait le point sur les deux services, et notre récit de l’incident OpenAI et Hugging Face montre à quel point la sécurité de l’IA est devenue un sujet central.
À lire aussi : Spectre v2 : la nouvelle variante BTR vole un mot de passe root Linux en quelques minutes
FAQ sur le GPT malveillant « Plus 5.6 »
Qu’est-ce qu’un GPT malveillant ?
C’est un GPT personnalisé, créé dans la boutique de ChatGPT, dont les instructions servent une arnaque. Dans le cas découvert par Huntress, le GPT malveillant « Plus 5.6 » annonçait une fausse panne et renvoyait vers un site piège qui faisait installer un cheval de Troie sur Windows.
Qu’est-ce qu’une attaque ClickFix ?
C’est une technique d’ingénierie sociale : une fausse page de vérification (CAPTCHA, erreur, mise à jour) demande de copier une commande et de la coller dans Windows ou macOS. En l’exécutant, la victime installe elle-même le logiciel malveillant, ce qui contourne une partie des protections.
Mon ordinateur est-il en danger si j’ai seulement ouvert ce GPT ?
Ouvrir le GPT ne suffit pas à infecter votre ordinateur. Le danger commence quand vous visitez le site de secours et, surtout, quand vous exécutez la commande proposée. Si vous n’avez rien collé ni installé, fermez simplement la page et signalez le GPT à OpenAI.
Un antivirus suffit-il à bloquer ce type d’attaque ?
Un bon antivirus détecte une partie de la chaîne, notamment les scripts PowerShell suspects et les fichiers malveillants connus. Mais les pirates s’appuient sur des programmes signés par Canon ou Stardock pour passer sous les radars. La meilleure protection reste de ne jamais exécuter une commande proposée par un site web.
Les GPT personnalisés vont-ils disparaître ?
Oui. OpenAI a annoncé leur retraite le 11 décembre 2026 au profit des plugins de ChatGPT. Méfiez-vous des messages qui vous pressent de « migrer » vos GPT via un lien externe ou un logiciel à installer : la migration se fait uniquement depuis votre compte officiel.
Sources : Huntress, BleepingComputer, Infosecurity Magazine, OpenAI, FAQ sur la retraite des GPT personnalisés. Article publié le 30 septembre 2026.
Commentez plus vite avec votre compte Google