L’essentiel en 3 points
- Pour sécuriser son compte Microsoft après la panne Outlook du 12 novembre, inutile de paniquer : Microsoft parle de serveurs devenus indisponibles, pas d’une cyberattaque, et aucun piratage n’a été annoncé.
- Profitez-en pour vérifier l’activité récente du compte, activer la double authentification et créer une passkey. Ces trois réglages sont gratuits et prennent une dizaine de minutes.
- Méfiez-vous des faux e-mails « boîte suspendue » qui exploitent la panne : tapez toujours account.microsoft.com vous-même au lieu de cliquer sur un lien.
Sécuriser son compte Microsoft devient la question du jour après la panne qui a coupé Outlook, Teams et Microsoft 365 ce jeudi 12 novembre. Microsoft ne parle pas de piratage. Voici ce qui est confirmé, ce qui relève de la rumeur, et les réglages à faire en dix minutes.
Vous hésitez ? Comparez Yubico YubiKey 5 NFC aux autres clés de sécurité testés, fiche contre fiche.
 DartyDrones et accessoires : -10 % immédiat dès 110 € d’achatSur une sélection de drones et accessoires, cumulable avec les offres en cours, jusqu’au 13/11Jusqu'au 13 nov.Voir l'offre
 FnacDrones et accessoires : -10 % dès 110 € d’achatRemise immédiate sur une sélection, cumulable avec les offres en cours, jusqu’au 13/11Jusqu'au 13 nov.Voir l'offre
Panne Outlook du 12 novembre : ce que Microsoft a confirmé
Les problèmes ont commencé en début d’après-midi à New York, vers 18 h à Paris. À 18 h 54, le compte Microsoft 365 Status sur X a reconnu des difficultés d’accès aux boîtes Exchange Online « par plusieurs méthodes de connexion » sur le continent américain, sous la référence EX1550543.
Peu après, Microsoft a précisé que l’incident pouvait toucher des utilisateurs dans n’importe quelle région. Outlook.com, l’application Outlook, Teams, OneDrive, SharePoint, Copilot et la console de sécurité Defender XDR ont été cités. Les comptes personnels comme les comptes professionnels étaient concernés.
Sur Downdetector, les signalements pour Outlook ont dépassé 130 000 vers 13 h 15 heure de New York, selon le Washington Times. Ces chiffres viennent surtout des États-Unis, mais des utilisateurs européens ont aussi signalé des boîtes impossibles à charger.
La cause avancée : des serveurs tombés, pas un afflux de trafic
Microsoft a d’abord évoqué une « charge élevée » sur une partie de son infrastructure. Il a ensuite précisé que cette charge ne venait pas d’une hausse du trafic, mais de serveurs devenus indisponibles de façon inattendue, ce qui surchargeait les autres.
Dans les mises à jour suivantes, l’éditeur explique que ces serveurs échouaient à des contrôles de santé automatiques, peut-être à cause d’une modification récente d’un composant chargé de ces contrôles. Il a suspendu ses déploiements, déplacé le trafic et lancé le redémarrage des serveurs touchés, tout en testant un changement de configuration.
Cyberattaque Microsoft ou simple panne ? Démêler les rumeurs
La recherche « microsoft hacked » a grimpé pendant la coupure. Au moment où nous écrivons, Microsoft n’a attribué la panne à aucune cyberattaque et aucun groupe ne l’a revendiquée. Le scénario décrit, des serveurs qui échouent à leurs contrôles internes après un changement, ressemble à un incident technique.
La confusion a deux sources. D’abord un précédent : en juin 2023, Microsoft avait reconnu que des coupures d’Outlook et de OneDrive venaient d’attaques par déni de service du groupe Anonymous Sudan. Ensuite une vraie faille : cette semaine, l’agence américaine CISA a confirmé l’exploitation d’une faille d’Outlook qui vole le hash NTLM, déjà corrigée. Nous l’avons détaillée dans notre article sur la faille Outlook zero-day.
Outlook piraté, que faire ? Les signes qui doivent alerter
Panne ou pas, certains signes ne trompent pas : des e-mails envoyés que vous n’avez pas écrits, des règles de tri ou de transfert que vous n’avez pas créées, un mot de passe refusé, une adresse ou un numéro de récupération modifié.
Dans ce cas, ouvrez account.microsoft.com/security en tapant l’adresse vous-même, puis « Afficher l’activité ». La page liste les connexions des 30 derniers jours, avec le lieu et le type d’appareil. En face d’une activité suspecte, choisissez « Sécuriser votre compte ». Contrôlez enfin les règles et le transfert automatique dans les paramètres d’Outlook.com. Si vous ne pouvez plus vous connecter, passez par le formulaire de récupération de compte de Microsoft.
Comment sécuriser son compte Microsoft en dix minutes
Changer le mot de passe et vérifier les infos de sécurité
Pour sécuriser son compte Microsoft, commencez par un mot de passe long et unique, qui ne sert nulle part ailleurs. Contrôlez ensuite les informations de sécurité : le téléphone et l’e-mail de secours doivent être les vôtres et à jour. Microsoft conseille d’en avoir trois avant d’activer la double vérification, pour ne jamais perdre l’accès.
Activer la double authentification Microsoft
Dans account.microsoft.com/security, ouvrez « Gérer mon mode de connexion », puis activez la vérification en deux étapes. Chaque connexion depuis un appareil inconnu demandera un code envoyé par SMS ou par e-mail, ou une validation dans l’application Microsoft Authenticator. L’application est plus sûre que le SMS, qui peut être détourné. Notez aussi le code de récupération proposé et rangez-le hors du compte.
Créer une passkey Microsoft
La passkey remplace le mot de passe par la reconnaissance du visage, l’empreinte, le code PIN de l’appareil ou une clé de sécurité physique. Microsoft la propose sur les comptes personnels. Dans les options de sécurité avancées, choisissez « Ajouter un nouveau moyen de vous connecter ou de vérifier », puis « Visage, empreinte digitale, code PIN ou clé de sécurité ».
Son intérêt principal : elle est liée au vrai domaine de Microsoft. Une fausse page de connexion ne peut pas la récupérer, contrairement à un mot de passe ou à un code SMS que l’on tape soi-même.
| Méthode de connexion | Protège d’un mot de passe volé | Résiste au phishing | Ce qu’il faut | Notre conseil |
|---|---|---|---|---|
| Mot de passe seul | Non | Non | Rien | À éviter |
| Code par SMS | Oui | En partie, le code peut être saisi sur une fausse page | Un numéro de mobile | Solution de secours |
| Microsoft Authenticator | Oui | En partie | Un smartphone | Bon choix pour la plupart |
| Passkey sur l’appareil | Oui | Oui | Windows Hello, Android ou iPhone récent | Recommandé |
| Clé de sécurité YubiKey | Oui | Oui | Un port USB ou le NFC | Comptes sensibles, plusieurs appareils |
Les e-mails de phishing qui vont suivre la panne Outlook
Après chaque grosse panne, de faux messages arrivent : « votre boîte est suspendue », « des e-mails sont bloqués, confirmez votre compte », « remboursement Microsoft 365 ». Ils renvoient vers une copie de la page de connexion.
Sécuriser son compte Microsoft passe aussi par trois réflexes. Ne cliquez pas sur le lien et tapez l’adresse du site vous-même. Regardez l’adresse réelle de l’expéditeur, pas le nom affiché. Et retenez que Microsoft ne demande jamais votre mot de passe par e-mail ni par téléphone : un « support Microsoft » qui vous appelle est une arnaque.
Le même compte sert souvent pour Windows, Xbox, OneDrive et parfois des assistants IA. Notre dossier sur les identifiants IA volés montre comment ces accès sont revendus une fois récupérés.
Panne Outlook : ce que ça change en France
En France, la panne est tombée en fin de journée, ce qui a limité la gêne pour les entreprises. Pour un compte professionnel, l’administrateur peut suivre l’incident dans le centre d’administration Microsoft 365, rubrique Santé du service, ou sur status.cloud.microsoft si la console ne répond pas.
Les clés YubiKey compatibles avec un compte Microsoft
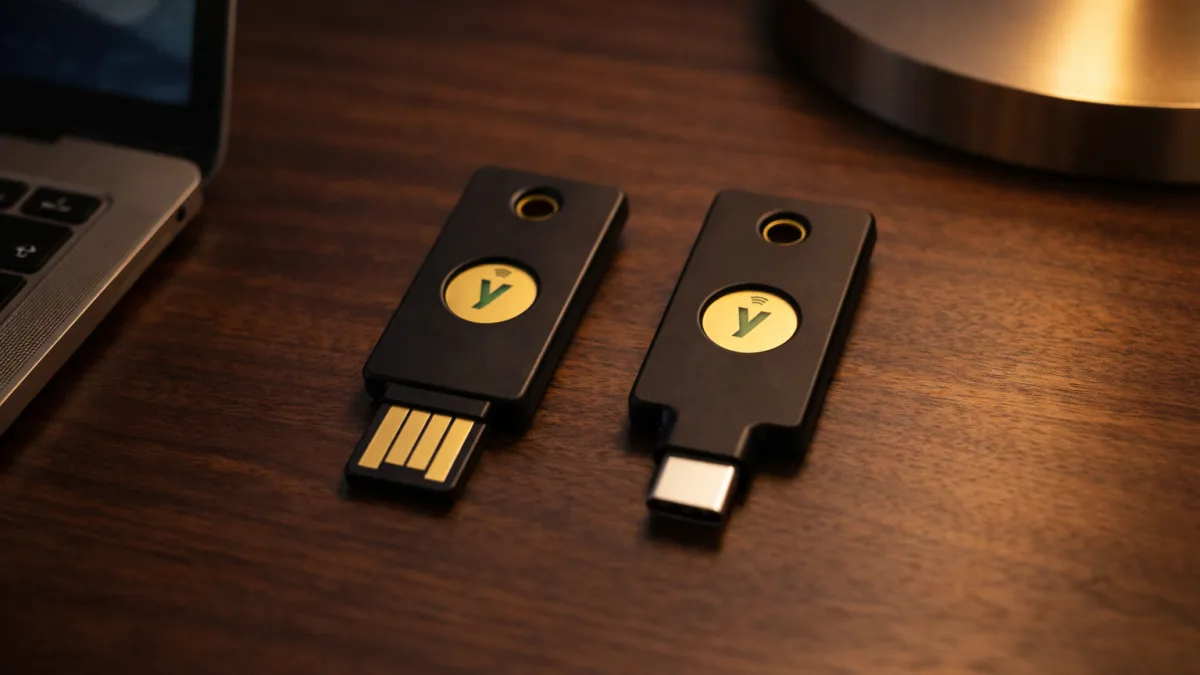
Une clé de sécurité reste la protection la plus solide pour un compte Microsoft, Google ou un gestionnaire de mots de passe. Elle ne demande ni batterie ni réseau. Pour sécuriser son compte Microsoft de cette façon, achetez-en deux : une sur le trousseau, une de secours rangée à la maison, enregistrées toutes les deux sur le compte.
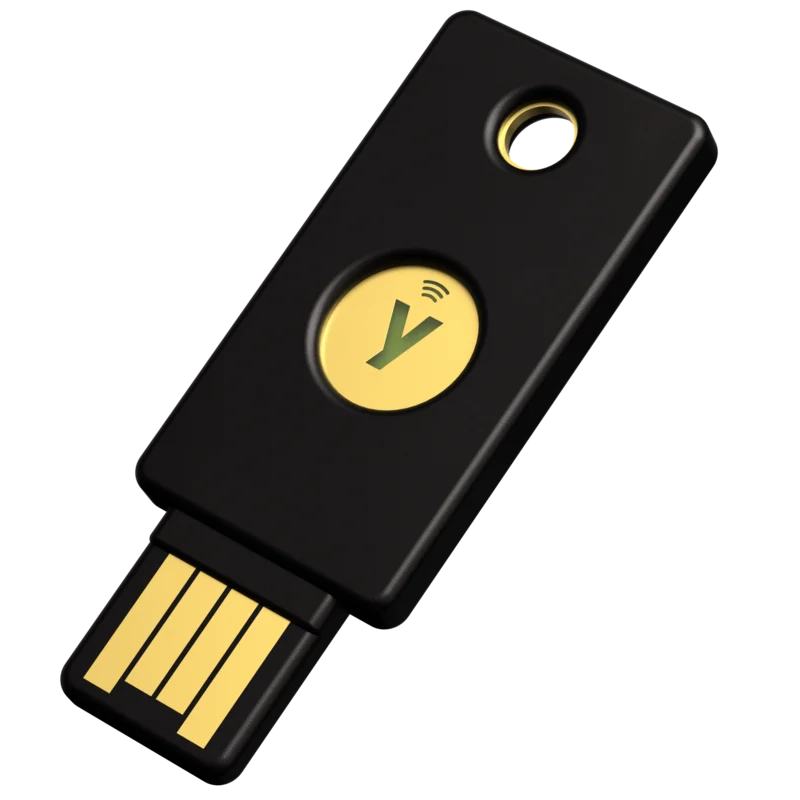
Yubico YubiKey 5 NFC
USB-A et NFC, FIDO2/WebAuthn, U2F, OTP, OATH, PIV et OpenPGP
Pour un PC avec port USB classique et un smartphone NFC
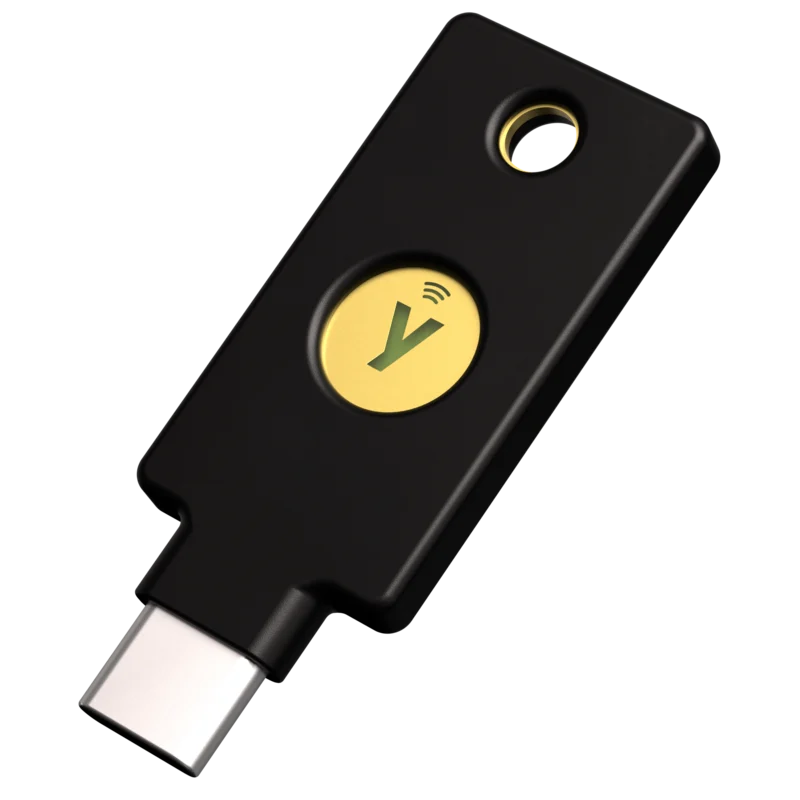
Yubico YubiKey 5C NFC
USB-C et NFC, mêmes protocoles que la 5 NFC
Pour les portables récents, les Mac et les smartphones en USB-C
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
La limite : une clé perdue sans clé de secours oblige à passer par la récupération du compte. Gardez donc toujours un second moyen de connexion actif. Nous avions déjà conseillé ces deux modèles après la fuite de mots de passe liée à Claude Code.
Verdict : pas de piratage annoncé, mais sécurisez votre compte Microsoft ce soir
La panne du 12 novembre ressemble à un incident technique, pas à une cyberattaque Microsoft, et votre compte n’est pas plus exposé qu’hier. C’est en revanche le bon moment pour activer la double authentification Microsoft, créer une passkey et, si vos comptes comptent beaucoup, ajouter deux clés YubiKey.
Sources : Microsoft 365 Status sur X (12 novembre 2026) ; TechCrunch (12 novembre 2026) ; Washington Times (12 novembre 2026) ; Variety (12 novembre 2026) ; Microsoft, page Activité récente et Microsoft, vérification en deux étapes (consultées le 12 novembre 2026) ; Fortune (18 juin 2023) ; Yubico, YubiKey 5 Series (consultée le 12 novembre 2026).
À lire aussi : Faille Zoom : une brèche critique dans Zoom Workplace pour Windows
Compatibilité
Est-ce compatible avec votre appareil ?
Choisissez votre smartphone, tablette ou ordinateur : on vérifie la compatibilité de ce produit, puis on vous propose les accessoires qui vont avec.
FAQ : sécuriser son compte Microsoft après la panne Outlook
Mon compte Outlook a-t-il été piraté pendant la panne ?
Rien ne l’indique. Microsoft décrit des serveurs devenus indisponibles et n’a signalé aucune fuite de données. Si vous voyez des connexions inconnues dans l’activité récente du compte, changez quand même votre mot de passe et activez la double authentification.
La panne Outlook du 12 novembre est-elle une cyberattaque Microsoft ?
Au moment où nous écrivons, non. Microsoft parle de serveurs qui échouaient à des contrôles de santé automatiques, possiblement après une modification interne. Aucune attaque n’a été annoncée ni revendiquée.
Comment savoir si quelqu’un s’est connecté à mon compte Microsoft ?
Allez sur account.microsoft.com/security et ouvrez « Afficher l’activité ». Vous verrez les connexions des 30 derniers jours avec le lieu et l’appareil. Une connexion inconnue se signale avec le bouton « Sécuriser votre compte ».
La double authentification Microsoft est-elle gratuite ?
Oui. Elle s’active dans les paramètres de sécurité du compte, avec un code par SMS, par e-mail ou l’application gratuite Microsoft Authenticator. Gardez le code de récupération fourni à l’activation, hors du compte.
Une passkey Microsoft remplace-t-elle le mot de passe ?
Oui, pour la connexion. Elle utilise le visage, l’empreinte, le code PIN de l’appareil ou une clé de sécurité. Elle résiste au phishing, car une fausse page ne peut pas l’utiliser.
Quelle clé YubiKey choisir pour un compte Microsoft ?
La YubiKey 5 NFC convient à un PC avec port USB-A, la YubiKey 5C NFC aux appareils en USB-C. Les deux fonctionnent aussi par NFC avec un smartphone. Prenez-en deux pour garder une clé de secours.
Commentez plus vite avec votre compte Google