L’essentiel en 3 points
- Faille Zoom : la CVE-2026-108186, notée 9,6 sur 10, touche Zoom Workplace pour Windows de la version 7.1.0 à la 7.1.7. Zoom l’a corrigée le 10 novembre 2026.
- Une seconde faille, la CVE-2026-108187 (8,1 sur 10), concerne toutes les versions antérieures à la 7.1.5. Les deux permettent une élévation de privilèges à distance, sans compte.
- La parade est simple : installez Zoom Workplace 7.1.8 ou plus récent. Zoom ne signale aucune attaque en cours, mais le niveau de gravité impose de ne pas attendre.
Faille Zoom : si vous utilisez Zoom sur un PC Windows, une mise à jour s’impose. Zoom a publié le 10 novembre 2026 deux bulletins de sécurité pour son application, dont l’un décrit une brèche critique notée 9,6 sur 10. Un attaquant non authentifié pourrait s’en servir pour obtenir des droits élevés à distance.
Voici ce que disent les bulletins, qui est concerné et comment vérifier votre version en moins d’une minute.
 DartyDrones et accessoires : -10 % immédiat dès 110 € d’achatSur une sélection de drones et accessoires, cumulable avec les offres en cours, jusqu’au 13/11Jusqu'au 13 nov.Voir l'offre
 FnacDrones et accessoires : -10 % dès 110 € d’achatRemise immédiate sur une sélection, cumulable avec les offres en cours, jusqu’au 13/11Jusqu'au 13 nov.Voir l'offre
Faille Zoom : ce que Zoom a corrigé le 10 novembre
Le premier bulletin, ZSB-26023, porte sur la CVE-2026-108186. Zoom la décrit comme une validation incorrecte des entrées dans son application Windows. Elle « peut permettre à un utilisateur non authentifié de mener une élévation de privilèges via un accès réseau ». Le score CVSS atteint 9,6, soit le niveau critique.
La faille a été trouvée en interne, par l’équipe Zoom Offensive Security. Elle touche uniquement les versions 7.1.0 à 7.1.7 de l’application Windows. Les versions plus anciennes ne sont pas concernées par cette CVE précise, mais elles le sont par la suivante.
Le second bulletin, ZSB-26024, décrit la CVE-2026-108187 : une erreur de validation d’origine, notée 8,1 (gravité élevée). Elle permet elle aussi une élévation de privilèges à distance, sans authentification. Elle concerne toutes les versions Windows antérieures à la 7.1.5. Un chercheur externe, « shmoul », l’a signalée.
Les deux failles Zoom Workplace en un coup d’œil
| Faille | Type | Score CVSS | Versions touchées | Signalée par |
|---|---|---|---|---|
| CVE-2026-108186 (ZSB-26023) | Validation incorrecte des entrées | 9,6, critique | Windows, de 7.1.0 à 7.1.7 | Zoom Offensive Security |
| CVE-2026-108187 (ZSB-26024) | Erreur de validation d’origine | 8,1, élevée | Windows, avant 7.1.5 | Chercheur « shmoul » |
| Version sûre | Les deux corrigées | Aucun | 7.1.8 et suivantes | Bulletins du 10/11/2026 |
Pourquoi une élévation de privilèges à distance est grave
Une élévation de privilèges donne à l’attaquant plus de droits qu’il ne devrait en avoir sur la machine. Ici, le vecteur publié par Zoom indique une attaque par le réseau, peu complexe et sans aucun compte. Seule condition : une action de la victime, comme cliquer sur un lien ou ouvrir un contenu piégé.
Pour la CVE-2026-108186, le vecteur précise aussi un « changement de portée ». En clair, l’impact peut dépasser l’application Zoom elle-même et toucher d’autres éléments du système. C’est ce qui fait monter la note à 9,6. Confidentialité, intégrité et disponibilité sont toutes trois classées en impact élevé.
Zoom ne livre aucun détail technique supplémentaire, ce qui est normal juste après un correctif. Par expérience, c’est justement la période où les attaquants comparent l’ancienne et la nouvelle version pour retrouver la faille. Le délai entre un correctif et les premières attaques se compte souvent en jours.
Qui est concerné par ces deux CVE ?
Les deux bulletins visent uniquement l’application de bureau pour Windows. Zoom ne mentionne ni la version Mac, ni Linux, ni les applications iPhone et Android, ni les Zoom Rooms. Si vous rejoignez vos réunions depuis le navigateur, vous n’êtes pas concerné par ces deux CVE.
Le risque est réel pour les PC professionnels et les ordinateurs familiaux sur lesquels Zoom a été installé pour une réunion, puis oublié. Ces installations dorment souvent sur d’anciennes versions. Ce n’est d’ailleurs pas la première alerte de l’année : en juillet, Zoom avait déjà corrigé une faille Windows notée 9,8, la CVE-2026-53412.
Le mois de novembre est chargé côté correctifs Windows. Microsoft vient aussi de colmater une faille Outlook déjà exploitée, et le correctif de la faille de Paint passe par le Microsoft Store. Mieux vaut traiter tout cela en une seule session de mises à jour.
En entreprise, le plus simple est de partir de l’inventaire logiciel. Les outils de gestion de parc listent la version de Zoom installée sur chaque poste : tout ce qui est sous 7.1.8 doit être traité en priorité. Les postes des commerciaux et des équipes support, qui reçoivent beaucoup de liens de réunion externes, sont les plus exposés.
Chez les particuliers, le cas typique est le PC familial où Zoom a servi pour une réunion d’école ou un rendez-vous médical en ligne, puis n’a plus été ouvert. Sans lancement, l’application ne cherche pas ses mises à jour. Ouvrez-la au moins une fois pour déclencher la vérification.
Mise à jour Zoom : comment passer en version 7.1.8
Vérifier sa version de Zoom Workplace
Ouvrez l’application Zoom, cliquez sur votre photo de profil en haut à droite, puis sur « Rechercher des mises à jour ». La fenêtre affiche la version installée et propose le téléchargement si une version plus récente existe. Le numéro doit être 7.1.8 ou supérieur.
Installer la version corrigée
Si la mise à jour intégrée échoue, téléchargez l’installateur depuis la page officielle zoom.us/download, et nulle part ailleurs. Les faux installateurs Zoom sont un classique des campagnes de malwares. En entreprise, les administrateurs peuvent pousser la version 7.1.8 par leur outil de déploiement habituel.
Les bons réflexes en attendant
Tant que la mise à jour n’est pas faite, évitez de cliquer sur des liens de réunion reçus de contacts inconnus. Ne travaillez pas au quotidien avec un compte administrateur Windows : une élévation de privilèges fait moins de dégâts quand la session de départ a peu de droits. Si vous n’utilisez plus Zoom, désinstallez-le simplement.
Visio plus sûre : la webcam à volet physique
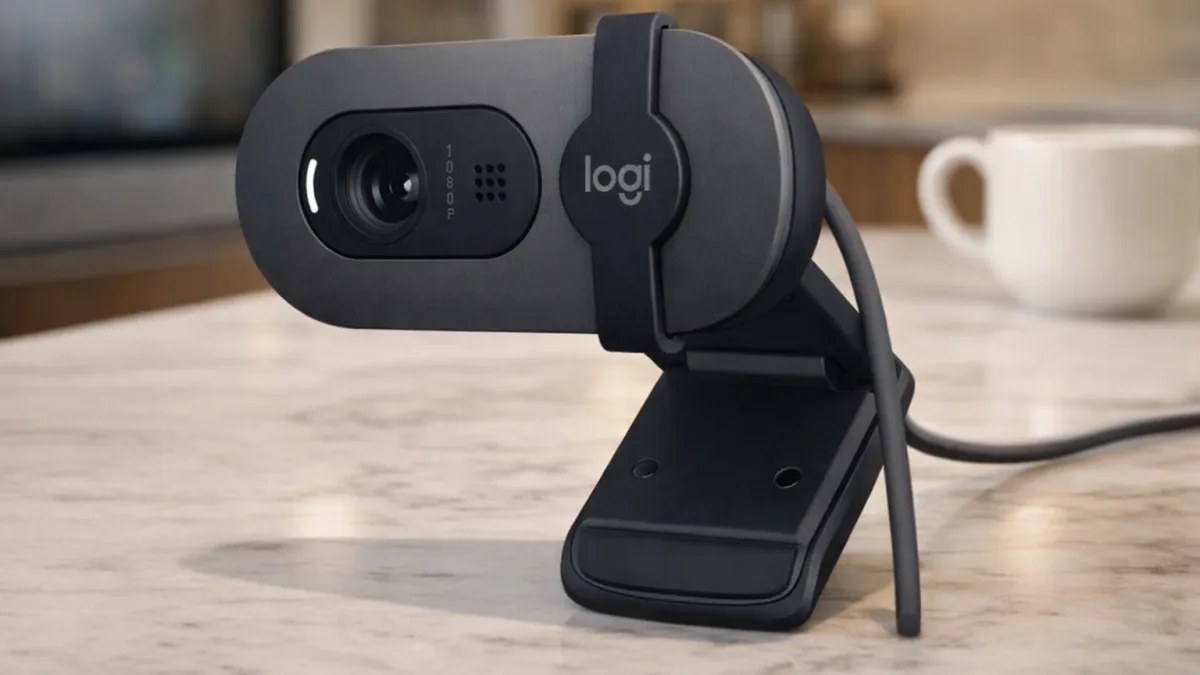
Aucune webcam ne corrige une faille logicielle, et ce n’est pas son rôle. En revanche, un volet physique devant l’objectif garantit que rien n’est filmé quand vous n’êtes pas en réunion, quel que soit l’état du logiciel. Beaucoup de webcams intégrées aux PC portables n’en ont pas.
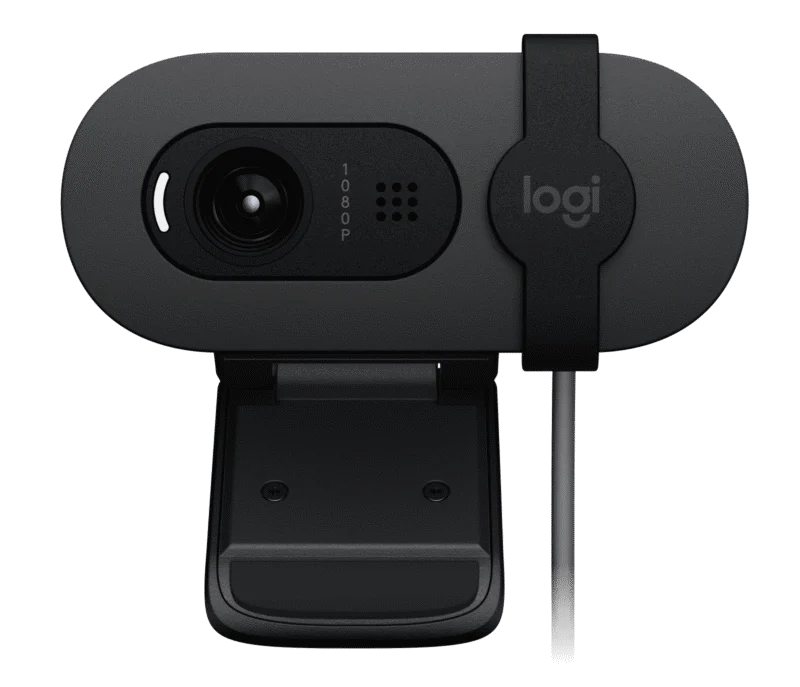
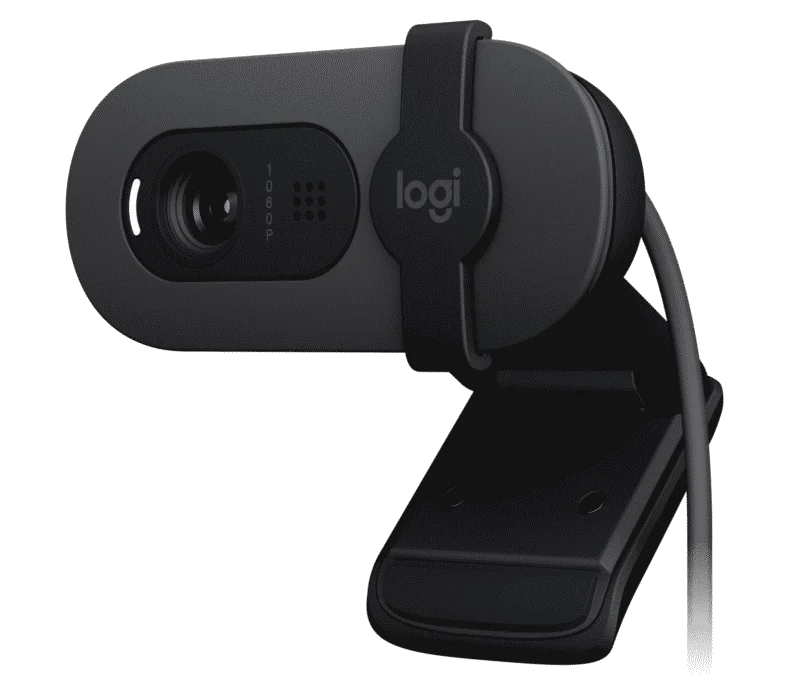
Logitech Brio 100 (graphite)
Full HD 1080p à 30 i/s, champ de vision de 58°, micro intégré, USB-A
Certifiée pour Zoom, Microsoft Teams et Google Meet
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
La Brio 100 reste un modèle d’entrée de gamme : mise au point fixe et image correcte sans plus en faible lumière. Pour plus de qualité en visio, notre comparatif des webcams 4K Insta360 Link 2C Pro et OBSBOT Meet 2 présente deux modèles plus avancés.
Verdict faille Zoom : mettez à jour Zoom Workplace en 7.1.8 dès aujourd’hui
Cette brèche se corrige en installant la version 7.1.8 sur Windows, et rien d’autre n’est nécessaire. Une note de 9,6, une attaque possible sans compte et par le réseau : la mise à jour ne doit pas attendre la semaine prochaine, même sans attaque signalée.
Profitez-en pour faire le tour des autres logiciels de communication installés. Les outils de développement ne sont pas épargnés non plus, comme l’a montré la récente fuite de mots de passe liée à Claude Code sur GitHub.
Sources : Zoom, bulletin ZSB-26023, CVE-2026-108186 (publié le 10 novembre 2026, consulté le 12 novembre 2026) ; Zoom, bulletin ZSB-26024, CVE-2026-108187 (publié le 10 novembre 2026, consulté le 12 novembre 2026) ; The Hacker News, Critical Zoom Workplace Flaw Could Allow Unauthenticated Remote Privilege Escalation (11 novembre 2026) ; The Hacker News, faille Zoom CVE-2026-53412 (juillet 2026) ; Zoom, centre de téléchargement officiel (consulté le 12 novembre 2026).
FAQ sur la faille Zoom Workplace
Quelle version de Zoom corrige la faille CVE-2026-108186 ?
La version 7.1.8 pour Windows corrige la CVE-2026-108186. Cette version corrige aussi la CVE-2026-108187, réglée dès la 7.1.5. Toute version égale ou supérieure à 7.1.8 est donc protégée contre les deux failles publiées le 10 novembre 2026.
La faille Zoom touche-t-elle le Mac, l’iPhone ou Android ?
Non, selon les bulletins de Zoom, seule l’application Windows est concernée. Les versions macOS, Linux, iOS et Android ne sont pas citées. Il reste conseillé de garder toutes les versions de Zoom à jour, car d’autres correctifs sont publiés régulièrement.
Cette brèche est-elle déjà exploitée par des pirates ?
Zoom ne mentionne aucune exploitation dans la nature au moment de la publication. La gravité critique et l’absence d’authentification requise justifient malgré tout une mise à jour immédiate.
Comment savoir quelle version de Zoom est installée sur mon PC ?
Dans l’application, cliquez sur votre photo de profil puis sur « Rechercher des mises à jour ». Le numéro de version s’affiche dans la fenêtre. S’il est inférieur à 7.1.8, lancez la mise à jour proposée ou téléchargez l’installateur sur zoom.us/download.
Utiliser Zoom dans le navigateur évite-t-il la faille ?
Oui, ces deux CVE visent l’application de bureau pour Windows, pas le client web. Rejoindre une réunion depuis Chrome, Edge ou Firefox ne vous expose pas à ces failles précises. Pensez simplement à garder votre navigateur à jour lui aussi.
Une webcam avec volet protège-t-elle contre cette brèche ?
Non, un volet ne bloque pas une faille logicielle. Il empêche seulement l’objectif de filmer quand il est fermé, ce qui protège votre image mais pas le reste de l’ordinateur. Seule la mise à jour en 7.1.8 supprime le risque.
Commentez plus vite avec votre compte Google