L’essentiel en 3 points
- iOS 27.2.1, publié le 9 novembre 2026, corrige une faille iMessage qui permettait à un attaquant à distance de rejoindre une discussion de groupe et d’en recevoir les messages.
- La mise à jour bouche aussi plusieurs failles Bluetooth et AirPlay : un appareil à proximité pouvait s’appairer à l’iPhone sans aucune action de votre part.
- Elle concerne l’iPhone 11 et les modèles plus récents. Installez-la tout de suite dans Réglages, Général, Mise à jour logicielle.
iOS 27.2.1 est disponible depuis le 9 novembre 2026, et ce n’est pas une simple mise à jour de confort. Apple y corrige deux failles d’iMessage, dont une qui laissait un inconnu rejoindre une discussion de groupe et lire les messages échangés, ainsi que plusieurs brèches Bluetooth exploitables à quelques mètres.
Vous hésitez ? Comparez Apple iPhone 17 aux autres smartphones testés, fiche contre fiche.
Faille iMessage : ce qu’Apple corrige dans iOS 27.2.1
Dans sa note de sécurité publiée le 9 novembre, Apple décrit deux problèmes dans l’app Messages. Le premier, référencé CVE-2026-113961, est une faille d’autorisation : un attaquant à distance pouvait rejoindre une conversation iMessage de groupe et recevoir ses messages. Apple dit l’avoir corrigée en renforçant la validation.
Le second, CVE-2026-113960, touche à l’historique. Une personne ajoutée à un groupe pouvait lire les messages envoyés avant son arrivée. Cette fois, Apple n’a pas réparé le code fautif : il l’a retiré. Les deux failles ont été signalées par un chercheur resté anonyme.
Apple ne dit pas si ces failles ont servi dans des attaques réelles. La note ne précise pas non plus ce qu’il fallait à l’attaquant, ni si les membres du groupe voyaient l’intrus arriver. Avec si peu de détails, la seule réponse sensée reste la mise à jour.
Faille Bluetooth iPhone : un appairage sans votre accord
L’autre volet de la mise à jour concerne le Bluetooth et AirPlay. Deux failles du composant CoreUtils (CVE-2026-113965 et CVE-2026-113964) pouvaient permettre à un appareil Bluetooth malveillant de s’appairer à l’iPhone sans la moindre interaction. La seconde contournait en plus la limite d’essais du code d’appairage.
Deux autres failles visaient cette même limite : l’une dans AirPlay, pour un attaquant à portée Bluetooth (CVE-2026-113968), l’autre dans le service rapportd, pour un attaquant branché sur le même réseau (CVE-2026-113969). Enfin, CVE-2026-113970 est une erreur de gestion de la mémoire dans la pile Bluetooth, exploitable par une personne proche.
À l’usage, le Bluetooth porte à une dizaine de mètres en intérieur, davantage avec une antenne directive. Dans un train, un open space ou une salle d’attente, la condition « à portée » n’a donc rien d’exotique. C’est ce qui rend ces correctifs plus urgents qu’ils n’en ont l’air.
Brotli : une faille déjà exploitée ailleurs
iOS 27.2.1 corrige aussi CVE-2026-111497, une écriture hors limites dans le décodeur de Brotli, la bibliothèque de compression de Google utilisée par de nombreux logiciels. L’agence américaine CISA l’a ajoutée le 27 octobre à son catalogue des failles activement exploitées. Apple ne signale pas d’attaque visant ses appareils, mais le composant est le même.
La liste se termine par CVE-2026-113963, dans App Intents : une application pouvait accéder à des données sensibles de l’utilisateur. Apple a corrigé la gestion des autorisations.
Les failles corrigées par iOS 27.2.1 en un tableau
| Faille | Composant | Ce que pouvait faire l’attaquant | Condition |
|---|---|---|---|
| CVE-2026-113961 | Messages | Rejoindre un groupe iMessage et en recevoir les messages | À distance |
| CVE-2026-113960 | Messages | Lire les messages envoyés avant son ajout au groupe | Être ajouté au groupe |
| CVE-2026-113965 | CoreUtils | Appairer un appareil Bluetooth sans interaction | À portée Bluetooth |
| CVE-2026-113964 | CoreUtils | Contourner la limite de codes et s’appairer | À portée Bluetooth |
| CVE-2026-113968 | AirPlay | Contourner la limite de codes d’appairage | À portée Bluetooth |
| CVE-2026-113969 | rapportd | Contourner la limite de codes AirPlay | Même réseau |
| CVE-2026-113970 | Bluetooth | Corrompre la mémoire d’un processus | À portée Bluetooth |
| CVE-2026-111497 | Brotli | Corrompre la mémoire avec un contenu piégé | Contenu malveillant |
| CVE-2026-113963 | App Intents | Accéder à des données sensibles | App installée |
Mise à jour iPhone : quels modèles et quelles versions
iOS 27.2.1 et iPadOS 27.2.1 concernent l’iPhone 11 et tous les modèles plus récents. Côté tablettes, il faut un iPad Pro 12,9 pouces de 4e génération ou plus récent, un iPad Pro 11 pouces de 2e génération ou plus récent, un iPad Air 4, un iPad de 9e génération ou un iPad mini 6, et leurs successeurs.
Apple a publié le même jour iOS 26.7.3 pour ceux qui restent sous iOS 26, et iOS 18.7.12 pour les iPhone XS, XS Max, XR et l’iPad de 7e génération. Selon The Hacker News, la note d’iOS 18.7.12 ne mentionne pas les correctifs iMessage. Rien ne garantit donc que ces anciens modèles soient protégés sur ce point.
Les autres appareils ne sont pas oubliés : macOS Golden Gate 27.2.1, macOS Tahoe 26.7.3, macOS Sequoia 15.8.3, watchOS 27.2.1 pour l’Apple Watch Series 9 et suivantes, watchOS 26.6.1 et visionOS 27.2.1 sont sortis le même jour. Comme iMessage tourne aussi sur Mac et iPad, mettez à jour tout votre matériel Apple.
Comment installer la mise à jour iPhone
Ouvrez Réglages, puis Général, puis Mise à jour logicielle, et touchez Mettre à jour. Branchez l’iPhone au secteur ou gardez plus de la moitié de la batterie. Activez aussi les mises à jour automatiques et les réponses de sécurité dans le même menu : les prochains correctifs arriveront sans que vous ayez à y penser.
Android n’est pas épargné ce mois-ci : Google a corrigé une faille critique sans clic dans la mise à jour de novembre. Et côté PC, même un outil aussi banal que Paint a eu besoin d’un correctif distribué par le Microsoft Store.
Changer d’iPhone : deux modèles qui reçoivent iOS 27.2.1
Si votre iPhone XS ou XR est bloqué sous iOS 18, ce correctif rappelle la limite du vieux matériel : les mises à jour de sécurité finissent par être partielles. Les deux modèles ci-dessous reçoivent iOS 27.2.1 dès sa sortie. Pour aller plus loin, notre comparatif iPhone 17 vs iPhone 16 et notre guide quel iPhone acheter au Black Friday détaillent toute la gamme.
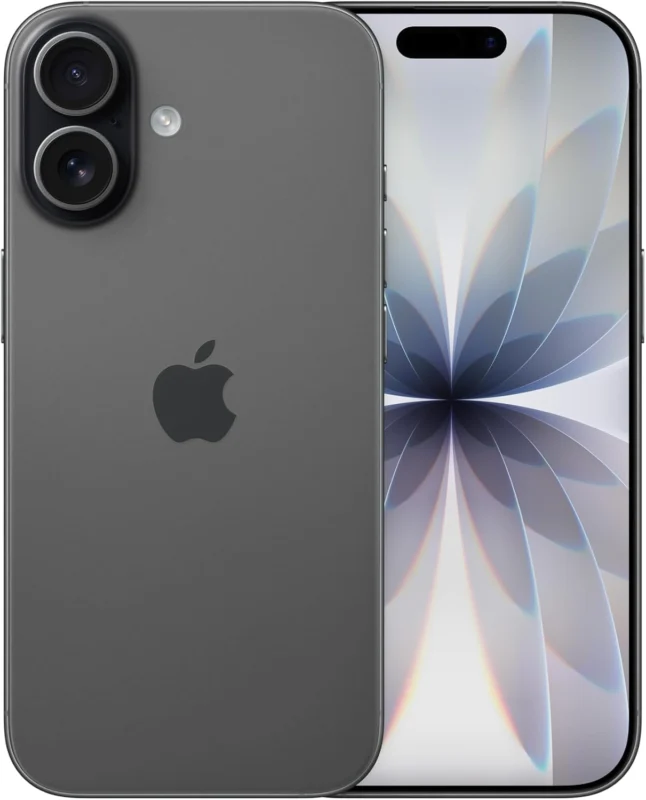
Apple iPhone 17 (256 Go, noir)
Le modèle le plus équilibré de la gamme
- Écran
- 6,3 pouces ProMotion 120 Hz
- Puce
- A19
- Photo
- Deux capteurs 48 MP, grand-angle et ultra grand-angle
- Stockage
- 256 Go
- Prix public Apple
- 1 119 €
- iOS 27.2.1
- Disponible depuis le 9 novembre 2026
- Écran 120 Hz comme sur les Pro
- Ultra grand-angle 48 MP et mode macro
- Suivi logiciel encore long
- Pas de téléobjectif
- Dépasse les 1 000 € au prix public
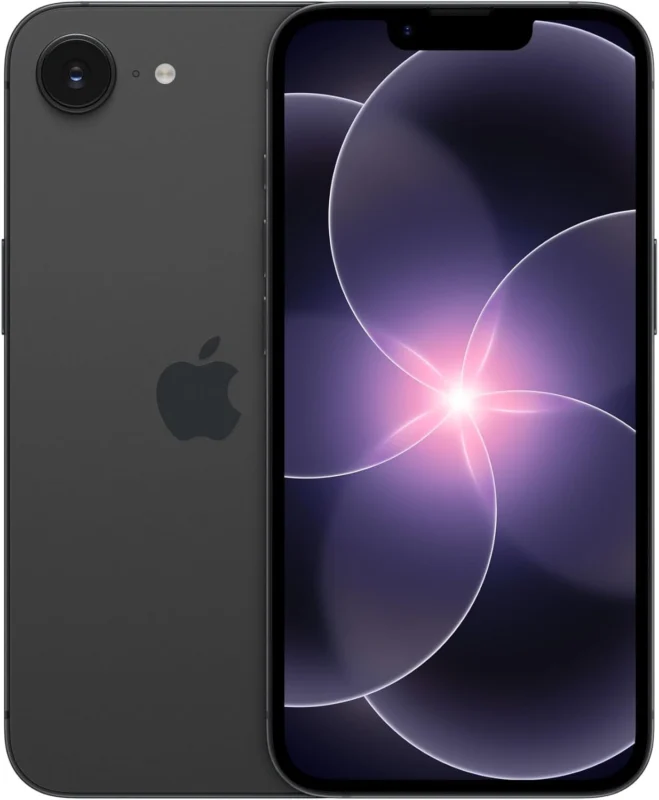
Apple iPhone 17e (256 Go, noir)
L’iPhone neuf le moins cher de la gamme
- Écran
- 6,1 pouces, 60 Hz, encoche
- Puce
- A19
- Photo
- Un capteur principal 48 MP
- Stockage
- 256 Go
- Prix public Apple
- 869 €
- iOS 27.2.1
- Disponible depuis le 9 novembre 2026
- Même famille de puce que l’iPhone 17
- 256 Go dès le premier prix
- Format compact
- Écran 60 Hz, sans Dynamic Island
- Pas d’ultra grand-angle
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous. Prix publics Apple relevés le 4 novembre 2026.
Verdict iOS 27.2.1 : une mise à jour à installer aujourd’hui
Installez iOS 27.2.1 sans attendre. Une faille qui ouvre vos groupes iMessage à un inconnu et des failles Bluetooth exploitables sans clic ne justifient aucun délai, même si Apple ne signale pas d’attaque connue.
Le seul vrai point noir concerne les iPhone XS et XR restés sous iOS 18 : leur mise à jour ne liste pas les correctifs iMessage. Si vous utilisez beaucoup les groupes sur un de ces modèles, c’est un argument sérieux pour passer à un iPhone plus récent.
Sources : Apple, contenu de sécurité d’iOS 27.2.1 et iPadOS 27.2.1 (consulté le 10 novembre 2026) ; Apple, liste des mises à jour de sécurité (consulté le 10 novembre 2026) ; CISA, catalogue des failles exploitées, fiche CVE-2026-111497 (consulté le 10 novembre 2026) ; The Hacker News, article du 10 novembre 2026.
Comparer
Comparer avec les autres smartphones testés
Apple iPhone 17
- PuceA19
- Écran6,3 pouces ProMotion 120 Hz, toujours activé
- PhotoDeux capteurs 48 MP (grand-angle et ultra grand-angle), macro
- Caméra avant18 MP Center Stage
Apple iPhone 17e
- PuceA19
- Écran6,1 pouces, 60 Hz, encoche
- PhotoUn capteur principal 48 MP
- Stockage de base256 Go
- PuceA18, GPU 5 cœurs
- Écran6,1 pouces OLED, 60 Hz
- Caméra avant12 MP TrueDepth
- Stockage de base128 Go
- Écran 6,3 pouces ProMotion 120 Hz · puce A19 Pro · Une fiche distincte pour chaque capacité et coloris
- PuceA20 Pro
- Écran6,3 pouces ProMotion 120 Hz, toujours activé
- PhotoTrois capteurs 48 MP, principal à ouverture variable, zoom optique ju…
- Stockage256 Go à 2 To
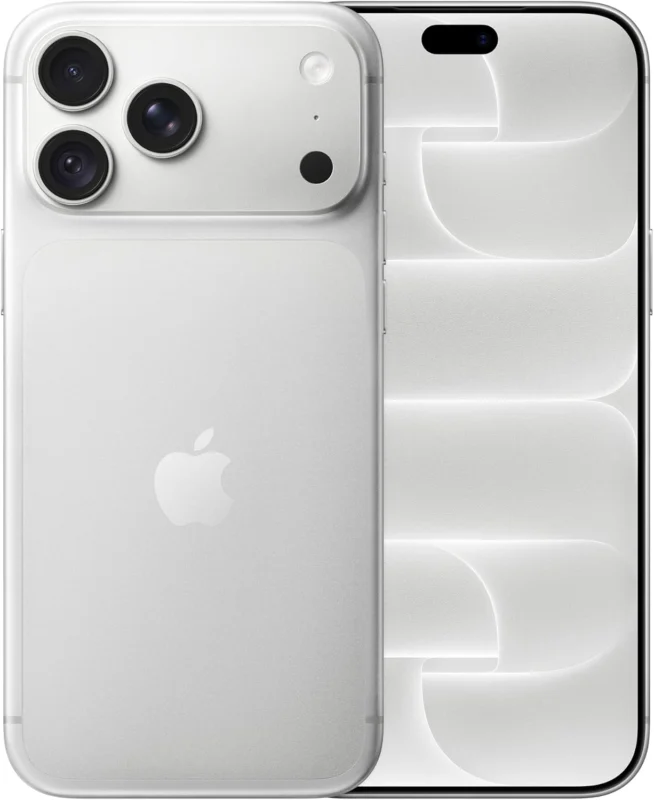
- PuceA20 Pro
- Écran6,9 pouces ProMotion 120 Hz, toujours activé
- PhotoTrois capteurs 48 MP, principal à ouverture variable, zoom optique ju…
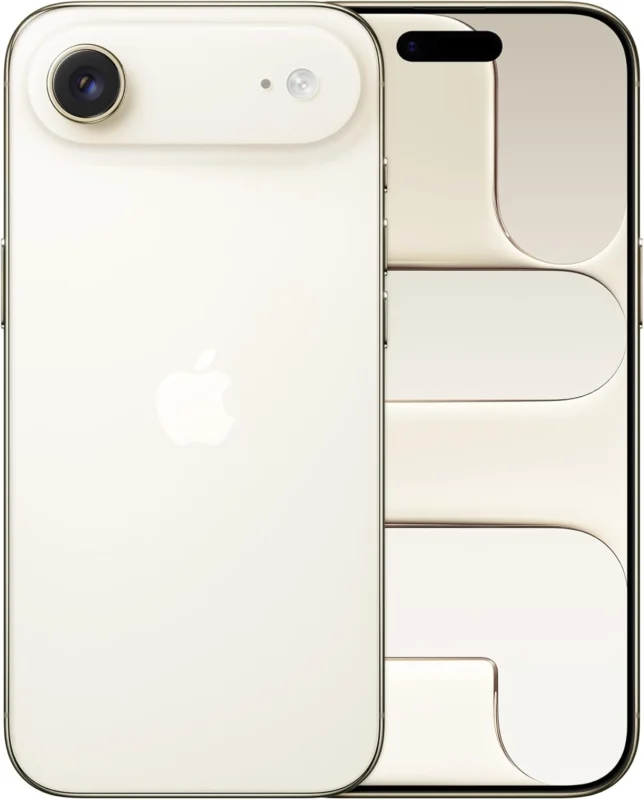
- PuceA19 Pro
- Écran6,5 pouces ProMotion 120 Hz
- PhotoUn capteur principal 48 MP (1x et 2x)
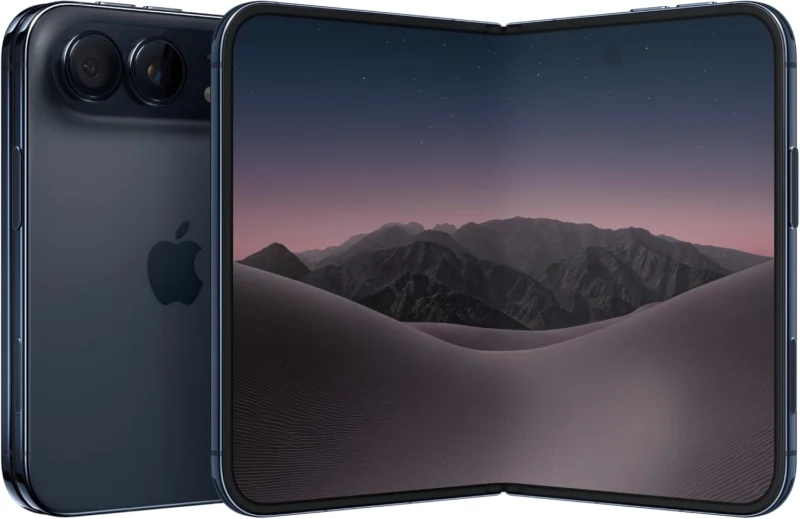
- PuceA20 Pro
- PhotoDeux capteurs 48 MP, sans téléobjectif
- Stockage256 Go à 2 To
Compatibilité
Les accessoires compatibles
Chargeurs, écouteurs, batteries, coques, montres : les produits testés sur Dealotronic qui fonctionnent avec ce produit, vérifiés à partir des fiches techniques.
Voir tout ce qui est compatible avec Apple iPhone 17 (256 Go, noir)
FAQ iOS 27.2.1 : faille iMessage et Bluetooth
La faille iMessage a-t-elle été exploitée ?
Apple ne le dit pas. Sa note de sécurité du 9 novembre 2026 décrit les deux failles iMessage sans mentionner d’attaque connue. Seule la faille Brotli, corrigée dans la même mise à jour, figure dans le catalogue des failles exploitées de la CISA.
Quels iPhone peuvent installer iOS 27.2.1 ?
Tous les iPhone à partir de l’iPhone 11. Les iPhone XS, XS Max et XR reçoivent iOS 18.7.12, une mise à jour distincte dont la note ne liste pas les correctifs iMessage.
Faut-il couper le Bluetooth en attendant la mise à jour ?
Si vous ne pouvez pas installer iOS 27.2.1 tout de suite, couper le Bluetooth dans les lieux très fréquentés limite le risque. Passez par Réglages plutôt que par le centre de contrôle, qui ne le désactive pas complètement. La vraie solution reste la mise à jour.
Mes conversations de groupe iMessage ont-elles pu être lues ?
Apple ne donne aucun moyen de le vérifier. Surveillez la liste des participants de vos groupes : une personne inconnue doit vous alerter. Retirez-la et évitez de partager des informations sensibles dans un groupe tant que tous les membres n’ont pas mis à jour.
Faut-il aussi mettre à jour son Mac et son iPad ?
Oui. Apple a publié le même jour iPadOS 27.2.1, macOS Golden Gate 27.2.1, macOS Tahoe 26.7.3 et macOS Sequoia 15.8.3. iMessage fonctionnant sur tous ces appareils, chacun doit être à jour.
Comment vérifier que mon iPhone est à jour ?
Ouvrez Réglages, Général, Informations, et regardez la ligne Version d’iOS. Elle doit afficher 27.2.1. Si ce n’est pas le cas, rendez-vous dans Mise à jour logicielle pour lancer l’installation.
Commentez plus vite avec votre compte Google