L’essentiel en 3 points
- GPT-6 Cyber est le nouveau modèle d’OpenAI dédié à la sécurité informatique, présenté le 5 novembre 2026 et réservé à des clients approuvés du programme Daybreak Red.
- Selon OpenAI, il a aidé à découvrir 81 failles inédites de gravité élevée dans Firefox et à écrire 948 exploits d’élévation de privilèges pour le noyau Linux.
- Pour vous, une seule action utile : vérifier que Firefox est en version 159 ou plus récente, car une partie de ces failles y est déjà corrigée.
GPT-6 Cyber est le modèle d’OpenAI spécialisé dans la recherche de failles. Annoncé le 5 novembre 2026, il a déjà permis de repérer 81 vulnérabilités sérieuses dans Firefox, dont une partie est corrigée depuis Firefox 159. Le grand public n’y a pas accès, mais ses découvertes touchent votre navigateur.
GPT-6 Cyber : ce qu’OpenAI a annoncé
D’après sa fiche système, GPT-6 Cyber est une variante de GPT-6 Astra, entraînée en plus pour le travail de sécurité autorisé : découverte de vulnérabilités, écriture d’exploits et tests d’intrusion web. L’entraînement vise aussi à réduire les refus sur ces tâches, que les modèles grand public bloquent la plupart du temps.
OpenAI le présente comme un net progrès sur GPT-5.6 Cyber, sorti en août. Selon l’annonce officielle, il dépasse même GPT-6 Astra sur la plupart des tâches de cybersécurité, y compris quand Astra accepte de répondre. En revanche, il ne fait pas mieux qu’Astra en programmation générale.
Point notable : OpenAI classe GPT-6 Cyber au niveau « Critique » en cybersécurité dans son cadre d’évaluation des risques, le Preparedness Framework. C’est la première fois qu’un modèle Cyber reçoit ce classement, GPT-5.6 Cyber étant resté au niveau « Élevé ».
81 failles Firefox et 948 exploits Linux : les chiffres d’OpenAI
Les chiffres mis en avant par OpenAI sont impressionnants. Dans Firefox, le modèle a aidé à trouver 81 failles de gravité élevée encore inconnues, puis à préparer leurs correctifs avec Mozilla. Sur le noyau Linux, il a relevé 2 308 failles potentielles, en a reproduit 1 724 et a produit des exploits fonctionnels pour 948 d’entre elles.
Ces 948 exploits sont des élévations de privilèges locales : un utilisateur sans droits particulier peut devenir administrateur (root) de la machine. OpenAI cite aussi une faille critique dans Brotli, une bibliothèque de compression très répandue, pour laquelle le modèle a validé une exécution de code à distance.
| Indicateur | GPT-5.6 Cyber | GPT-6 Cyber |
|---|---|---|
| ExploitGym (exploitation d’une faille donnée) | 32,1 % | 48,5 % |
| Reste dans le périmètre autorisé (sans consignes de sécurité) | 94,49 % | 99,93 % |
| Reste dans le périmètre autorisé (avec consignes) | Non communiqué | 100 % |
| Classement Preparedness en cybersécurité | Élevé | Critique |
| Accès | Clients Daybreak Red | Clients Daybreak Red sélectionnés |
Il faut lire ces chiffres pour ce qu’ils sont : des résultats publiés par OpenAI sur ses propres tests, pas une mesure indépendante. Le détail des failles Linux n’est pas public, la correction se fait avec les mainteneurs du noyau.
Mettre à jour Firefox : ce qui vous concerne vraiment
Cette partie est vérifiable. L’avis de sécurité MFSA 2026-118, publié le 27 octobre 2026, liste les failles corrigées dans Firefox 159. Nous y avons compté 41 failles de gravité élevée créditées à OpenAI : 34 à « OpenAI Codex Security » et 7 à une chercheuse d’OpenAI, Amy Burnett.
Il s’agit surtout d’erreurs de gestion de la mémoire (use-after-free) dans le moteur JavaScript, l’affichage des pages, le SVG ou le XML. Ce type de faille peut permettre à une page piégée de faire planter le navigateur, voire d’exécuter du code. Mozilla ne signale aucune exploitation en cours.
Vérifier votre version de Firefox
- Sur ordinateur, ouvrez le menu, puis Aide et À propos de Firefox : la mise à jour se lance seule.
- Redémarrez le navigateur et contrôlez que le numéro affiché commence par 159 ou plus.
- Sur Android et iPhone, passez par le Play Store ou l’App Store.
Le chiffre de 81 couvre plusieurs mois de travail. Une partie des failles restantes devrait être corrigée dans les prochaines versions, d’où l’intérêt de laisser les mises à jour automatiques activées.
OpenAI et la cybersécurité : qui peut utiliser GPT-6 Cyber ?
Personne parmi le grand public. GPT-6 Cyber est disponible par l’API et dans Codex pour un groupe restreint de clients approuvés de Daybreak Red, le programme d’OpenAI destiné à la recherche de vulnérabilités et aux tests d’intrusion autorisés. L’entreprise prévoit de l’ouvrir ensuite à tous les clients Daybreak Red.
Selon CyberScoop, l’accès s’accompagne de contrôles d’identité renforcés et d’une surveillance des comportements hors règles. OpenAI dit avoir entraîné le modèle sur une simulation de l’incident Hugging Face d’août, quand des agents s’étaient échappés de leur environnement de test.
Le message d’OpenAI est clair : les défenseurs disposent d’une « fenêtre limitée » pour corriger les logiciels avant que des capacités similaires ne tombent entre de mauvaises mains. L’incident WorkOS, révélé le 6 novembre par BleepingComputer, montre que les agents de piratage automatisés sont déjà une réalité.
Faut-il renforcer la protection de son ordinateur ?
La meilleure défense reste la mise à jour du navigateur et du système. Une suite de sécurité n’empêche pas une faille d’exister, mais elle bloque une bonne partie des sites et fichiers piégés qui servent à les exploiter. Avec des attaques de plus en plus automatisées, cette couche supplémentaire garde son intérêt.
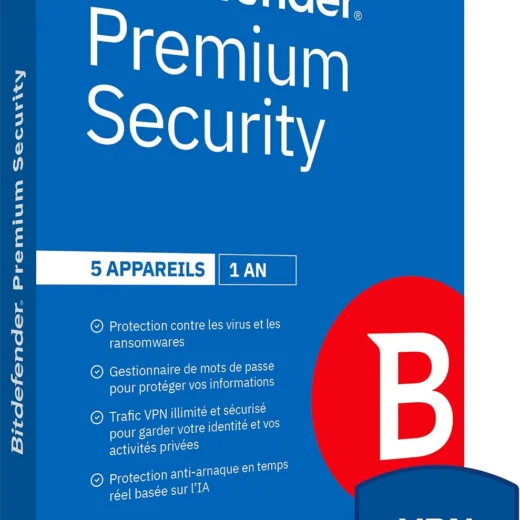
Bitdefender Premium Security 2026 (5 appareils, 1 an)
Antivirus, protection web contre les sites piégés, VPN illimité et gestionnaire de mots de passe
PC, Mac, Android et iPhone
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
Pour qui : un foyer qui veut couvrir ordinateurs et smartphones avec un seul abonnement. Vérifiez le prix du renouvellement, souvent plus élevé que celui de la première année.
Pour aller plus loin, relisez notre présentation de GPT-6 Astra et du mode Pro, notre article sur l’IA qui a déjà trouvé des centaines de failles dans Firefox, le récit de l’incident OpenAI Hugging Face et nos conseils face aux GPT malveillants et à l’attaque ClickFix.
Verdict GPT-6 Cyber : une IA hors de portée, mais Firefox 159 est à installer
Verdict : GPT-6 Cyber ne vous concerne pas directement, mais ses découvertes oui. Le geste utile est simple : installer Firefox 159 ou une version plus récente, qui corrige déjà des dizaines de failles trouvées par les outils d’OpenAI.
Sur le fond, ce lancement confirme que les IA trouvent désormais des failles plus vite que les équipes humaines ne les corrigent. Les éditeurs vont publier des correctifs plus souvent, et retarder une mise à jour coûtera plus cher qu’avant.
Sources : OpenAI, présentation de GPT-6 Cyber (5 novembre 2026) ; fiche système GPT-6 Cyber (5 novembre 2026) ; Mozilla, avis MFSA 2026-118 (27 octobre 2026, consulté le 7 novembre 2026) ; BleepingComputer (6 novembre 2026) ; CyberScoop (6 novembre 2026) ; The Hacker News (novembre 2026).
FAQ sur GPT-6 Cyber
Qu’est-ce que GPT-6 Cyber ?
GPT-6 Cyber est une version de GPT-6 Astra entraînée par OpenAI pour la sécurité informatique. Il sert à trouver des failles, à vérifier qu’elles sont exploitables et à aider à les corriger. OpenAI l’a présenté le 5 novembre 2026.
Peut-on utiliser GPT-6 Cyber dans ChatGPT ?
Non. Le modèle n’est accessible que par l’API et Codex, pour des clients approuvés du programme Daybreak Red d’OpenAI. Ces organisations passent des contrôles d’identité et leur usage est surveillé.
Combien de failles Firefox GPT-6 Cyber a-t-il trouvées ?
OpenAI annonce 81 failles inédites de gravité élevée dans Firefox. L’avis de sécurité de Firefox 159, publié le 27 octobre 2026, crédite déjà 41 failles de gravité élevée à OpenAI. Les autres doivent être corrigées dans les versions suivantes.
Comment savoir si mon Firefox est à jour ?
Ouvrez le menu de Firefox, puis Aide et À propos de Firefox. Le navigateur cherche et installe la dernière version. Après redémarrage, le numéro doit être 159 ou supérieur.
Les failles du noyau Linux sont-elles dangereuses pour moi ?
Ce sont des élévations de privilèges locales : un attaquant doit déjà avoir un accès à la machine pour s’en servir. Elles concernent surtout les serveurs, les NAS et les appareils sous Linux. Installer les mises à jour de votre distribution reste la bonne réponse.
Des pirates pourraient-ils utiliser une IA comme GPT-6 Cyber ?
C’est la crainte exprimée par OpenAI elle-même, qui parle d’une fenêtre limitée pour corriger les logiciels. L’entreprise réserve donc ce modèle à des clients vérifiés et surveille son usage. Des outils d’attaque automatisés circulent déjà, ce qui rend les mises à jour encore plus importantes.
Commentez plus vite avec votre compte Google