L’essentiel en 3 points
- La faille Plex Plex2Shell est exploitée contre des NAS QNAP : le fabricant a confirmé des serveurs compromis le 6 novembre 2026.
- Les versions jusqu’à la 1.43.2 sont touchées : installez Plex Media Server 1.43.3 ou plus récent.
- Si Plex était accessible depuis Internet, réinstallez-le proprement, cherchez les signes d’intrusion et changez vos mots de passe.
Faille Plex : QNAP confirme que des pirates ont pris le contrôle de NAS de ses clients grâce à Plex2Shell, une chaîne de quatre vulnérabilités de Plex Media Server. Si votre serveur Plex était joignable depuis Internet avant la version 1.43.3, la mise à jour ne suffit plus : il faut vérifier, puis souvent réinstaller.
 DartyBlack Friday TV : jusqu’à 120 € de remiseCode TV120 dès 1 200 € ou TV80 dès 800 €, sur tous les téléviseursCode TV120Jusqu'au 9 nov.Voir l'offre
 FnacBlack Friday TV : -10 % dès 800 €Sur les téléviseurs, réservé aux adhérents FnacCode TV10Jusqu'au 8 nov.Voir l'offre
 FnacPC portables : jusqu’à 100 € de remiseCodes INFO30, INFO60, INFO100 dès 300 €, réservé aux adhérentsCode INFO100Jusqu'au 7 nov.Voir l'offre
Faille Plex : ce que QNAP a annoncé le 6 novembre
Sur son forum officiel, QNAP indique avoir reçu des signalements de clients dont le serveur Plex installé sur le NAS semble compromis via Plex2Shell. Son support accompagne les victimes, dont le nombre n’est pas communiqué.
Point important pour les propriétaires de NAS QNAP : l’équipe sécurité du constructeur précise que les failles se trouvent uniquement dans Plex Media Server. Les systèmes QTS et QuTS hero ne sont pas vulnérables en eux-mêmes. Un NAS sans Plex installé n’a donc rien à faire.
Mais un Plex piraté atteint les dossiers partagés qu’il lit et les identifiants enregistrés sur le NAS. QNAP demande donc de traiter tout l’appareil comme suspect.
Plex2Shell : comment fonctionne l’attaque
Cette chaîne regroupe quatre failles découvertes par le chercheur Zach Main et signalées à Plex le 27 juillet 2026. Prises une par une, elles sont jugées de gravité moyenne à élevée. Enchaînées, elles permettent à un attaquant non connecté de récupérer le jeton administrateur du propriétaire, puis d’exécuter son propre code sur le serveur.
| Faille | Rôle dans l’attaque | Score CVSS |
|---|---|---|
| CVE-2026-96652 | Requête forcée sans connexion via /player/timeline | 5,3 |
| CVE-2026-96654 | Injection d’URL dans searchOne, vol du jeton administrateur | 6,9 |
| CVE-2026-96655 | Requête forcée du transcodeur, téléchargement du fichier piégé | 5,3 |
| CVE-2026-96656 | Écriture du fichier dans le dossier Codecs, puis exécution | 8,6 |
| Chaîne complète | Exécution de code à distance sans mot de passe | 9,8 selon le chercheur |
Les détails techniques sont publics depuis le 16 octobre et les premières attaques ont suivi dès le lendemain. Le 20 octobre, l’agence américaine CISA a classé les quatre failles comme activement exploitées.
Ce que font les pirates d’un serveur Plex
Les serveurs piratés minent de la cryptomonnaie et revendent la connexion de la victime comme proxy, avec des programmes nommés mylovelyminer, myawesomeproxy ou x12345.
Même modèle que le botnet x.cpe des box Android TV : votre appareil travaille pour d’autres, avec votre adresse IP.
Mon NAS est-il concerné par la faille Plex ?
Ouvrez App Center, puis Mes applications, et regardez la version de Plex Media Server. Si elle affiche 1.43.2 ou moins, vous êtes vulnérable. Sur PC, Mac ou dans Docker, la version apparaît dans les paramètres du serveur, rubrique Général.
Selon QNAP, votre Plex était exposé si l’accès à distance était activé, si votre box redirige le port 32400, si l’UPnP était actif ou si Plex passait par myQNAPcloud.
Vérifiez donc aussi l’UPnP dans l’interface de votre box. Dès septembre, l’organisation Shadowserver comptait plus de 36 000 serveurs Plex exposés et non corrigés dans le monde.
Mise à jour Plex et nettoyage : que faire, dans l’ordre
Étape 1 : installer Plex Media Server 1.43.3
Dans App Center, mettez à jour l’application et vérifiez que la version 1.43.3 s’affiche. Inutile d’attendre la suivante : la 1.43.3 corrige déjà ces failles. Sur un autre NAS, installez le paquet du site de Plex.
Étape 2 : réinstaller proprement si Plex était exposé
La mise à jour ne supprime rien de ce qui a pu être installé. Copiez le dossier Logs si vous voulez l’aide de QNAP, supprimez l’application, videz le dossier Codecs du partage PlexData, puis réinstallez la 1.43.3 sans restaurer les anciens codecs.
Étape 3 : chercher les signes d’intrusion
- des processus inconnus lancés par Plex, notamment myawesomeproxy, mylovelyminer ou x12345 ;
- des fichiers .so ou .dll inconnus dans le dossier Codecs ;
- des connexions sortantes vers proxystream.st ;
- un processeur très sollicité alors que rien n’est en lecture ;
- une alerte de Malware Remover, par exemple le code MR2104.
Étape 4 : changer les mots de passe et fermer l’accès
Sur le compte Plex, déconnectez tous les appareils avant de changer le mot de passe, sinon le jeton volé reste valable. Changez aussi les mots de passe du NAS et activez la validation en deux étapes.
Ensuite, coupez l’accès à distance de Plex, supprimez la redirection du port 32400, désactivez l’UPnP et passez par un VPN, comme QVPN Service, pour regarder vos vidéos à l’extérieur.
NAS QNAP trop ancien : faut-il le remplacer ?
QNAP le note : un NAS sorti de sa période de support, qui ne reçoit plus la dernière version de QTS, mérite un examen global de sa sécurité. Si le vôtre en est là et sert de serveur Plex, c’est le moment de passer à un modèle suivi.
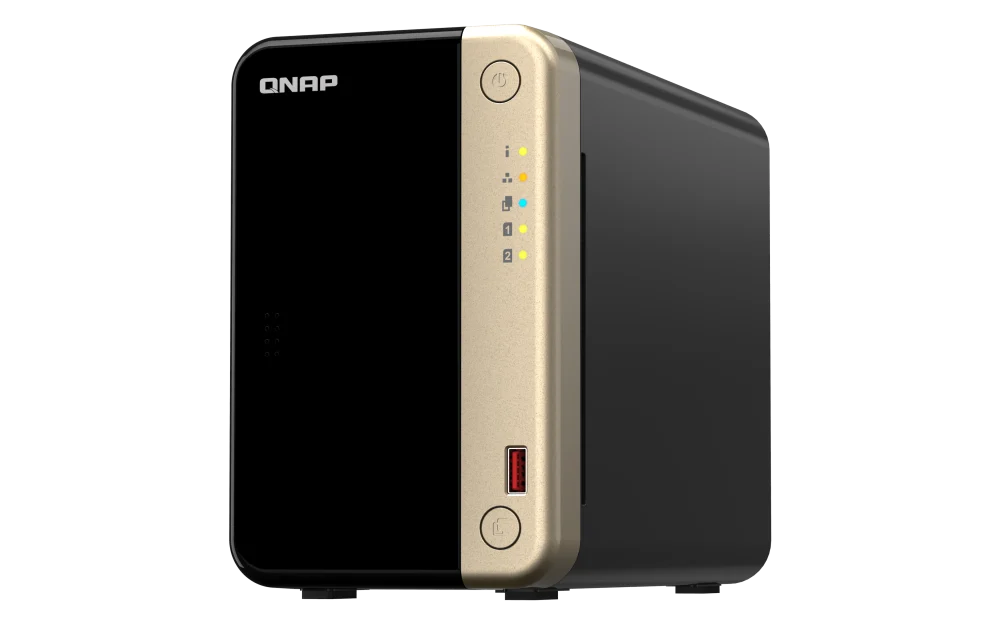
QNAP TS-264-8G (NAS 2 baies, sans disque)
Intel Celeron N5095 4 cœurs, 8 Go de RAM, deux ports 2,5 GbE, deux emplacements M.2, sortie HDMI 4K, système QTS
Prix variable, à vérifier sur la fiche
Pour qui : les habitués de QTS. Atouts : transcodage vidéo, 2,5 GbE, cache M.2. Limites : processeur de 2021.
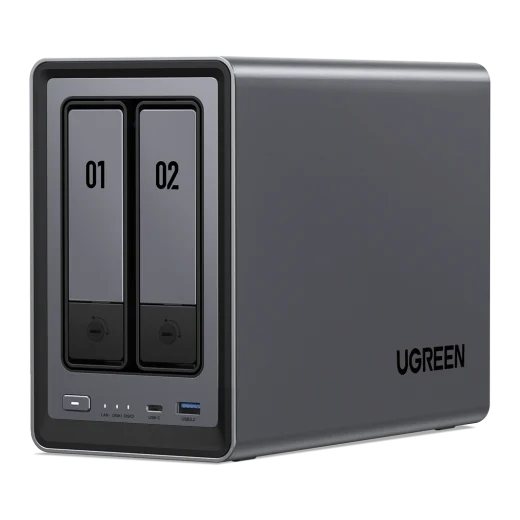
UGREEN NASync DXP2800 (NAS 2 baies, sans disque)
Intel N100, 8 Go de DDR5, port 2,5 GbE, deux emplacements M.2 NVMe, sortie HDMI 4K, système UGOS Pro
Prix variable, à vérifier sur la fiche
Liens affiliés : Dealotronic participe au Programme Partenaires d’Amazon et au réseau Awin (Fnac, Darty). Si vous achetez par ces boutons, nous touchons une commission, sans surcoût pour vous.
Pour qui : ceux qui veulent un NAS simple. Atouts : N100 récent, bon en transcodage Plex et Jellyfin. Limites : catalogue d’applications réduit. Notre duel UGREEN DH2300 vs DXP2800 détaille ce modèle, et le comparatif des NAS 4 baies UGREEN couvre les besoins plus gros.
Verdict faille Plex : mettez à jour, puis réinstallez si Plex était exposé
La faille Plex se corrige en installant Plex Media Server 1.43.3, et c’est la priorité absolue. Si votre serveur était joignable depuis Internet avant la mise à jour, suivez toute la procédure de QNAP : réinstallation propre, contrôle des signes d’intrusion et nouveaux mots de passe.
La leçon dépasse QNAP : un serveur ouvert sur Internet est une cible, et le VPN reste la voie la plus sûre. Côté mobile, pensez aussi à la faille Android critique de novembre. Pour héberger d’autres services, voyez notre guide mini PC ou NAS.
Sources : QNAP Community, FAQ Plex2Shell (6 novembre 2026) ; BleepingComputer (6 novembre 2026) ; BleepingComputer, alerte CISA (21 octobre 2026) ; The Hacker News (octobre 2026) ; Plex, avis de sécurité (1er septembre 2026) ; BleepingComputer, chiffres Shadowserver (9 septembre 2026). Relevé le 6 novembre 2026.
FAQ faille Plex et Plex2Shell
Qu’est-ce que Plex2Shell ?
Plex2Shell désigne quatre vulnérabilités de Plex Media Server qui, enchaînées, permettent à un pirate sans mot de passe de prendre le contrôle du serveur. Elles touchent les versions 1.43.2 et antérieures. Elles sont exploitées depuis le 17 octobre 2026.
Quelle version de Plex Media Server corrige la faille ?
La version 1.43.3, build 1.43.3.10861 ou plus récent, corrige ces failles. Elle est disponible sur le site de Plex et dans l’App Center des NAS QNAP. Toute version plus récente convient aussi.
Les NAS QNAP sans Plex sont-ils vulnérables ?
Non. QNAP précise que QTS et QuTS hero ne sont pas touchés par ces failles, qui se trouvent uniquement dans l’application Plex. Un NAS sans Plex installé ne demande aucune action.
La mise à jour Plex suffit-elle si mon serveur était accessible depuis Internet ?
Non. La mise à jour bloque de nouvelles attaques mais ne retire pas un programme déjà installé. QNAP demande alors une réinstallation propre de Plex, une recherche des signes d’intrusion et le changement des mots de passe Plex et du NAS.
Les serveurs Plex sur Synology, PC ou Mac sont-ils concernés ?
Oui. Les failles sont dans le logiciel de Plex, quelle que soit la machine qui l’héberge. QNAP a confirmé des cas chez ses clients, mais tout serveur exposé et non corrigé peut être visé.
Commentez plus vite avec votre compte Google