L’essentiel en 3 points
- Google a démantelé le botnet x.cpe, caché dans plus de 1,3 million de box Android TV, et accuse le fabricant chinois Videostrong d’avoir installé lui-même la porte dérobée.
- Les box Mecool sont citées par les chercheurs. Si la vôtre en fait partie, ou si sa marque vous est inconnue, débranchez-la du réseau : une remise à zéro ne suffit pas forcément.
- Pour la remplacer, visez une marque établie et certifiée Google TV, comme le Google TV Streamer ou la Xiaomi TV Box S.
Votre box Android TV travaillait peut-être pour des inconnus. Le 2 novembre 2026, Google a annoncé le démantèlement du botnet x.cpe, installé sur plus de 1,3 million de box TV. Le plus grave : selon Google, le fabricant lui-même a placé la porte dérobée dans ses appareils.
Je vous explique ce qui s’est passé, comment savoir si votre box est concernée, et quoi faire si c’est le cas.
Botnet x.cpe : ce que Google reproche à Videostrong
Fin octobre, Google a coupé les serveurs qui pilotaient le botnet, après une action en justice et avec plusieurs partenaires, dont Synthient, Plume, Lumen, HUMAN Security, TrendAI et la police nationale japonaise. L’annonce date du 2 novembre.
La cible désignée s’appelle Videostrong, un fabricant de Shenzhen qui produit des box sous son nom et pour d’autres marques. Google se dit « très confiant » que la porte dérobée a été intégrée volontairement, puis que l’accès aux box a été vendu à des criminels. Le groupe parle d’un abus de confiance inacceptable et a exclu Videostrong, ainsi que ses futures filiales, de tout appareil Android certifié.
Les box infectées servaient surtout de proxys résidentiels : votre connexion Internet était louée à des inconnus, qui surfaient avec votre adresse IP. Elles participaient aussi à de la fraude publicitaire. Google estime que l’opération coupe l’accès à au moins 10 millions d’autres appareils, infectés par d’autres moyens.
| Ce que l’on sait | Détail |
|---|---|
| Nom du botnet | x.cpe (XCPE), du nom de la porte dérobée |
| Appareils touchés | Plus de 1,3 million, surtout des box Android TV ; 1 472 554 appareils et 206 modèles repérés par TrendAI entre juin et octobre 2026 |
| Fabricant accusé | Videostrong, à Shenzhen, qui fabrique aussi pour d’autres marques |
| Marque citée | Mecool, dont une KM9 Pro Max achetée neuve était déjà infectée |
| À quoi servaient les box | Revendre la connexion Internet des victimes comme proxy résidentiel, et fraude publicitaire |
| Box certifiées Google | Touchées aussi d’après Plume, sans chiffre officiel |
| Sanction | Videostrong exclu des appareils Android certifiés, serveurs saisis par décision de justice |
Box Android TV concernées : Mecool en première ligne
Les chercheurs de Synthient se sont surtout penchés sur les box Mecool. Ils en ont acheté une neuve, une KM9 Pro Max, et la porte dérobée était déjà dans le firmware. Plume arrive au même constat : la plupart des appareils qu’il a identifiés étaient des Mecool.
Synthient a publié une liste de 182 noms de modèles, en précisant qu’un nom figurant dans la liste ne prouve pas à lui seul l’infection. Les mêmes logiciels ont aussi été trouvés dans des appareils de téléconsultation, des machines de karaoké et des écrans publicitaires.
Les pays les plus touchés sont la Malaisie, le Brésil, l’Irak, le Mexique et Taïwan. L’Allemagne, le Royaume-Uni et les États-Unis comptent chacun entre 26 000 et 42 000 appareils. La France n’est pas citée dans les chiffres publiés, mais les box Mecool se vendent chez nous, surtout sur les places de marché.
Un point gêne particulièrement : des box certifiées Google faisaient partie du lot, d’après Plume. Videostrong chargeait son code après le premier démarrage, ce qui lui permettait de passer les tests de Google. Google dit avoir depuis renforcé ses contrôles.
Comment savoir si votre box Android TV est infectée
Il n’existe pas de test simple à la maison. En tant qu’ingénieur réseau, voici les vérifications que je ferais, de la plus rapide à la plus technique.
- La marque. Une Mecool, une Superbox ou une box sans marque achetée sur une place de marché fait partie des profils à risque. Notez le modèle exact, inscrit sous la box ou dans Paramètres, puis À propos.
- Play Protect. Dans le Play Store, ouvrez Play Protect. La porte dérobée désactive ses vérifications : s’il est éteint sans que vous l’ayez touché, ou s’il refuse de se réactiver, méfiance.
- Le trafic en veille. La plupart des box Internet affichent la consommation de chaque appareil. Une box qui envoie des données alors que personne ne regarde rien est un signal d’alerte.
- Des applications inconnues qui apparaissent dans la liste des applications installées, sans que vous les ayez ajoutées.
Aucun de ces signes ne prouve l’infection à lui seul. Mais avec une Mecool, ils doivent suffire à agir.
Box infectée : que faire concrètement
- Débranchez-la du réseau : câble Ethernet retiré et Wi-Fi oublié. C’est la seule mesure qui coupe l’accès des criminels à votre connexion.
- Ne comptez pas sur la remise à zéro. La porte dérobée fait partie du firmware et se réinstalle au redémarrage. Synthient conseille de se séparer de la box.
- Changez les mots de passe des comptes utilisés sur la box : Google, Netflix, Disney+ et autres.
- Isolez vos objets connectés sur le réseau invité de votre box Internet. C’est une bonne habitude, même avec une box saine.
- Contactez le vendeur. Achetée en France à un professionnel, une box qui embarque une porte dérobée ne correspond pas à ce que vous avez payé : la garantie légale de conformité de deux ans peut justifier un remboursement ou un échange.
Quelle box Android TV choisir à la place
La certification Google n’a pas suffi à tout bloquer, mais elle reste un minimum. Je privilégierais une marque établie, qui publie ses mises à jour et répond de ses produits en Europe. Ce sont aussi les deux modèles que je recommande dans notre sélection de box Android TV pour le Black Friday, avec le prix à viser.
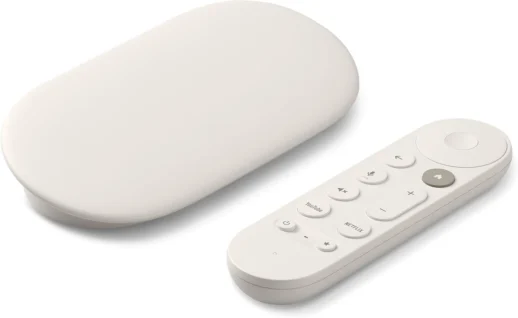
Google TV Streamer 4K
Box Google TV avec hub domotique
4,5/5 Amazon- Système
- Google TV
- Mémoire
- 4 Go de RAM, 32 Go de stockage
- Vidéo
- 4K HDR, Dolby Vision, HDR10+
- Audio
- Dolby Atmos
- Réseau
- Wi-Fi, Ethernet Gigabit
- Domotique
- Hub Matter et Thread intégré
- Sortie
- 2024
- Avis Amazon
- 4,5/5 sur 2 143 avis (relevé le 30 octobre 2026)
- Prix relevé le 2 novembre
- 119,99 € chez Darty
- Mon seuil Black Friday
- 90 €
- Interface très fluide
- Ethernet Gigabit
- Hub domotique intégré
- Pas de port USB pour un disque dur
- Surtout utile dans l’écosystème Google
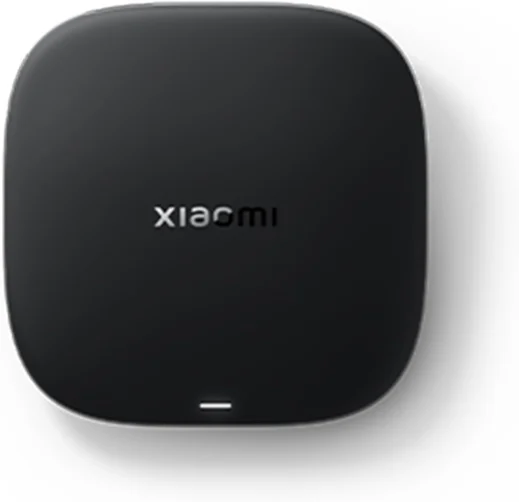
Xiaomi TV Box S (3e génération)
Box Google TV certifiée Netflix 4K
4,4/5 Amazon- Système
- Google TV
- Mémoire
- 2 Go de RAM, 32 Go de stockage
- Vidéo
- 4K HDR, Dolby Vision, HDR10+, AV1
- Audio
- Dolby Atmos, DTS:X
- Réseau
- Wi-Fi 6, pas d’Ethernet
- Certification
- Google, Netflix 4K
- Avis Amazon
- 4,4/5 sur 4 816 avis (relevé le 30 octobre 2026)
- Prix relevé le 2 novembre
- 99,99 € à la Fnac et chez Darty, 95,22 € via un vendeur partenaire Fnac
- Mon seuil Black Friday
- 55 €
- Le meilleur rapport qualité-prix de la sélection
- Décodage AV1
- Certifiée Netflix 4K
- Pas de port Ethernet
- Stock irrégulier en France
Liens affiliés : si vous achetez par ces boutons, Dealotronic peut toucher une commission, sans surcoût pour vous.
Pour l’IPTV, nous avons aussi mis à jour notre guide des boîtiers Android IPTV en S905X5M, dont la Mecool MEon1 a été retirée.
Verdict box Android TV : une Mecool se débranche, une box certifiée la remplace
Si vous avez une box Mecool, débranchez-la du réseau dès aujourd’hui et prévoyez de la remplacer par un modèle certifié d’une marque établie. Pour les autres box sans marque achetées à bas prix, faites les vérifications ci-dessus avant de décider.
L’affaire rappelle une règle simple : une box à 30 € d’une marque inconnue coûte souvent plus cher qu’elle n’en a l’air. Et quand c’est le fabricant qui vend l’accès, aucune mise à jour ne vous protège.
Sources : The Hacker News (chiffres de TrendAI, constats de Synthient et Plume) ; KrebsOnSecurity (Videostrong, Mecool, services de proxy) ; TechRadar (déclarations de Google, sanction et partenaires) ; SecurityWeek. Relevé le 4 novembre 2026.
À lire aussi : votre smartphone est aussi concerné par l’actualité sécurité du mois avec la faille Android critique corrigée en novembre 2026.
FAQ box Android TV et botnet x.cpe
Qu’est-ce que le botnet x.cpe ?
Un réseau de plus de 1,3 million d’appareils Android, surtout des box TV, contrôlés à distance par une porte dérobée. Il revendait la connexion Internet des victimes comme proxy et servait à la fraude publicitaire. Google l’a démantelé fin octobre 2026.
Les box Mecool sont-elles toutes infectées ?
Personne ne l’affirme pour chaque modèle. Les chercheurs ont trouvé la porte dérobée préinstallée sur une Mecool KM9 Pro Max neuve, et la plupart des appareils repérés par Plume étaient des Mecool. Par prudence, considérez toute box Mecool comme suspecte.
Une remise à zéro supprime-t-elle le malware ?
Pas forcément. La porte dérobée fait partie du firmware et se réinstalle au redémarrage. Plume conseille une réinitialisation complète sans garantir son efficacité, et Synthient recommande de se séparer de la box.
Une box certifiée Google TV est-elle sûre ?
Plus sûre qu’une box non certifiée, mais pas à toute épreuve : Plume a trouvé des box certifiées dans le botnet. Choisissez une marque établie qui publie ses mises à jour, comme Google ou Xiaomi.
Que risque-t-on avec une box infectée ?
Votre connexion peut servir à des inconnus, avec votre adresse IP, pour des fraudes ou des attaques. La box peut aussi installer des applications sans votre accord. Les comptes saisis dessus, comme Netflix ou Google, méritent un changement de mot de passe.
Peut-on se faire rembourser une box infectée ?
Si vous l’avez achetée en France à un vendeur professionnel, la garantie légale de conformité s’applique pendant deux ans. Une porte dérobée installée par le fabricant peut justifier une demande de remboursement ou d’échange auprès du vendeur.
Commentez plus vite avec votre compte Google